Descrição
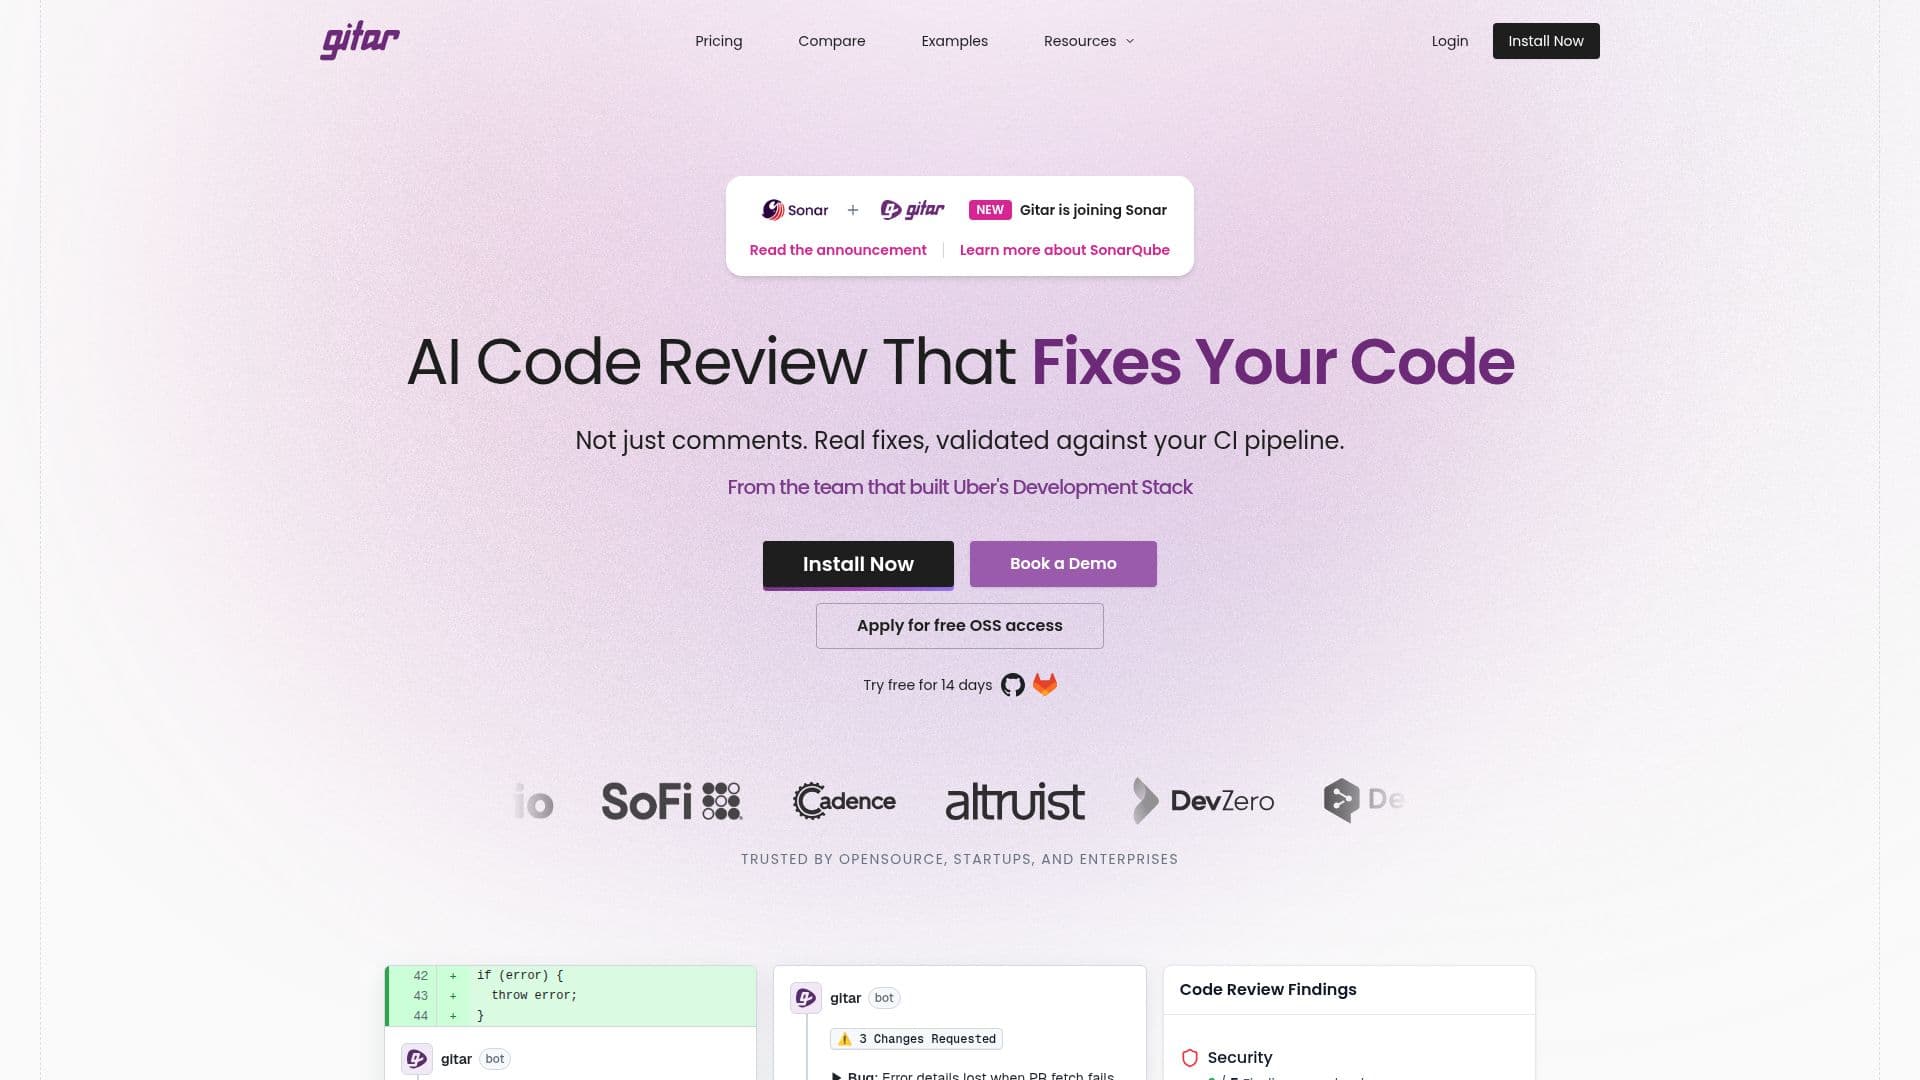
Gitar é um agente de verificação de mudanças de código desenvolvido pela Sonar, a empresa por trás do SonarQube. Seu lema é "não apenas revise, envie": em vez de apenas deixar comentários em um pull request, o Gitar é projetado para levar uma mudança de aberta a pronta para mesclagem e mostrar provas de que passou.
Ler mais
O Gitar revisa cada pull request com contexto sobre a base de código e as convenções da equipe, ajustado para sinalizar problemas que considera reais, em vez de enterrar um PR em comentários, com um comentário consolidado e notas inline apenas onde são relevantes. Quando o CI falha, ele lê a saída do pipeline, separa quebras genuínas de testes instáveis ou ruídos de infraestrutura e identifica a causa raiz do que deu errado, em vez de deixar um despejo de log bruto. Quando encontra um problema corrigível, ele gera a correção e a comita no branch de acordo com as regras definidas pela equipe: o que o Gitar pode corrigir por conta própria, o que deve escalar e o que bloqueia uma mesclagem. Ele então itera até que o CI esteja verde e comita apenas nesse ponto. Um painel de análise rastreia o tempo até a mesclagem, taxas de correção e padrões de falhas de CI ao longo do tempo.
O Gitar conecta-se ao GitHub, GitLab, Bitbucket e Azure DevOps para controle de versão, e ao CircleCI, Buildkite, Bitrise, Harness, TeamCity e Jenkins para CI, além do Jira, Linear e Slack. Em relação ao manuseio de dados, a Sonar afirma que o Gitar não retém código-fonte, não usa código do cliente para treinar modelos e não possui acordos de retenção de dados com seus provedores de LLM; os usuários podem opcionalmente trazer sua própria chave de API da Anthropic. É certificado SOC 2 Tipo II, certificado ISO 27001 e verificado pelo GDPR.
A Sonar posiciona o Gitar como um complemento ao SonarQube, em vez de um substituto: o SonarQube realiza análises determinísticas baseadas em regras em mais de 40 idiomas para qualidade de código, vulnerabilidades de segurança e dívida técnica, enquanto o Gitar adiciona uma revisão nativa de IA que raciocina sobre a intenção e a lógica de uma mudança, capturando bugs funcionais que as regras estáticas do SonarQube não conseguiriam. O Gitar é cobrado por usuário: Core a $20 por usuário por mês e Pro a $40 por usuário por mês, com a opção Enterprise disponível a preços personalizados, baseados em resultados cobrados por pull request. Um teste gratuito de 14 dias do plano Pro está disponível sem necessidade de cartão de crédito.
- CategoriaRevisão de código e testes com IA
- Modelo de preçosFreemium
- ImplantaçãoNuvem
- PlataformasGitHub, GitLab
Recursos principais de Gitar
Revisa pull requests com contexto de base de código e convenções, ajustado para uma baixa taxa de falsos positivos
Diagnostica falhas de CI e separa quebras reais de testes instáveis ou ruídos de infraestrutura
Gera e comita correções automaticamente dentro das regras definidas pela equipe
Itera em uma mudança até que o CI passe, comitando apenas em um pipeline verde
Permite que as equipes escrevam políticas de mesclagem em linguagem simples para controlar o que o Gitar pode corrigir ou deve escalar
Fornece análises sobre o tempo até a mesclagem, taxas de correção e padrões de falhas recorrentes
Integra-se com GitHub, GitLab, Bitbucket, Azure DevOps e principais provedores de CI
Possui certificação SOC 2 Tipo II, ISO 27001 e GDPR com zero retenção de dados
Como usar Gitar?
Conecte seu repositório e CI: Vincule GitHub, GitLab, Bitbucket ou Azure DevOps e seu provedor de CI.
Defina sua política de mesclagem: Defina em linguagem simples o que o Gitar pode corrigir, escalar ou bloquear.
Deixe-o revisar: O Gitar comenta sobre problemas reais e lê os resultados do CI em cada pull request.
Revise as correções propostas: Aprove ou ajuste as correções que o Gitar comita sob suas regras.
Mescle quando estiver verde: O Gitar itera até que o CI passe antes que a mudança seja marcada como pronta.
Acompanhe a tendência: Use o painel de análise para observar o tempo de mesclagem e as taxas de correção ao longo do tempo.
Casos de uso de Gitar
- Revisão de pull request
- Triagem de falhas de CI
- Correções autônomas de bugs
- Revisão de código agente em escala