Descrição
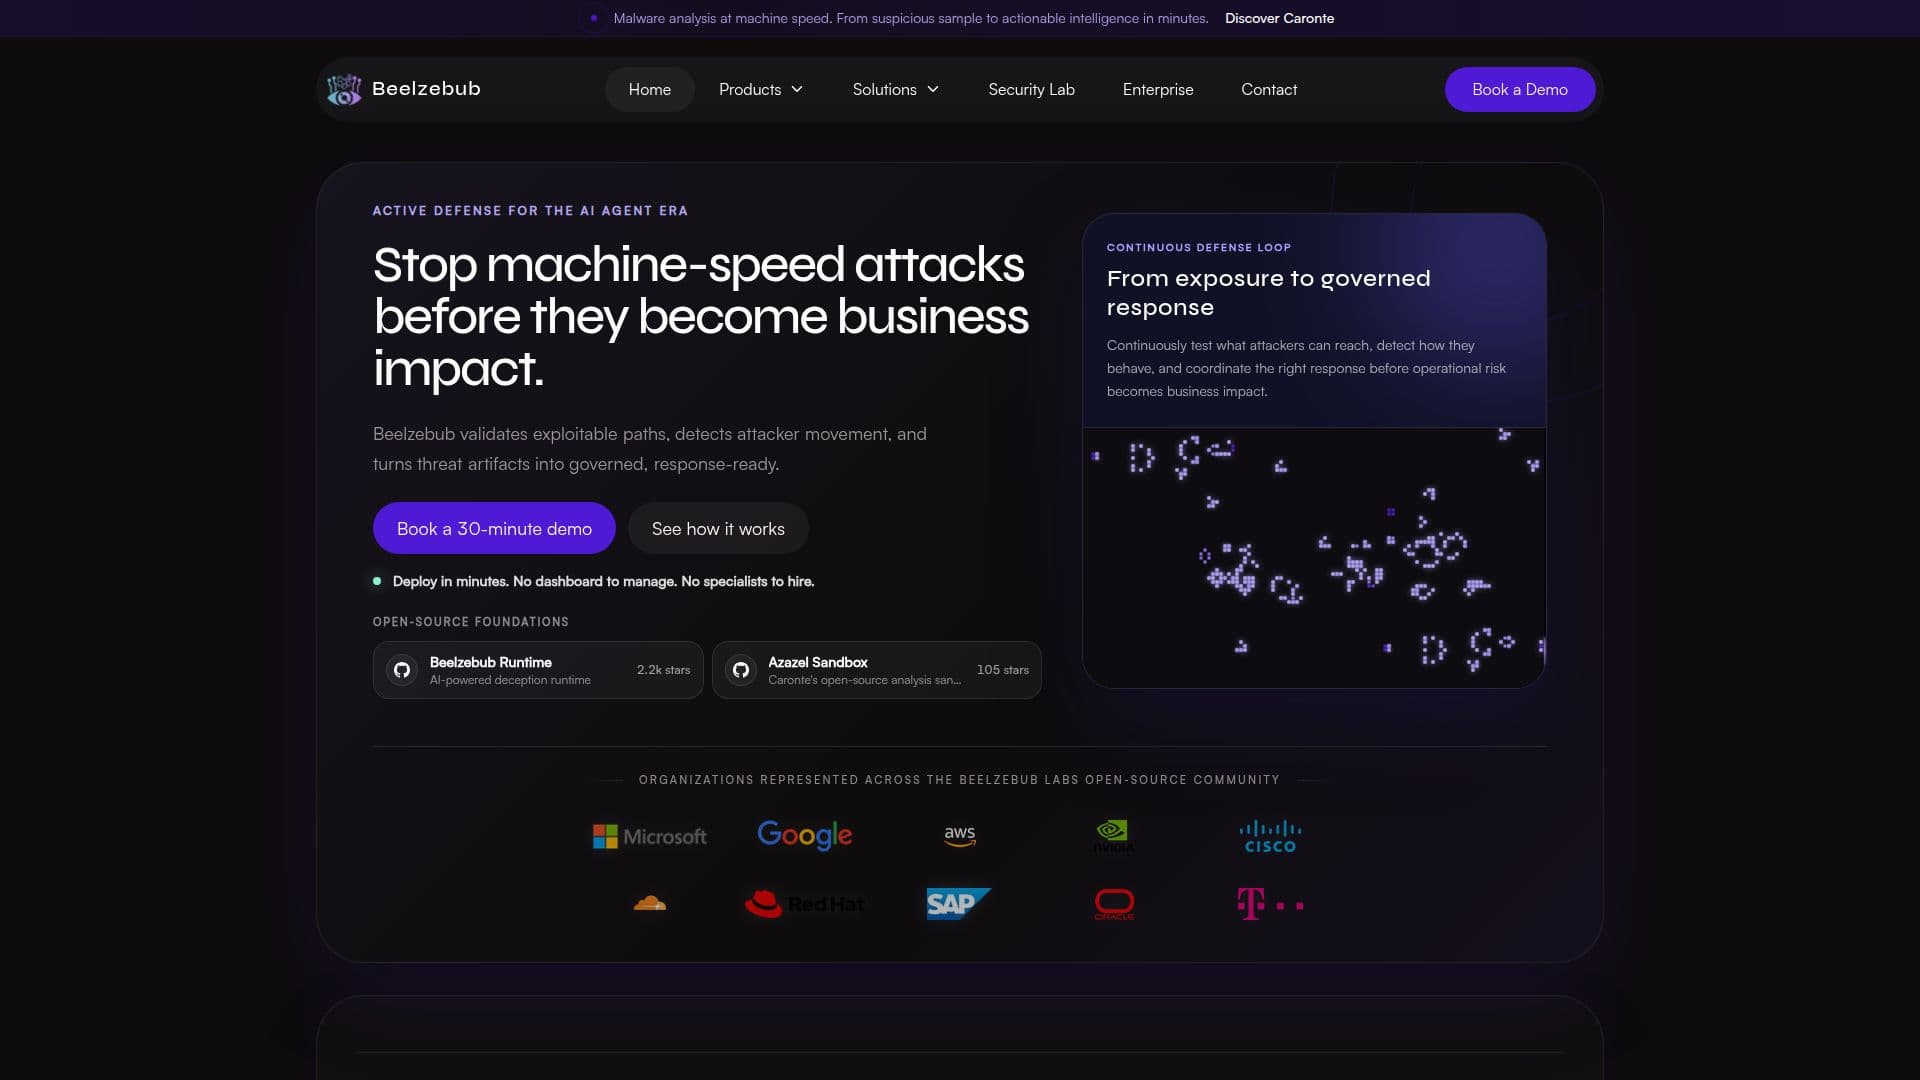
Beelzebub é uma plataforma de defesa ativa nativa de IA que fornece às organizações as ferramentas para validar caminhos exploráveis, detectar movimentos de atacantes e transformar artefatos de ameaça em evidências governadas e prontas para resposta. A plataforma é projetada para interromper ataques em velocidade de máquina antes que possam impactar as operações comerciais. Beelzebub opera com fundamentos de código aberto e oferece um ciclo de defesa contínuo, permitindo que as organizações testem continuamente o que os atacantes podem alcançar, detectem como se comportam e coordenem a resposta apropriada antes que os riscos operacionais se tornem impactos comerciais.
A plataforma é dividida em três componentes principais: Arcangelo, Plataforma Beelzebub e Caronte. Arcangelo mapeia continuamente a superfície de ataque e prova quais caminhos são exploráveis, combinando Gestão de Superfície de Ataque Interna e Externa com testes de penetração agenticos. A Plataforma Beelzebub utiliza engano para colocar iscas realistas e credenciais canário, fornecendo sinais de alta confiança para Centros de Operações de Segurança (SOC). Caronte transforma artefatos de atacantes em inteligência acionável em minutos, utilizando o sandbox Azazel de código aberto para análise comportamental isolada.
Beelzebub é projetado para fácil implantação, sem painel para gerenciar e sem necessidade de contratar especialistas. Ele suporta implantação em ambientes de nuvem e locais usando Docker ou Kubernetes. A plataforma se integra com ferramentas de segurança existentes, como SIEM, SOAR e XDR, fornecendo contexto e evidências verificadas que as equipes de segurança podem confiar.
A plataforma é particularmente útil para SOC e Equipes Azuis, bem como para equipes de Inteligência de Ameaças Cibernéticas (CTI) e Resposta a Incidentes. Ela oferece alertas de alta confiança com base na interação direta com iscas e fornece investigação liderada por IA, relatórios e orquestração de resposta. A estrutura de honeypot de código aberto do Beelzebub é projetada para criar um ambiente seguro para detectar e analisar ameaças cibernéticas, suportando iscas de múltiplos protocolos como SSH, HTTP, TCP e MCP para detectar ataques de injeção de prompt contra agentes LLM.
Recursos principais de Beelzebub
Defesa ativa nativa de IA
Fundamentos de código aberto
Ciclo de defesa contínuo
Engano em nuvem, Kubernetes, redes, APIs e superfícies de agentes de IA
Alertas de alta confiança
Investigação e resposta lideradas por IA
Implantação fácil com Docker e Kubernetes
Integração com SIEM, SOAR e XDR
Como usar Beelzebub?
Implantar: Configurar usando Docker ou Kubernetes
Configurar: Colocar iscas e credenciais canário
Monitorar: Detectar movimento de atacantes e receber alertas
Responder: Usar investigação liderada por IA para orquestração de resposta
Casos de uso de Beelzebub
- Gestão da Superfície de Ataque
- Tecnologia de Engano
- Resposta a Incidentes
- Inteligência de Ameaças
- Operações de Segurança