

Kebanyakan daftar tool keamanan AI memperlakukan kategori ini seolah satu rak yang sama. Padahal tidak. Platform postur cloud, filter email, dan pemindai kode melindungi hal yang berbeda, dan memakai AI untuk tugas yang berbeda pula. Leaderboard 2026 di bawah lebih mudah dibaca kalau dipisah per lapisan: Wiz untuk cloud, Darktrace untuk jaringan dan lainnya, Abnormal AI untuk email, Qualys untuk kerentanan, Snyk untuk kode.
Itulah kerangka yang kami pakai di seluruh artikel ini. Di bawah leaderboard, Anda akan menemukan pilihan cepat, perubahan di 2026 (sebagian besar soal kepemilikan), penjelasan apa adanya tentang di mana AI benar-benar berguna dan di mana hanya polesan, dua belas ulasan singkat, serta alat bantu keputusan untuk kepala keamanan dan manajer IT yang butuh shortlist awal, bukan adu performa berkepanjangan.
Satu hal lagi di awal. Hampir semua vendor ini tidak mempublikasikan harga. Jika vendor mencantumkannya, kami sertakan halamannya. Jika tidak, kami katakan apa adanya dan tidak menebak-nebak.
25 teratas saat ini
- # 1Pilihan TeratasWizAplikasi AIWiz adalah platform keamanan siber yang didukung AI yang mengintegrasikan kode, cloud, dan runtime untuk meningkatkan keamanan di semua aplikasi cloud dan AI. Ini mengotomatiskan pengurangan risiko dan respons ancaman, memungkinkan tim keamanan beroperasi dengan kecepatan AI dan melindungi lingkungan mereka secara efektif.72ToolRankKuat
- # 2Posisi KeduaMicrosoft SentinelPlatformMicrosoft Sentinel adalah platform SIEM berbasis cloud yang dirancang untuk meningkatkan operasi keamanan dengan mendeteksi ancaman lebih cepat, mengotomatiskan respons, dan mengurangi biaya dengan danau data. Ini terintegrasi dengan Microsoft Defender untuk pengalaman keamanan yang terpadu.70ToolRankKuat
- # 3Posisi KetigaOperasi Keamanan GoogleAplikasi AIOperasi Keamanan Google, sebelumnya dikenal sebagai Chronicle, memberdayakan tim keamanan untuk mendeteksi, menyelidiki, dan merespons ancaman dengan kecepatan, skala, dan kecerdasan Google. Ini menawarkan pengalaman terpadu di seluruh SIEM, SOAR, dan intelijen ancaman untuk meningkatkan kemampuan deteksi, penyelidikan, dan respons.70ToolRankKuat

- 4Microsoft Defender untuk CloudPlatformMicrosoft Defender untuk Cloud adalah solusi keamanan dan CNAPP yang melindungi pengembangan aplikasi cloud-native di lingkungan multicloud dan hibrida. Ini menawarkan visibilitas end-to-end, prioritas risiko, dan kemampuan remediasi, memastikan manajemen infrastruktur dan siklus hidup aplikasi yang aman.69ToolRankKuat
- 5Microsoft Defender XDRPlatformMicrosoft Defender XDR adalah platform keamanan siber yang komprehensif yang menyatukan kemampuan deteksi dan respons yang diperluas. Ini melindungi organisasi dengan mengorelasikan sinyal dari berbagai sumber, memberikan wawasan yang dapat ditindaklanjuti untuk mempercepat deteksi dan respons terhadap ancaman.69ToolRankKuat
- 6DarktraceAplikasi AIDarktrace adalah platform keamanan siber AI yang menghentikan serangan siber dalam hitungan detik, termasuk ransomware dan phishing email. Ini menggunakan AI Adaptif untuk belajar dari data bisnis yang unik, memungkinkan organisasi untuk mendeteksi dan merespons ancaman secara efektif.69ToolRankKuat
- 7Microsoft Security CopilotAplikasi AIMicrosoft Security Copilot adalah solusi keamanan siber yang didukung AI yang memberikan wawasan dan otomatisasi untuk membantu tim mempertahankan kecepatan mesin. Ini terintegrasi dengan produk keamanan Microsoft untuk meningkatkan kemampuan deteksi dan respons ancaman.68ToolRankKuat
- 8Abnormal AIAplikasi AIAbnormal AI adalah platform keamanan AI perilaku yang melindungi email, identitas, dan AI, secara efektif menghentikan ancaman dari dalam. Dipercaya oleh lebih dari 4.500 organisasi, platform ini mengotomatiskan keputusan keamanan kritis untuk melawan serangan siber yang canggih.65ToolRankKuat
- 9SAS Fraud ManagementAplikasi AISAS Fraud Management adalah solusi berbasis cloud yang dirancang untuk mendeteksi, mencegah, dan mengelola penipuan secara real-time. Solusi ini memanfaatkan AI, pembelajaran mesin, dan analitik prediktif untuk meningkatkan akurasi deteksi penipuan dan memperbaiki pengalaman pelanggan.61ToolRankKuat
- 10Cisco AI DefenseAplikasi AICisco AI Defense adalah solusi keamanan AI yang komprehensif dirancang untuk melindungi perusahaan dari risiko unik yang terkait dengan pengembangan dan penerapan AI. Ini menawarkan perlindungan menyeluruh, memastikan keamanan aplikasi AI di seluruh lingkungan multi-cloud.60ToolRankKuat
- 11Amazon MacieAplikasi AIAmazon Macie adalah layanan keamanan data yang menggunakan pembelajaran mesin dan pencocokan pola untuk menemukan dan melindungi data sensitif. Layanan ini menyediakan penemuan data otomatis, visibilitas yang hemat biaya, dan keamanan yang ditingkatkan untuk data yang disimpan di Amazon S3.60ToolRankKuat
- 12Cortex XDRAplikasi AICortex XDR oleh Palo Alto Networks meningkatkan keamanan endpoint dengan deteksi dan respons ancaman yang didorong oleh AI. Ini mengintegrasikan data dari berbagai sumber untuk mencegah dan mengurangi serangan siber secara efektif, mengurangi waktu investigasi dan biaya operasional.59ToolRankSolid
- 13Lacework FortiCNAPPAplikasi AILacework FortiCNAPP adalah platform perlindungan aplikasi berbasis cloud yang komprehensif. Ini memanfaatkan AI untuk mengamankan aplikasi dari kode hingga cloud, memastikan perlindungan yang kuat terhadap ancaman siber yang terus berkembang.59ToolRankSolid
- 14Kount Identity & Fraud ServicesAplikasi AIKount, bagian dari Equifax, menawarkan layanan identitas dan penipuan yang canggih untuk membantu bisnis mendeteksi dan mencegah penipuan, memverifikasi identitas, dan melindungi pendapatan menggunakan AI, pembelajaran mesin, dan analitik waktu nyata.59ToolRankSolid
- 15Tenable One Exposure Management PlatformAplikasi AITenable One adalah platform manajemen eksposur yang didukung AI yang menyatukan visibilitas keamanan, wawasan, dan tindakan di seluruh permukaan serangan, membantu organisasi mengelola risiko siber secara efektif.59ToolRankSolid
- 161Password Unified AccessAplikasi AI1Password Unified Access adalah platform keamanan identitas yang membantu tim keamanan menemukan, mengamankan, dan mengaudit akses di antara manusia, agen AI, dan mesin. Ini mengintegrasikan lima produk untuk menutup celah visibilitas dan tata kelola.59ToolRankSolid
- 17Okta Identity Threat ProtectionAplikasi AIOkta Identity Threat Protection menggunakan evaluasi risiko yang didorong oleh AI untuk memberikan penilaian ancaman identitas secara real-time dan respons otomatis, memastikan perlindungan yang berkelanjutan di seluruh lingkungan Anda.59ToolRankSolid
- 18Cortex XSOARAplikasi AICortex XSOAR oleh Palo Alto Networks mengotomatiskan operasi keamanan, menyatukan respons insiden, intelijen ancaman, dan otomatisasi alur kerja untuk meningkatkan efisiensi SOC dan mengurangi waktu remediasi.58ToolRankSolid
- 19FortiAI AssistAplikasi AIFortiAI Assist memanfaatkan AI generatif untuk meningkatkan operasi keamanan, memungkinkan tim untuk membuat keputusan yang tepat, merespons ancaman, dan menyederhanakan tugas-tugas kompleks. Ini dirancang untuk meningkatkan efisiensi dan efektivitas siber keamanan.58ToolRankSolid
- 20Proofpoint AI Security PlatformAplikasi AIPlatform Keamanan AI Proofpoint menyediakan perlindungan komprehensif untuk penggunaan AI perusahaan, memastikan adopsi AI yang aman dengan keamanan yang sadar niat dan konteks data. Ini menawarkan penemuan terpadu, penegakan kebijakan waktu nyata, dan jejak audit untuk melindungi data sensitif dan mengatur interaksi AI.57ToolRankSolid
- 21FortiAI ProtectAplikasi AIFortiAI Protect oleh Fortinet menggunakan AI waktu nyata untuk memblokir ancaman yang muncul dan memprioritaskan respons dengan penilaian risiko kontekstual. Ini meminimalkan positif palsu dan mendeteksi ancaman tersembunyi, termasuk AI bayangan, sambil menegakkan penggunaan AI yang aman melalui kontrol dan kebijakan waktu nyata.57ToolRankSolid
- 22Proyek Persepsi | Keamanan MicrosoftAgen AIProyek Persepsi oleh Keamanan Microsoft menggunakan agen AI untuk keamanan agensi, memungkinkan alur kerja multi-agen dan pertahanan. Ini terintegrasi dengan Microsoft Defender untuk memberikan perlindungan proaktif dan berkelanjutan dengan pengawasan manusia.56ToolRankSolid
- 23Snyk AI Security PlatformAplikasi AISnyk AI Security Fabric adalah validator independen yang memastikan kode, agen, dan aplikasi yang dihasilkan AI dapat dipercaya. Ini membantu organisasi berinovasi dengan aman dengan memvalidasi dan mengatur proses pengembangan AI.56ToolRankSolid
- 24IdiraAplikasi AIIdira adalah platform keamanan identitas dari Palo Alto Networks, yang dibangun dari akuisisi CyberArk. Ini menyatukan manajemen akses istimewa dengan keamanan identitas mesin dan agen AI, menemukan, mengendalikan, dan mengatur setiap identitas manusia, mesin, dan agen di seluruh lingkungan cloud hibrida. Ini menargetkan tim keamanan dan TI di perusahaan yang mengelola pertumbuhan hak istimewa yang didorong oleh AI dan kepatuhan.56ToolRankSolid
- 25Platform Keamanan Siber QualysAplikasi AIQualys menawarkan platform keamanan siber yang komprehensif yang membantu bisnis mengidentifikasi, menilai, dan mengurangi risiko. Dengan alat untuk manajemen kerentanan, deteksi ancaman, dan kepatuhan, platform ini menyediakan pendekatan terpadu untuk mengelola ancaman siber dan meningkatkan posisi keamanan.56ToolRankSolid







Cara kerja ToolRank
ToolRank adalah mesin pemeringkatan milik ToolPotion sendiri.
ToolRank terus menilai ratusan sinyal dari seluruh web terbuka — lalu lintas nyata dan popularitas, kekuatan audiens dan komunitas, otoritas dan ketahanan, adopsi dan keterlibatan — serta memproses jutaan titik data untuk menempatkan setiap alat di posisi yang pantas ia dapatkan.
Setiap jenis AI diukur dengan model khususnya sendiri: bukti daya tarik sebuah aplikasi SaaS tidak sama dengan bukti untuk framework open source atau kanal kreator. Tidak hadir di suatu platform tidak pernah merugikan sebuah alat — ToolRank menilai bukti yang ada.
Tanpa posisi berbayar. Tanpa angka klaim sendiri.
Pilihan cepat
- Terbaik untuk lingkungan cloud adalah Wiz, entri #1 di papan peringkat 2026 dan kini bagian dari Google Cloud.
- Terbaik untuk menangkap apa yang lolos dari aturan di jaringan adalah Darktrace, #2 di papan peringkat dengan ToolRank 68.
- Terbaik untuk menghentikan business email compromise adalah Abnormal AI, #3 dengan skor 66.
- Terbaik untuk menangani tumpukan kerentanan di lingkungan campuran adalah Qualys.
- Terbaik untuk developer yang merilis kode buatan AI adalah Snyk, yang juga punya paket gratis.
- Terbaik untuk tim kecil dengan anggaran terbatas adalah Aikido Security, dengan tier gratis dan paket berbayar mulai $300 per bulan.
Apa yang berubah di 2026
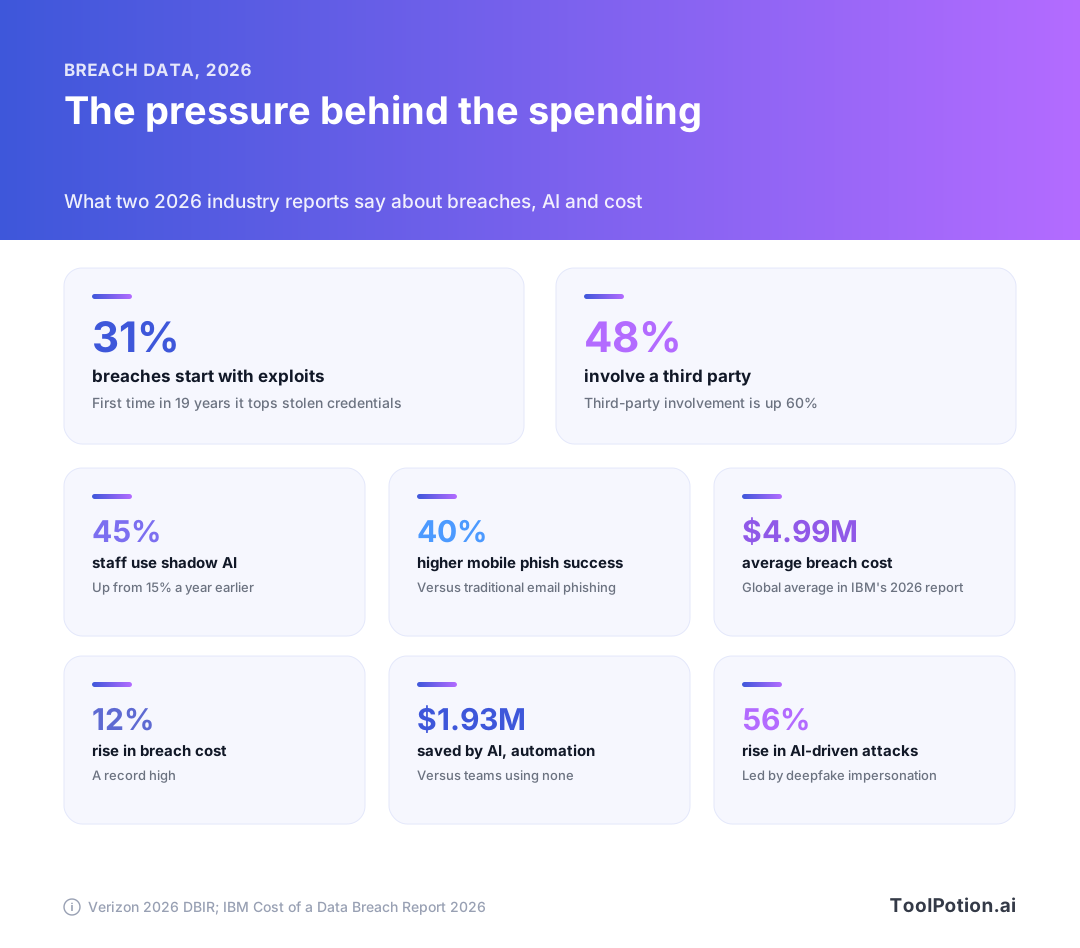
Mulai dari tekanannya. Laporan pelanggaran Verizon 2026 menemukan bahwa hampir sepertiga pelanggaran berawal dari kerentanan yang dieksploitasi, pertama kalinya dalam 19 tahun hal ini mengalahkan kredensial curian. Keterlibatan pihak ketiga naik menjadi 48% dari pelanggaran. Sementara itu, penggunaan shadow AI oleh karyawan melonjak dari 15% menjadi 45% dalam setahun. IBM menempatkan rata-rata biaya pelanggaran di $4,99 juta, rekor baru, sementara tim yang memakai AI dan otomatisasi secara ekstensif menghemat sekitar $1,93 juta dibanding tim yang tidak memakainya sama sekali.
Perubahan kedua adalah soal siapa memiliki apa. Google menyelesaikan akuisisi Wiz pada 2026. Menurut Google, Wiz tetap mempertahankan mereknya dan masih bekerja di AWS, Azure, Oracle, dan Google Cloud. Palo Alto Networks menutup kesepakatan CyberArk dan platform identitasnya kini bermerek Idira. Promptfoo, tool red teaming AI open source, mengumumkan bergabung dengan OpenAI. Thoma Bravo menjadikan Darktrace perusahaan tertutup, dan Egress kini milik KnowBe4.
Kalau Anda sedang membeli, kepemilikan jadi lebih penting dari sebelumnya. Tool yang tahun lalu masih independen bisa jadi kini hanya fitur dari platform yang lebih besar dengan pendekatan penjualan berbeda. Tanyakan soal roadmap dan komitmen dukungan sebelum menandatangani kontrak multi-tahun.
Perubahan ketiga adalah wilayah baru. Vendor kini menjual keamanan untuk AI itu sendiri: tata kelola agen, pengujian prompt injection, penemuan shadow AI. Perlakukan ini sebagai pos terpisah dari pertahanan berbantuan AI. Masalahnya berbeda, pembelinya pun berbeda.
Di mana AI benar-benar membantu, dan di mana hanya polesan
Singkirkan pemasarannya, maka AI hanya mengerjakan beberapa tugas di bidang keamanan. Ia mempelajari seperti apa kondisi normal dan menandai penyimpangannya. Ia mengelompokkan dan memberi peringkat tumpukan alert agar analis tidak perlu membaca semuanya. Ia menyusun ringkasan investigasi. Di beberapa produk, ia mengambil tindakan penahanan secara mandiri.
Tugas yang di tengah, yaitu triase, adalah yang buktinya paling kuat, karena volume alert adalah masalah harian setiap tim keamanan. Deteksi berbasis anomali punya rekam jejak lebih panjang, tetapi dengan biaya yang sudah umum diketahui: tidak biasa tidak sama dengan berbahaya, sehingga penyetelan tidak pernah benar-benar selesai. Respons otonom adalah bagian yang paling perlu dipertanyakan. Ia ampuh kalau tepat dan mahal kalau salah, dan setiap vendor di sini mengatakan analis tetap memegang kendali. Tanyakan persis seperti apa kendali itu.
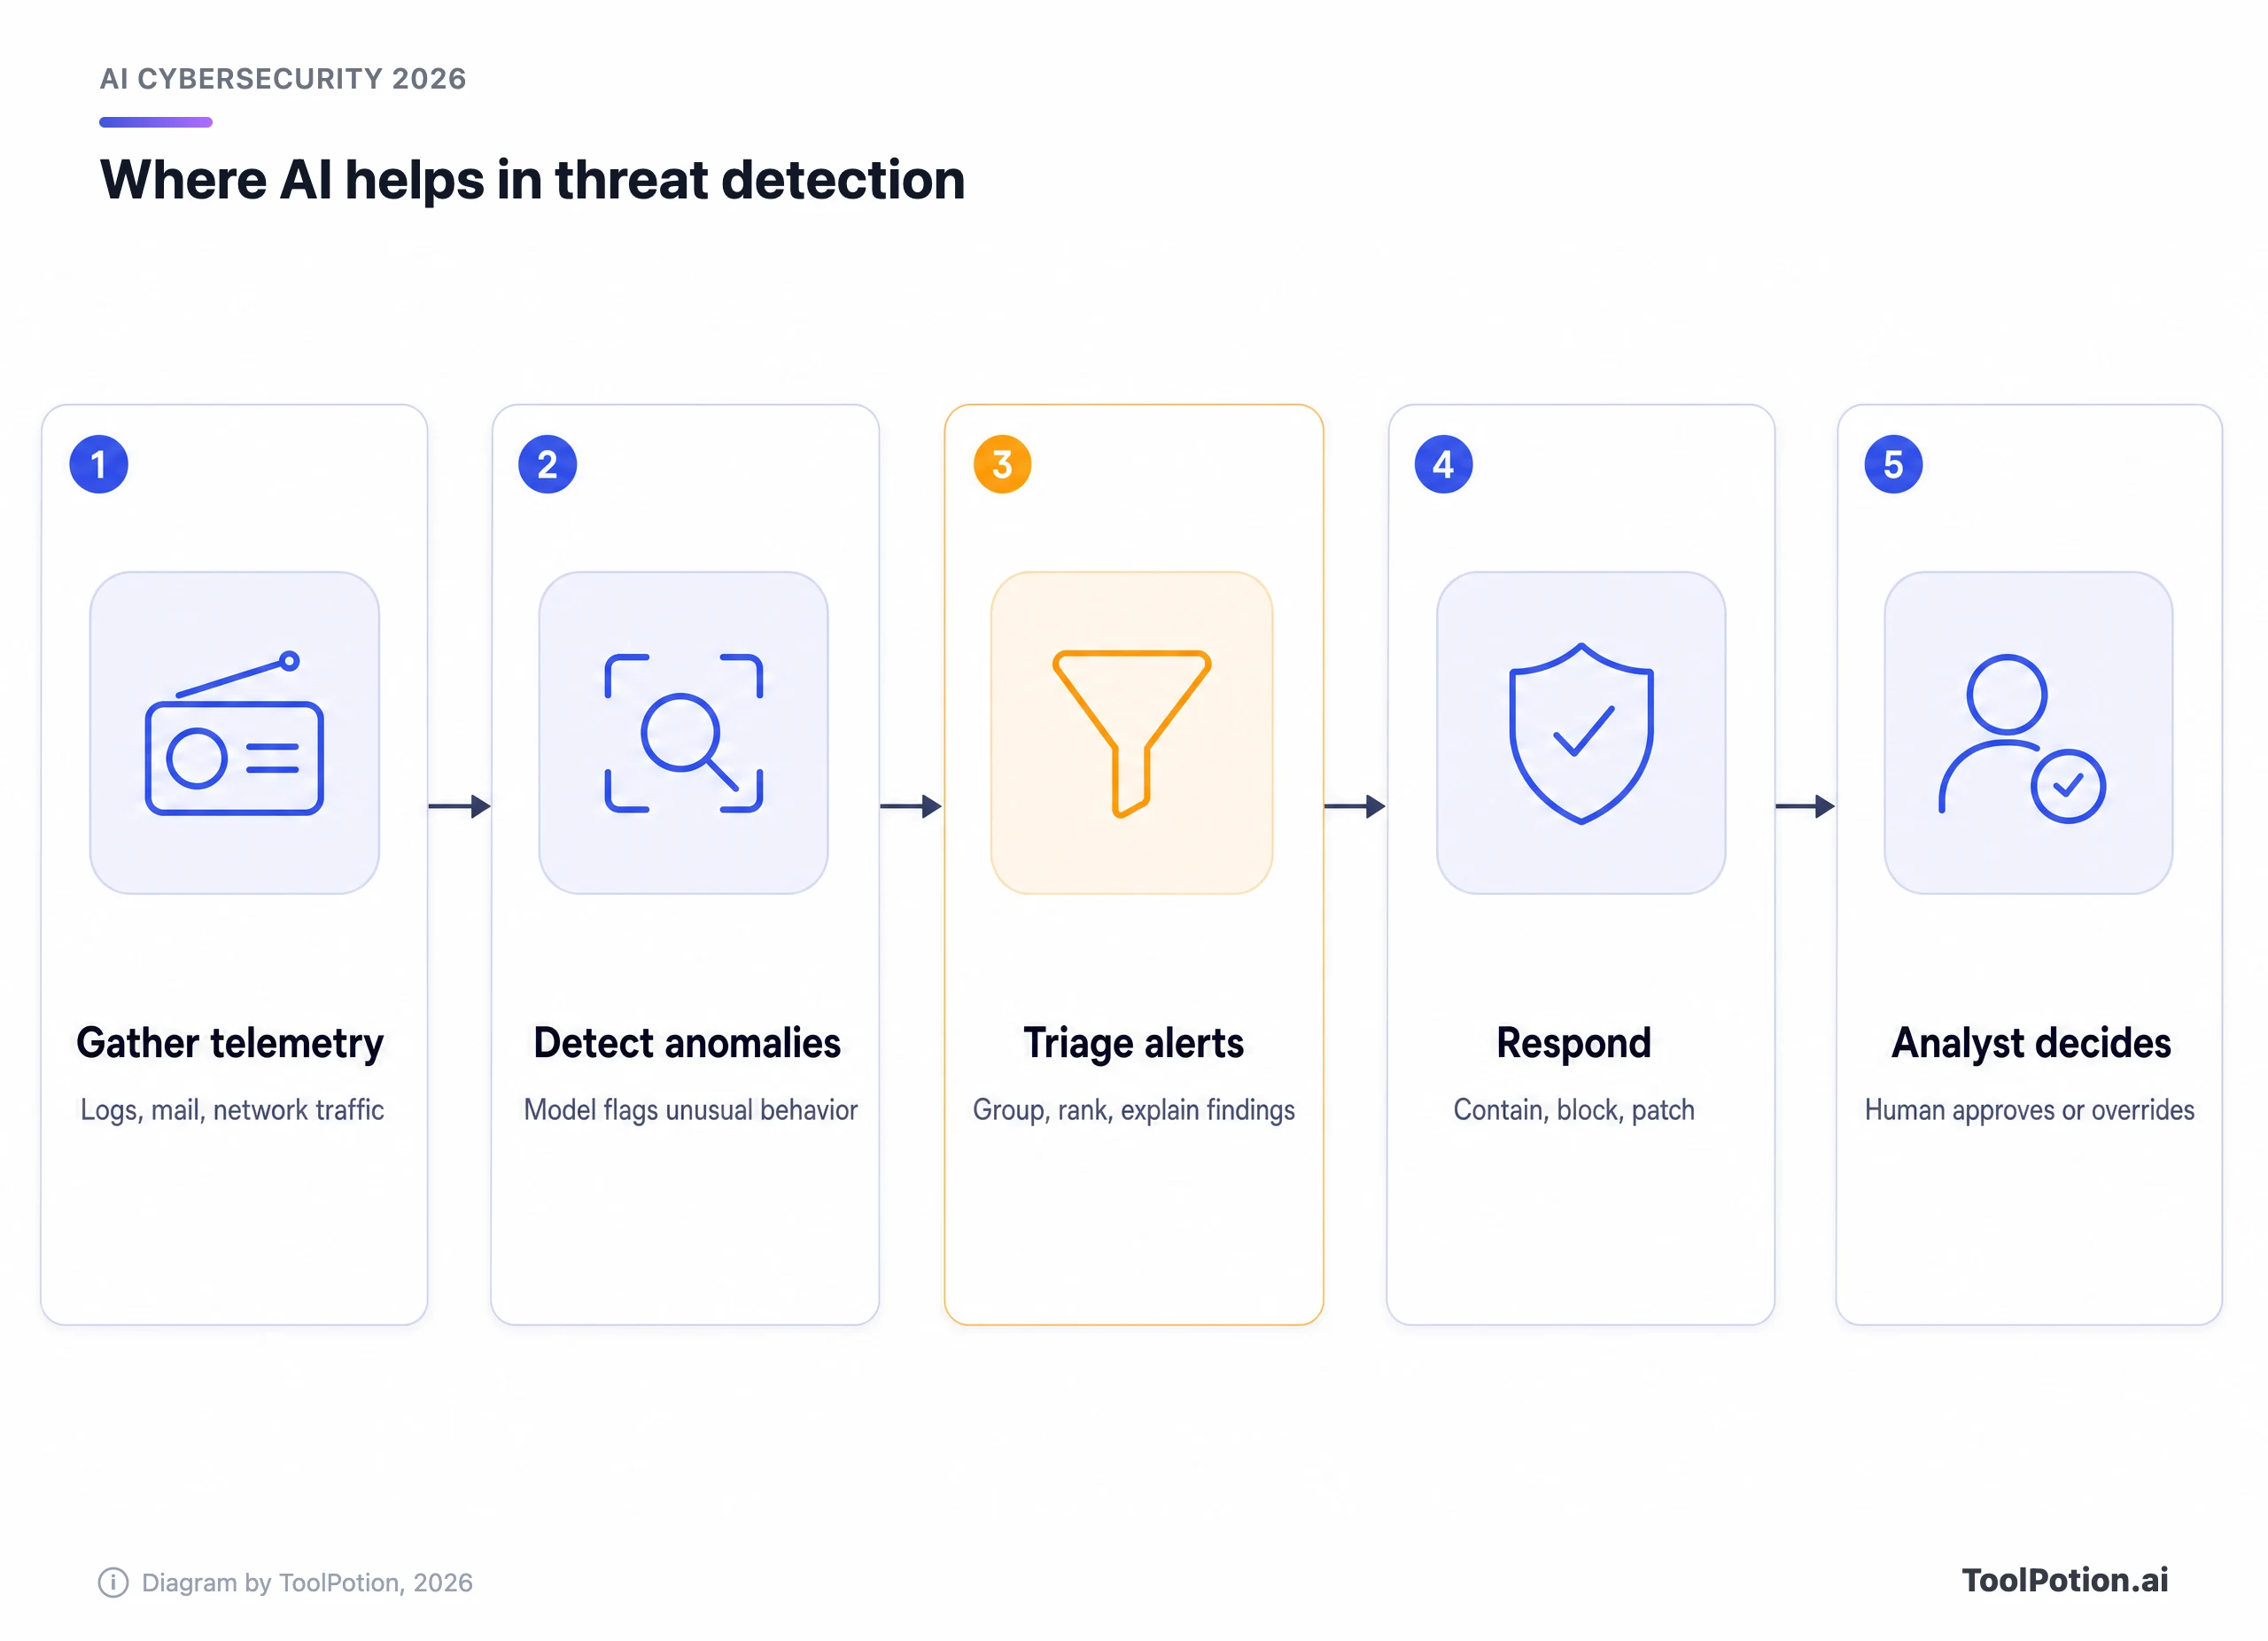
Polesan pemasaran cenderung menumpuk di dua tempat. Pertama, kata "otonom", yang sering kali hanya berarti aturan yang jalan otomatis setelah skor model melewati ambang batas. Kedua, klaim deteksi tanpa sumber data yang disebutkan. Vendor yang bisa menyebut apa yang dipelajarinya (header email, catatan flow, log audit cloud) biasanya sedang menjelaskan mekanisme yang nyata.
Pakai urutan itu sebagai ujian. Ketika vendor bilang "ditenagai AI", cari langkah mana yang dimaksud. Kalau jawabannya kabur, Anda hanya membayar untuk kata sifatnya.
Lapisan mana yang dilindungi tiap tool
Stack keamanan itu berlapis, dan kebanyakan tool di papan ini kuat di satu lapisan dan tipis di lapisan lain. Stack di bawah adalah cara kami mengelompokkannya. Kode dan aplikasi AI ada di atas, lapisan terbaru dan yang tumbuh paling cepat. Identitas dan eksposur ada di bawah, tempat masalah lama seperti hak akses usang dan server yang belum ditambal masih menyebabkan sebagian besar kerusakan.
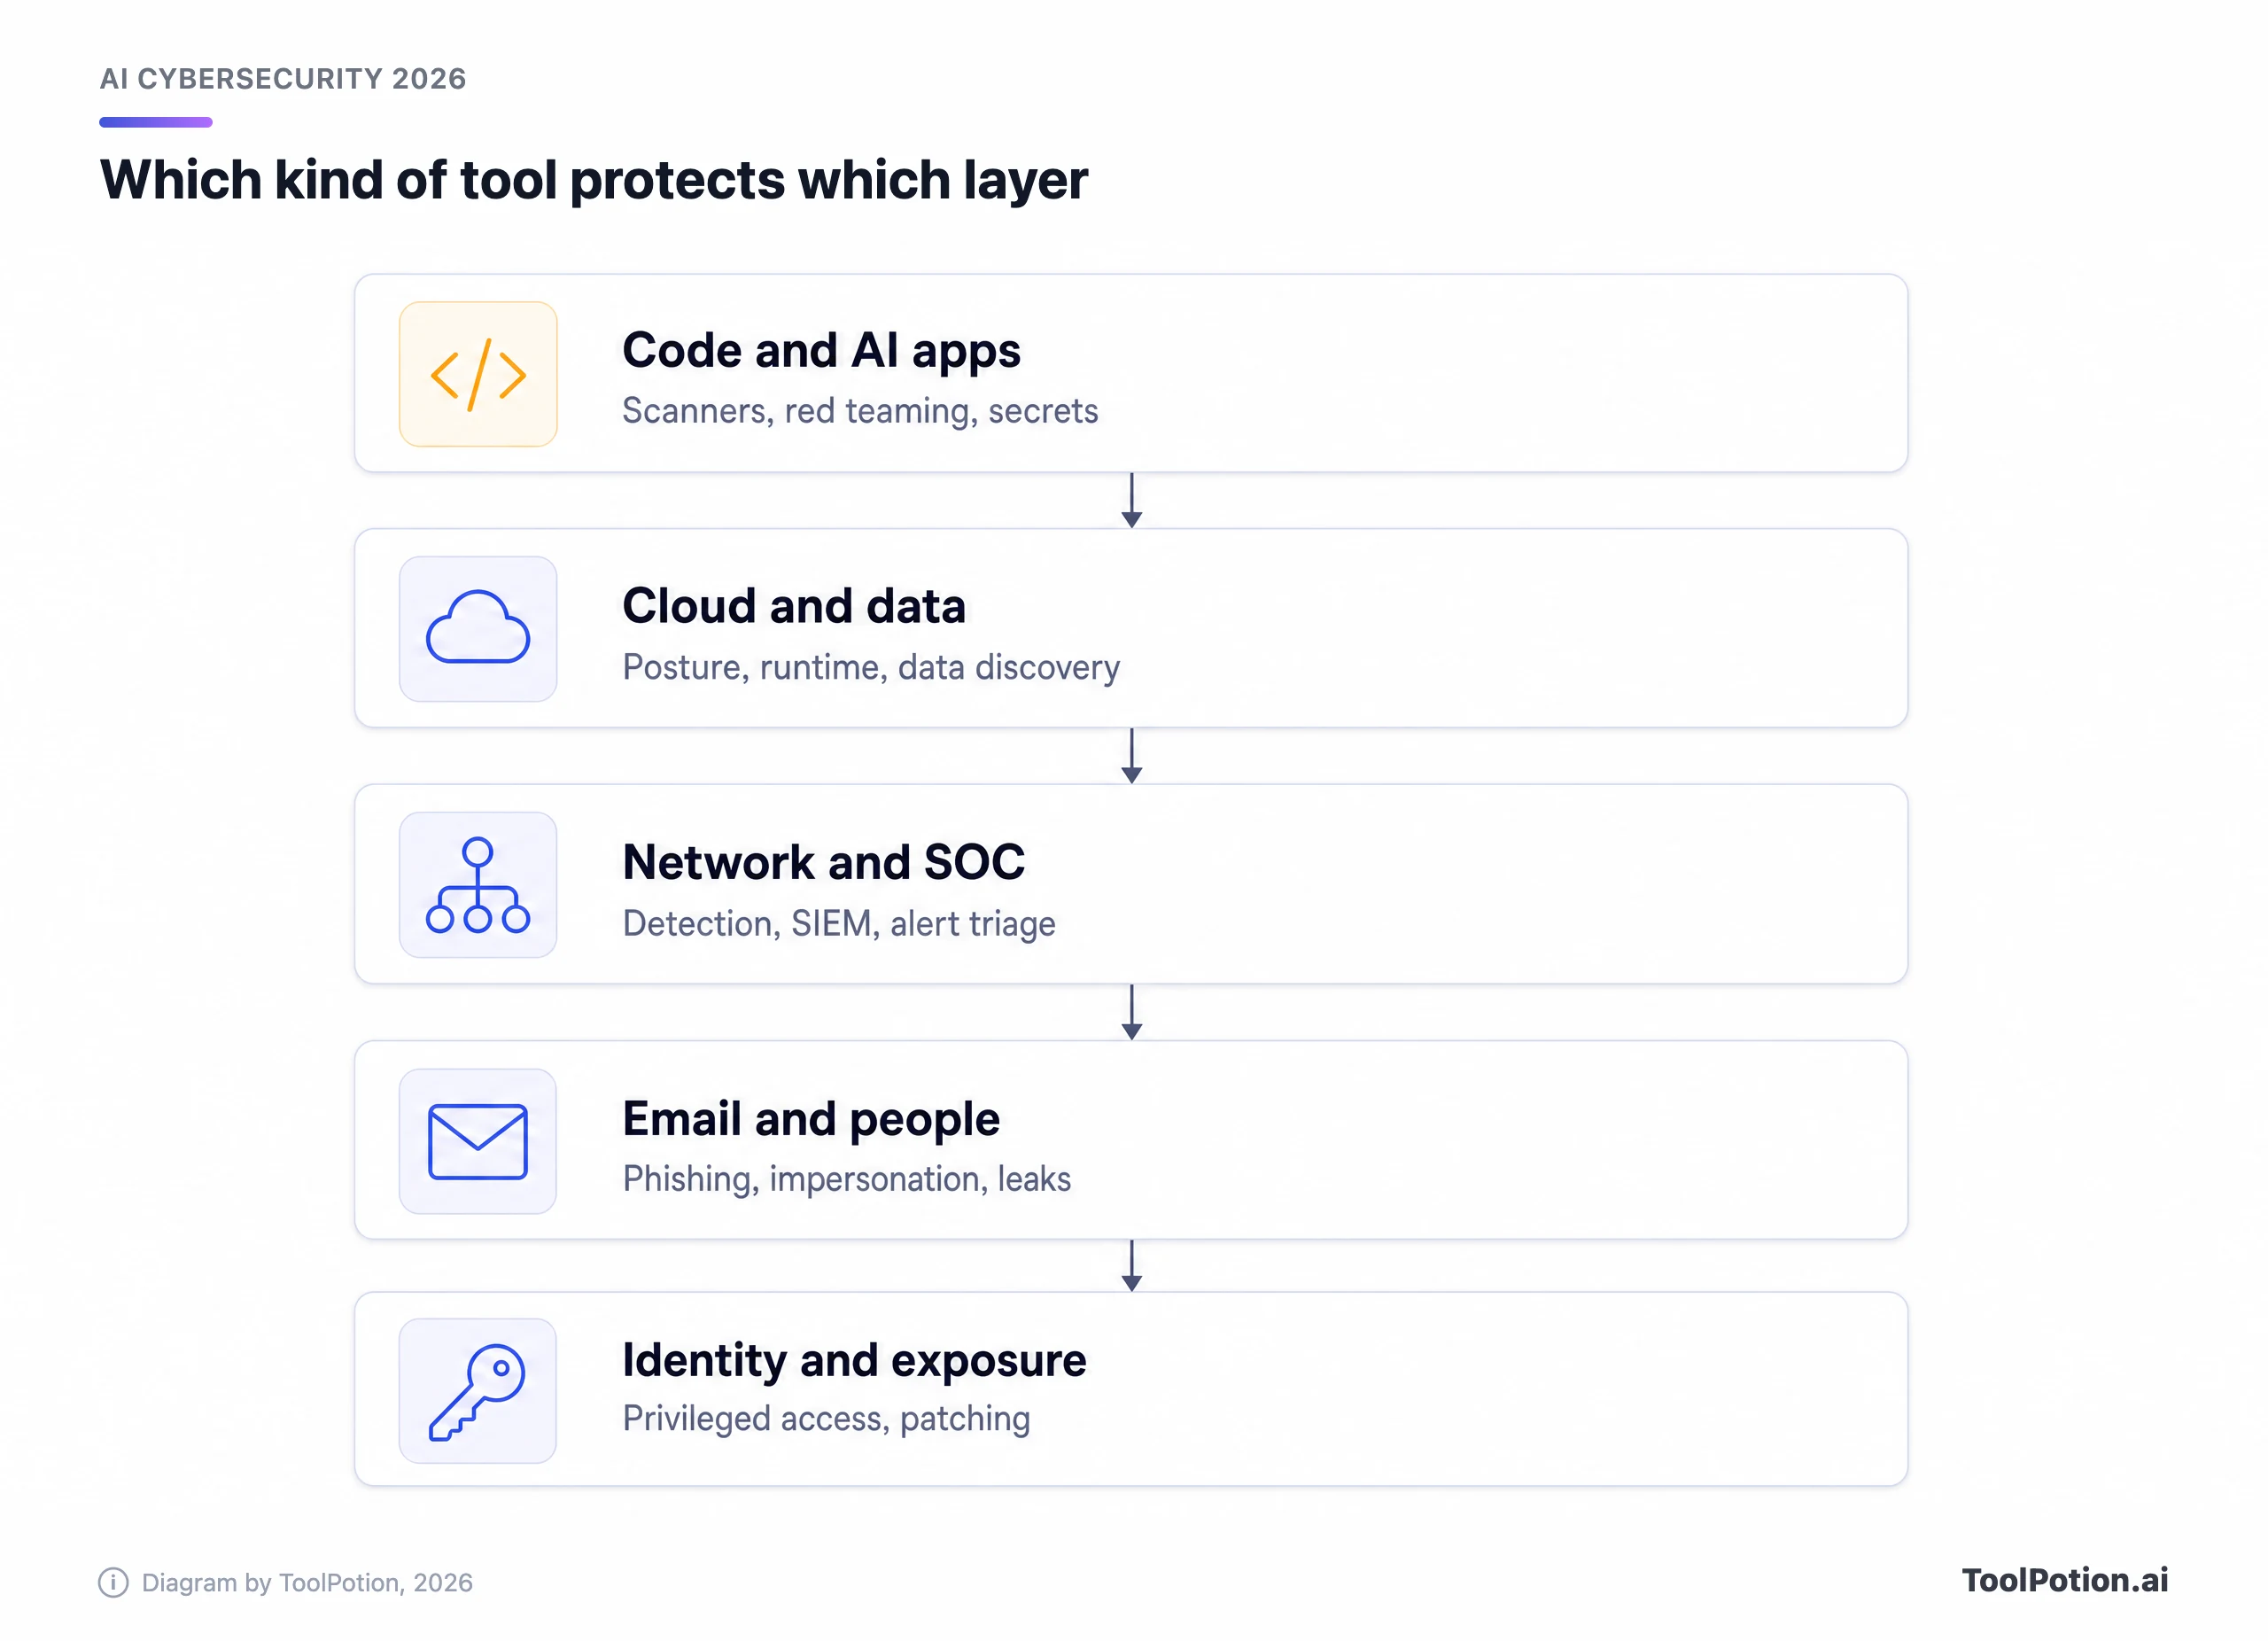
Platform mengaburkan batas ini, dan Darktrace khususnya menjual lintas jaringan, email, dan cloud. Meski begitu, membeli per lapisan tetap cara paling bersih untuk menghindari membayar dua kali untuk cakupan yang sama.
Para pemimpin, satu lapisan demi satu lapisan
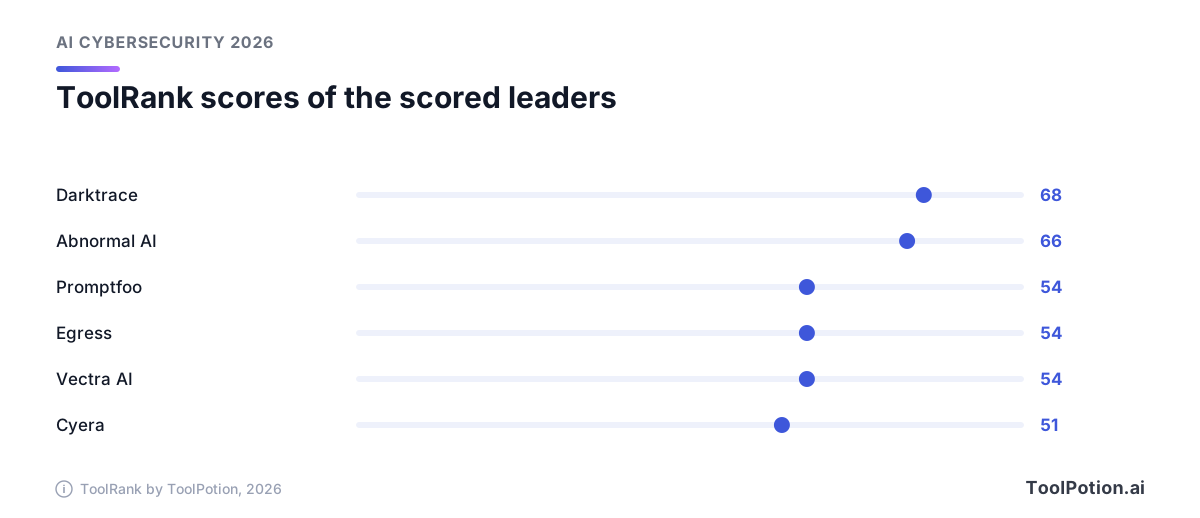
Hanya sebagian entri yang punya skor ToolRank di 2026. Jika skor ada, kami pakai, dan jika tidak, kami tidak membandingkan. Grafik menampilkan enam tool bersekor di top 25.
Wiz: terbaik untuk keamanan cloud
Wiz ada di #1 papan peringkat 2026 dan belum punya skor ToolRank. Ia membangun satu graf dari kode, cloud, dan runtime sehingga tim keamanan bisa melihat miskonfigurasi mana yang benar-benar bisa dijangkau dan berbahaya. Tawarannya adalah visibilitas tanpa agen dan prioritisasi risiko, dan AI kebanyakan berperan di bagian prioritisasi. Kekurangannya ada pada pemilik barunya. Google bilang Wiz tetap multicloud, tetapi netralitas jangka panjang adalah hal yang sebaiknya Anda minta tertulis kalau sebagian besar beban kerja Anda di AWS atau Azure. Harga tidak dipublikasikan.
Darktrace: terbaik untuk deteksi jaringan yang belajar sendiri
Darktrace ada di #2 dengan ToolRank 68, tier kuat. Self-Learning AI-nya membangun model perilaku normal untuk setiap organisasi, lalu menandai dan bisa menghentikan penyimpangan di jaringan, email, cloud, dan operational technology. Operational technology juga tercantum di use case-nya, yang penting kalau Anda menjalankan pabrik atau utilitas. Kekurangannya sama seperti mesin anomali lainnya: bersiaplah untuk masa penyetelan dan diskusi yang alot soal tindakan otomatis mana yang akan Anda izinkan. Harga berbasis penawaran.
Abnormal AI: terbaik untuk serangan email dan identitas
Abnormal AI ada di #3, skor 66 dan tier kuat. Ia terhubung lewat API ke Microsoft 365 dan Google Workspace dan membangun baseline untuk setiap pengirim dan penerima, cocok untuk upaya peniruan identitas yang tidak membawa tautan berbahaya untuk dipindai. Listing-nya di papan peringkat menyebut lebih dari 4.500 organisasi memakainya. Kekhawatiran yang wajar adalah tumpang tindih dengan proteksi email yang sudah Anda bayar ke Microsoft. Jalankan secara paralel pada email asli sebelum memutuskan apa yang akan digantikannya.
Qualys: terbaik untuk manajemen kerentanan di lingkungan campuran
Qualys ada di #4 dan belum bersekor. Ia veteran di sini (perusahaannya berdiri sejak 1999), dan kekuatan utamanya adalah cakupan luas: server, endpoint, cloud, dan kepatuhan dalam satu inventaris aset. Cerita AI-nya ada di remediasi. Produk TruRisk Eliminate menilai seberapa besar kemungkinan sebuah patch merusak sesuatu, memakai hasil patch dari banyak pengguna, dan bisa menerapkan patch berisiko rendah secara otomatis (Qualys menjelaskan pendekatannya). Karena kerentanan yang dieksploitasi kini menjadi pintu masuk pelanggaran terbanyak, jalur penambalan yang lebih aman adalah pemakaian AI yang praktis. Harga tidak dipublikasikan.
Snyk: terbaik untuk kode buatan AI
Snyk ada di #5, belum bersekor. Di 2026 ia memposisikan ulang diri di sekitar perangkat lunak buatan AI: produk Evo-nya mengatur agen pengodean dan memvalidasi apa yang mereka tulis. Harganya publik, hal yang langka di kategori ini. Paket Free mencakup 5 proyek, Team mulai $25 per bulan untuk hingga 10 developer, dan semua yang bersifat agentic memerlukan kontrak enterprise dengan model kredit, menurut halaman paket Snyk. Kekurangannya adalah biaya yang membengkak setiap kali Anda menambah kapabilitas. Hitung per kontributor aktif sebelum berkomitmen.
Sumo Logic: terbaik untuk triase alert SIEM
Sumo Logic ada di #6. SIEM cloud-nya kini punya agen Dojo AI, dan SOC Analyst Agent, tersedia secara umum di 2026, menyelidiki alert dan memberikan putusan berbasis bukti. Itulah langkah triase dari diagram di atas, dijadikan produk. Klaim vendor sendiri soal respons yang lebih cepat belum terverifikasi, jadi uji dengan campuran alert Anda. Cocok untuk tim yang memang ingin log dan SIEM di satu tempat.
Proofpoint: terbaik untuk program email dan data berskala besar
Proofpoint, di #7, adalah raksasa di keamanan yang berpusat pada manusia. Tawaran terkininya mencakup email, tool kolaborasi, perlindungan data, dan yang baru, keamanan untuk agen dan interaksi AI. Cakupan seluas itu cocok untuk organisasi besar yang ingin satu vendor, dan kurang natural untuk tim IT sepuluh orang. Bersiaplah menghadapi proses penjualan. Pesaing email utamanya di papan peringkat adalah Mimecast di #17, dan leaderboard memuat keduanya.
Idira: terbaik untuk identitas istimewa dan identitas mesin
Idira ada di #8. Ini garis keturunan CyberArk di bawah Palo Alto Networks, yang menyebutnya dibangun di atas warisan CyberArk. Ia mencakup akses istimewa untuk manusia, workload, dan agen AI, dengan akses just-in-time dan manajemen secret. Kalau kisah pelanggaran Anda soal kredensial curian atau akun layanan dengan izin berlebihan, inilah lapisan yang perlu didanai. Risiko transisinya nyata, jadi tanyakan soal kesinambungan dukungan.
Promptfoo: terbaik untuk menguji aplikasi AI Anda sendiri
Promptfoo ada di #9, skor 54 dan tier solid. Ia yang paling berbeda di sini, karena menyerang aplikasi AI Anda sebelum penyerang melakukannya, dengan red teaming otomatis untuk prompt injection, kebocoran data, dan pelanggaran aturan, terintegrasi ke CI/CD. Para pendirinya melaporkan lebih dari 350.000 developer telah memakainya, dan menyatakan tetap open source setelah kesepakatan dengan OpenAI. Itu menjadikannya tempat mulai yang murah. Pertanyaan terbukanya: seberapa netral tool yang dimiliki vendor model saat Anda menguji model vendor lain.
Aikido Security: terbaik untuk bundel AppSec hemat
Aikido Security ada di #11. Ia menyatukan pemeriksaan kode, cloud, dan runtime dalam satu dashboard dan menyaring noise sehingga developer melihat lebih sedikit alarm palsu. Menurut halaman harganya, paket Developer gratis mencakup dua pengguna dan sepuluh repositori, dan paket Basic seharga $300 per bulan. Untuk startup, itu jauh lebih ramah daripada formulir penawaran. Batasannya ada di kedalaman: enterprise dengan kepatuhan ketat akan melampauinya.
Egress: terbaik untuk kesalahan email keluar
Egress menempati #12 dengan skor 54, tier solid. Kini bagian dari KnowBe4, ia berfokus pada separuh risiko email yang diabaikan yang lain: salah alamat penerima, kebocoran tidak sengaja, dan eksfiltrasi data, di samping pertahanan phishing. Ini paling penting bagi tim yang diatur regulasi dan menangani data klien atau pasien yang sensitif. Harga tidak dicantumkan.
Vectra AI: terbaik untuk deteksi dan respons jaringan
Vectra AI ada di #14, skor 54 dan solid. Vectra menyatakan dirinya dinobatkan sebagai Leader di Gartner Magic Quadrant 2026 untuk network detection and response. Ia pesaing terdekat Darktrace untuk tim SOC, dan yang layak dimasukkan ke proof of concept bersamanya. Tawarannya adalah bantuan deteksi dan investigasi untuk tim keamanan, jadi bandingkan dengan Darktrace pada lalu lintas jaringan Anda sendiri.
Para pemimpin berdampingan
Tabel ini merangkum apa yang terdokumentasi. Urutkan berdasarkan peringkat, lapisan, atau pemilik. "Tidak dicantumkan" berarti vendor tidak mempublikasikan harga, bukan berarti mahal.
Cara memilih
Pembeli biasanya tersendat di dua keputusan. Pertama, platform atau spesialis. Kedua, membandingkan produk yang harganya disembunyikan. Konsolidasi mengurangi jumlah konsol dan kontrak, tetapi bisa membuat modul lemah ikut terbundel dengan yang kuat. Spesialis lebih tajam tetapi menambah pekerjaan integrasi. Jalan tengah yang masuk akal adalah satu platform untuk lapisan yang paling Anda pedulikan, ditambah spesialis di tempat platform itu jelas tipis.
Mulailah dari lapisan yang paling terasa sakit kalau terjadi pelanggaran, bukan dari daftar vendor. Perusahaan yang hidup di Microsoft 365 dan punya kontrol email yang lemah sebaiknya melihat email dulu sebelum mengincar yang glamor. Startup cloud-native yang merilis fitur AI punya pembelian pertama yang berbeda. Alat di bawah memandu Anda lewat dua pertanyaan.
Ada tiga situasi yang sering muncul. Kalau Anda tidak punya analis khusus, pilih produk yang melakukan triase untuk Anda dan hindari apa pun yang butuh SIEM yang sudah disetel. Kalau Anda punya SOC, tanyakan apakah tool itu mengurangi alert atau malah menambah konsol baru. Kalau Anda di bidang yang diatur regulasi, periksa residensi data dan apa yang dilakukan vendor dengan telemetri Anda. Papan kami untuk analis keamanan, manajer IT, dan DevOps engineer mengurutkan ulang universe yang sama berdasarkan peran.
Pertanyaan untuk diajukan ke setiap vendor
Proof of concept adalah satu-satunya ujian yang adil. Beri dua vendor dua minggu yang sama, data yang sama, dan analis yang sama, lalu hitung berapa banyak alert yang masing-masing kirim ke manusia dan berapa yang ternyata penting. Demo vendor dirancang untuk menghindari perbandingan semacam itu.
Harga adalah hambatan pertama. Kebanyakan vendor di sini menawarkan harga berdasarkan seat, volume data, atau aset, sehingga dua penawaran jarang bisa dibandingkan langsung. Minta asumsinya secara tertulis.
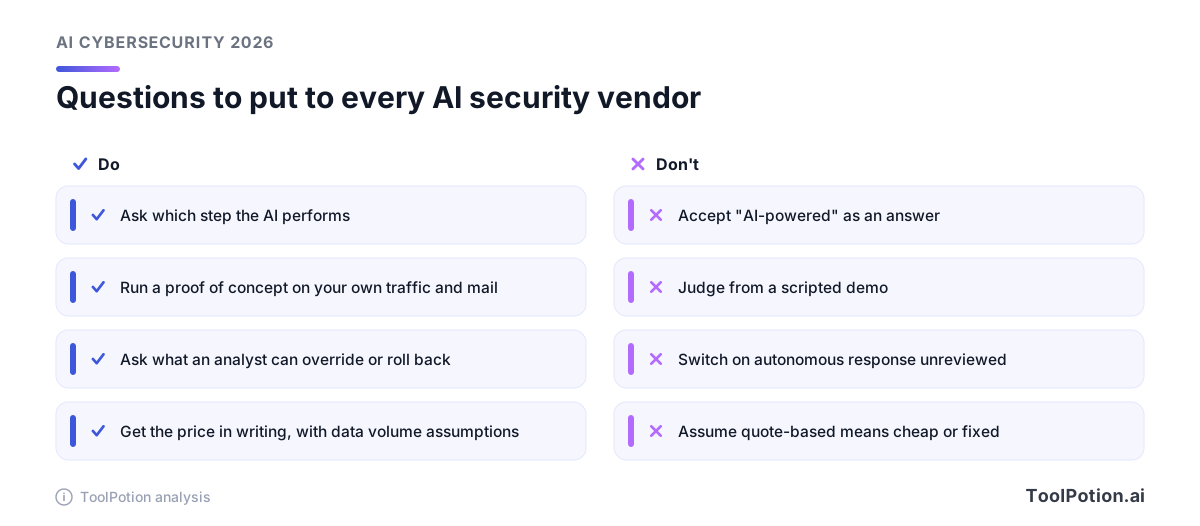
Untuk gambaran lebih luas, papan Keamanan dan Privasi mencakup tool di luar kategori ini, dan hub direktori lengkap mencantumkan semua yang kami pantau di sini.
Tentang ToolRank
ToolRank adalah peringkat independen ToolPotion untuk tool AI. Posisi tidak bisa dibeli, dan skor serta tier ditampilkan jika tersedia. Lihat semua papan di /en/top, atau kembali ke leaderboard Top 150 Tool Keamanan Siber AI.
Nama baru dan yang sedang naik daun untuk dipantau
Tepat di luar top 25 ada Orca Security, platform cloud tanpa agen di #26, disusul Semgrep untuk pemindaian kode di #27. XBOW di #28 dan Strix di #32 sama-sama menjual penetration testing otonom, bidang di mana AI bergerak cepat dan di mana Anda perlu mengajukan pertanyaan keras soal cakupan dan kontrol keselamatan.
Di dalam top 25, Cyera di #23 punya skor 51 (tier solid) dan berfokus pada penemuan dan klasifikasi data sensitif. Varonis di #18, Aqua Security di #21, dan Checkmarx di #25 adalah nama mapan di keamanan data, kontainer, dan aplikasi. Kami belum mengulasnya panjang lebar di sini, tetapi mereka layak masuk daftar yang lebih panjang.
Pertanyaan yang sering diajukan
Apa tool keamanan siber AI terbaik di 2026?
Tidak ada satu jawaban. Wiz memimpin papan 2026 untuk cloud, Darktrace dan Abnormal AI membawa skor ToolRank tertinggi, dan pilihan yang tepat bergantung pada lapisan mana yang perlu Anda lindungi lebih dulu.
Apakah Wiz masih independen?
Tidak. Google menyelesaikan akuisisinya di 2026. Google mengatakan Wiz mempertahankan mereknya dan terus mendukung AWS, Azure, Oracle, dan Google Cloud.
Berapa biaya tool keamanan siber AI?
Kebanyakan berbasis penawaran, jadi tidak ada angka publik untuk Wiz, Darktrace, Abnormal AI, atau Qualys. Snyk mencantumkan paket Free dan Team mulai $25 per bulan, sementara Aikido mencantumkan tier gratis dan Basic seharga $300 per bulan.
Apakah AI menggantikan analis keamanan?
Tidak berdasarkan bukti di sini. AI mempersingkat triase dan investigasi, tetapi vendor menggambarkan analis yang menyetujui atau membatalkan tindakan. Curigai setiap klaim keamanan yang sepenuhnya otonom.
Apa yang sebaiknya dibeli tim kecil lebih dulu?
Pilih lapisan dengan kontrol terlemah saat ini. Bagi banyak tim kecil, itu email, lalu pemindaian kode. Tier gratis dari Snyk dan Aikido memungkinkan Anda mencoba lapisan kode tanpa purchase order.
Apa bedanya deteksi dan triase?
Deteksi memutuskan bahwa ada yang terlihat janggal. Triase memutuskan dari sekian banyak hal yang terlihat janggal itu, mana yang paling layak mendapat waktu manusia lebih dulu.