Deskripsi
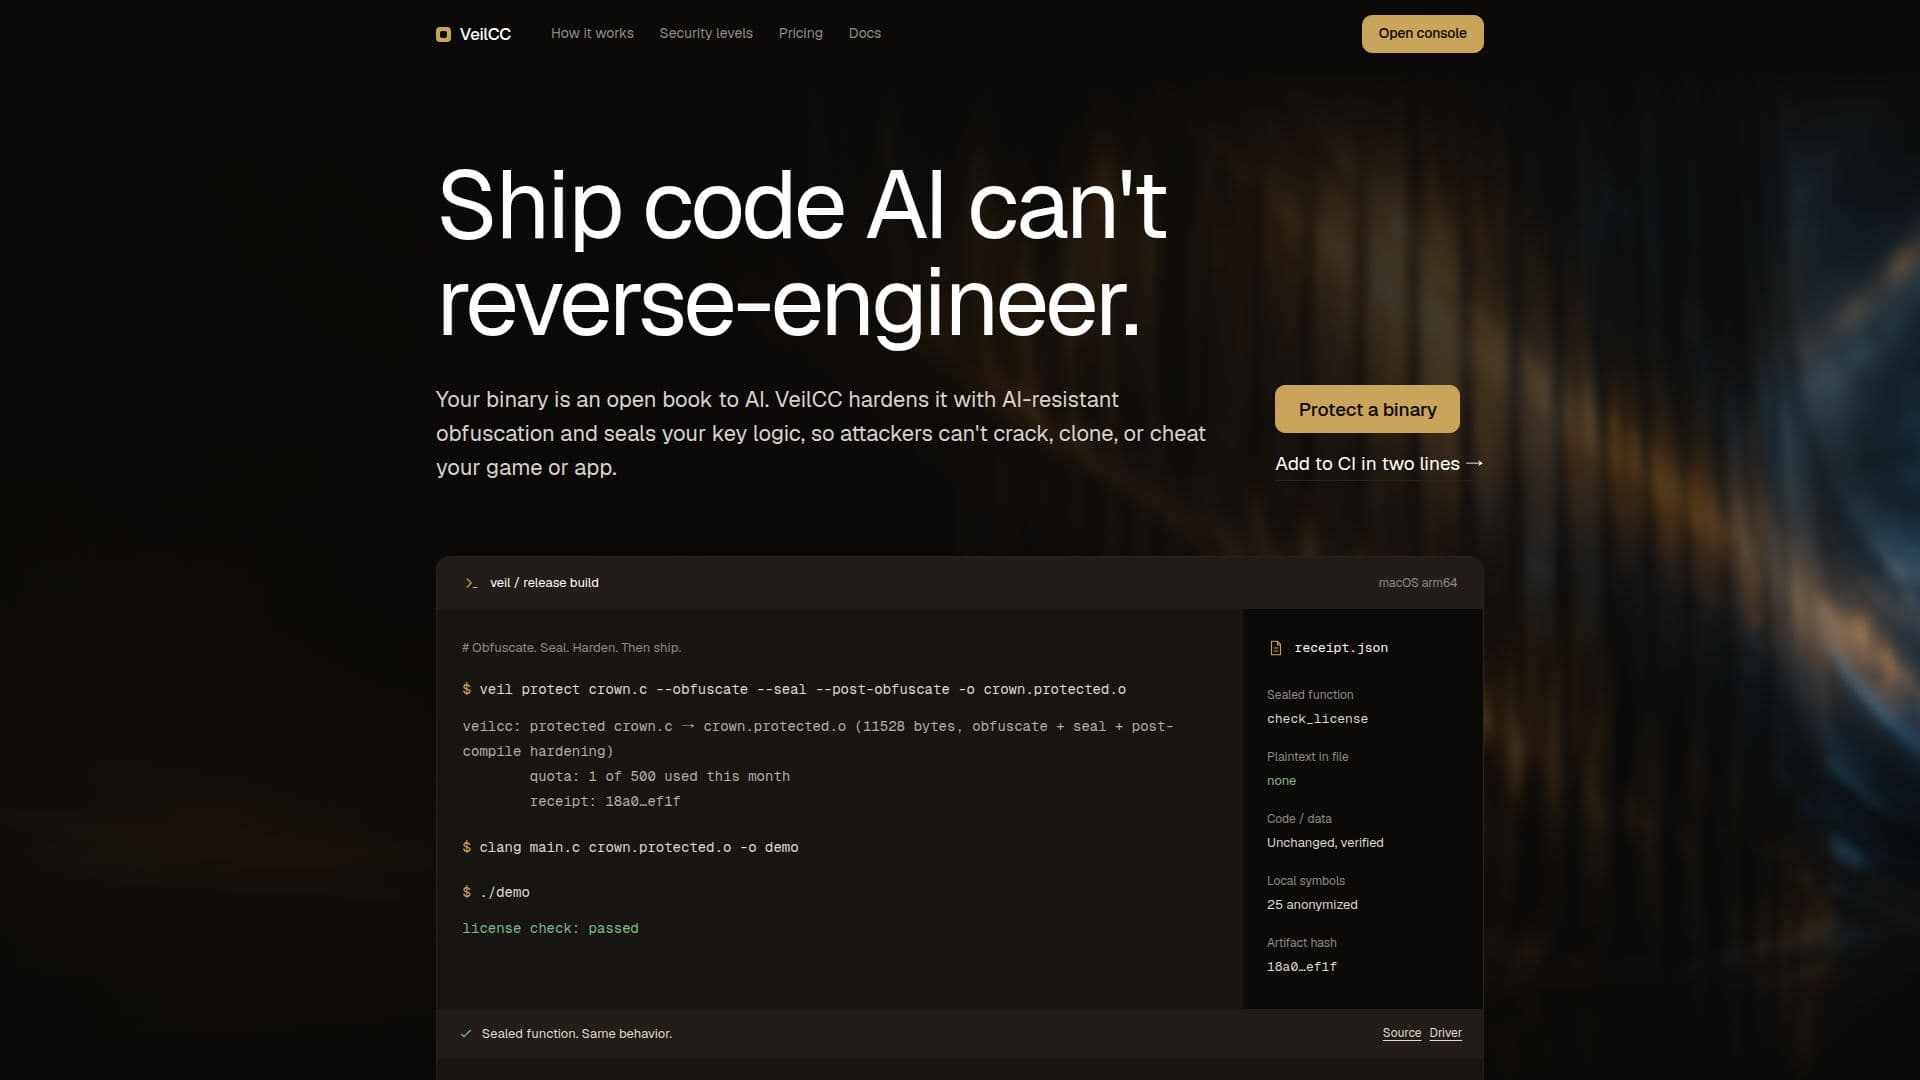
VeilCC menyediakan perlindungan perangkat lunak canggih yang dirancang untuk melawan rekayasa balik yang didorong oleh AI dan metode serangan tradisional. Platform ini mengatasi kerentanan biner, yang dapat dengan mudah dianalisis oleh agen AI untuk mengekspos logika kritis seperti pemeriksaan lisensi, rutinitas deteksi kecurangan, atau model harga. VeilCC menggunakan pendekatan multi-lapis, menggabungkan obfuscation dan penyegelan logika untuk menguatkan aplikasi dan permainan.
Baca Selengkapnya
Inti perlindungan VeilCC terletak pada mekanisme penyegelan. Alih-alih hanya menyusun ulang kode, penyegelan menghapus fungsi "crown jewel" yang ditentukan dari biner yang dikirim, menyimpannya sebagai ciphertext. Fungsi-fungsi ini hanya didekripsi dan dieksekusi dalam bentuk teks jelas selama mikrodetik pada saat mereka dipanggil, kemudian segera dihapus dari memori. Ini membuat analisis statis, sandboxing, dan dump off-device menjadi tidak efektif, karena logika kritis tidak ada dalam file yang tidak aktif.
Pengguna dapat mengintegrasikan VeilCC ke dalam pipeline build mereka atau menggunakan konsol drag-and-drop. Prosesnya melibatkan penandaan fungsi tertentu untuk perlindungan, yang dapat dilakukan dalam kode sumber atau dengan menamai simbol pada waktu build. VeilCC mendukung berbagai tingkat perlindungan, termasuk obfuscation di seluruh modul dan penyegelan spesifik fungsi. Untuk keamanan yang lebih baik, kunci terikat perangkat dapat digunakan, memastikan bahwa biner yang disalin tidak dapat mendekripsi fungsi yang disegel di mesin lain, secara efektif mencegah redistribusi dan server yang disimulasikan.
VeilCC dirancang untuk bersifat agnostik bahasa, bekerja dengan apa pun yang dikompilasi melalui LLVM, termasuk C, C++, Rust, dan Swift di macOS, Linux, dan Windows. Ini menawarkan tingkat gratis untuk mencoba obfuscation dan penyegelan pada biner pribadi, dengan rencana berbayar menyediakan build yang lebih terlindungi, biji target bergerak, dan fitur canggih seperti API Perlindungan yang dihosting dan GitHub Actions. Solusi perusahaan mencakup kunci penyegelan terikat perangkat, API Perlindungan di tempat, dan API lisensi/aktivasi, melayani industri seperti fintech, firmware, dan permainan. VeilCC menekankan keamanan yang terukur, menyediakan tanda terima build yang merinci lapisan perlindungan yang diterapkan dan hash artefak.
- KategoriAlat Keamanan Siber AI
- Model HargaFreemium
- PenerapanCloud, On-Premise
- PlatformmacOS, Linux, Windows
Fitur Inti VeilCC
Obfuscation Tahan AI: Menyesatkan decompiler AI dengan aritmetika campuran-boolean dan umpan-balik opaque-predicate/honeypot.
Penyegelan Logika: Menghapus fungsi kritis dari biner, mengirimkannya sebagai ciphertext.
Dekripsi & Pembersihan Waktu Eksekusi: Fungsi didekripsi hanya pada saat panggilan ke halaman W^X, kemudian segera dibersihkan.
Kunci Terikat Perangkat: Menghubungkan kunci dekripsi ke enclave aman/TPM perangkat, mencegah biner yang disalin dari berjalan.
Biji Target Bergerak: Menghasilkan biji perlindungan baru untuk setiap build, meningkatkan kesulitan serangan.
Tanda Terima Build: Menyediakan catatan yang dapat diverifikasi tentang fungsi yang disegel, lapisan perlindungan, dan hash artefak.
Integrasi CLI: Melindungi objek apa pun dengan satu perintah, terintegrasi ke dalam langkah tautan yang ada.
Integrasi Pipeline: Menambahkan dua baris ke pipeline build untuk perlindungan sisi server dengan biji baru.
Konsol Drag & Drop: Memungkinkan pengguna untuk memindai dan melindungi biner tanpa instalasi.
Agnostik Bahasa: Bekerja dengan bahasa apa pun yang dikompilasi melalui LLVM (C, C++, Rust, Swift terverifikasi).
Penguatan Pasca-Kompilasi: Menghapus metadata debug dan mengacak nama pribadi untuk menghilangkan petunjuk analisis.
Pemeriksaan Anti-Debug: Menggabungkan pemeriksaan debugger-present ke dalam kunci, menyebabkan dekripsi menjadi sampah jika dilacak.
Tingkat Perlindungan yang Dapat Dikonfigurasi: Menumpuk obfuscation dan penyegelan, dengan kunci terbenam atau terikat perangkat.
Penolakan Jalur Panas: Secara otomatis mencegah penyegelan fungsi kritis kinerja untuk mempertahankan anggaran frame.
Penerapan Di Tempat: Opsi perusahaan untuk menjalankan API Perlindungan dalam jaringan pribadi.
Cara menggunakan VeilCC?
Bangun seperti biasa: Kompilasi aplikasi atau permainan Anda seperti biasanya.
Tandai Fungsi Crown Jewel: Identifikasi fungsi kritis (misalnya, pemeriksaan lisensi, anti-kecurangan) dan tandai untuk perlindungan dalam sumber atau dengan daftar simbol.
Atur Tingkat Perlindungan: Pilih antara obfuscation di seluruh modul, penyegelan fungsi, atau keduanya, dan pilih penyematan kunci atau kunci terikat perangkat.
Integrasikan VeilCC: Gunakan konsol drag-and-drop, CLI, atau tambahkan dua baris ke pipeline CI/CD Anda.
Hasilkan Build Terlindungi: VeilCC memproses objek yang telah dikompilasi di sisi server, mengembalikan biner yang diperkuat.
Kirim Kode Terlindungi: Terapkan aplikasi Anda dengan obfuscation yang tahan AI dan logika yang disegel.
Kasus Penggunaan VeilCC
- Lindungi Pemeriksaan Lisensi
- Perkuat Sistem Anti-Kecurangan
- Amankan Kernel Proprietary
- Manajemen Hak Digital (DRM)
- Cegah Cloning Perangkat Lunak
- Lindungi Model Harga
- Keamanan Firmware
- Keamanan Aplikasi Fintech
- Rutinitas Attestation