Deskripsi
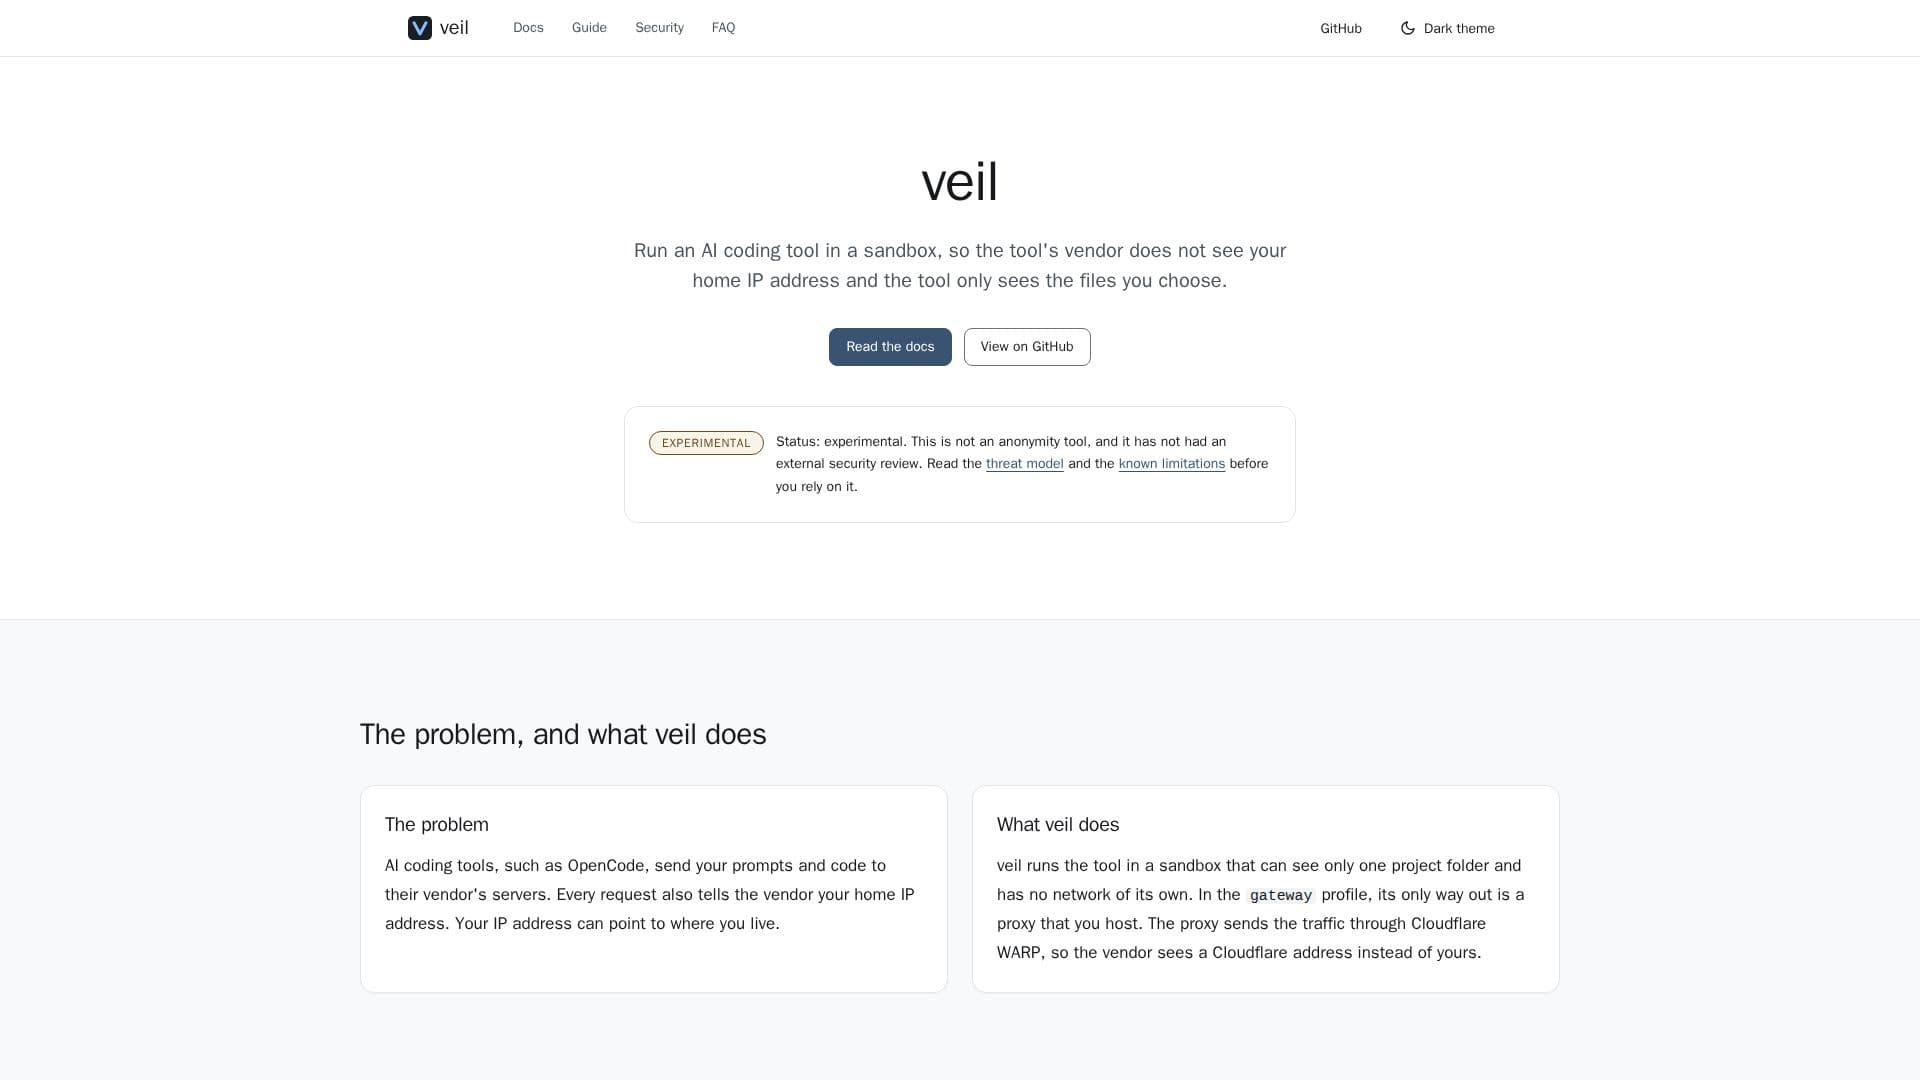
veil adalah alat privasi eksperimental yang mengatasi kekhawatiran alat pengkodean AI yang mengekspos alamat IP rumah pengguna kepada vendor mereka. Ketika Anda menggunakan alat pengkodean AI seperti OpenCode, permintaan dan kode Anda dikirim ke server vendor, dan setiap permintaan biasanya menyertakan alamat IP rumah Anda, yang dapat mengungkapkan lokasi Anda. veil mengurangi hal ini dengan menjalankan CLI pengkodean AI dalam sandbox yang aman.
Baca Selengkapnya
Lingkungan sandbox dikonfigurasi untuk melihat hanya satu folder proyek yang ditunjuk dan beroperasi tanpa jaringan sendiri. Untuk lalu lintas keluar, veil menggunakan profil gateway di mana satu-satunya rute keluar adalah melalui proxy yang dihosting pengguna. Proxy ini kemudian mengarahkan lalu lintas melalui Cloudflare WARP, memastikan bahwa vendor alat AI melihat alamat IP Cloudflare alih-alih alamat pribadi Anda. Mekanisme ini dirancang untuk mencegah alamat IP rumah Anda terpapar selama interaksi pengkodean AI.
Komponen kunci dari operasi veil mencakup sandbox untuk alat AI, yang di Linux memanfaatkan bubblewrap untuk membagi namespace dan membersihkan lingkungan. Ini memasang workspace yang ditentukan dalam mode baca-tulis di `/workspace` dan menyediakan direktori `HOME` yang kosong atau khusus. Selain itu, veil memiliki gateway yang diizinkan melalui WARP, diimplementasikan sebagai tumpukan Docker Compose di jaringan lokal Anda. Gateway ini secara ketat hanya mengizinkan domain yang Anda daftarkan dan mengalirkan lalu lintas mereka melalui terowongan Cloudflare WARP, dengan resolusi DNS terjadi di dalam terowongan.
Fitur keselamatan kritis dari veil adalah desain "fails closed": jika gateway tidak tersedia, veil akan menolak untuk memulai alat pengkodean AI, mencegah fallback ke koneksi langsung yang tidak diproksi. Ini memastikan bahwa alamat IP Anda tidak pernah secara tidak sengaja terpapar. veil dirancang untuk membungkus CLI apa pun yang menghormati `HTTPS_PROXY`, dengan OpenCode menjadi alat pertama yang diuji dari awal hingga akhir. Saat ini, veil didukung di Linux, dengan rencana untuk implementasi macOS menggunakan backend Seatbelt, sementara Windows belum didukung.
- KategoriAlat Privasi AI
- Model HargaSumber Terbuka
- PenerapanDi-host Sendiri
- PlatformLinux
Fitur Inti veil
Penyamaran Alamat IP: Menyembunyikan alamat IP rumah Anda dari vendor alat pengkodean AI.
Lingkungan Terisolasi: Menjalankan CLI pengkodean AI dalam sandbox yang terisolasi.
Akses File Terbatas: Alat AI hanya mengakses folder proyek yang dipilih secara eksplisit.
Integrasi Cloudflare WARP: Mengarahkan lalu lintas melalui Cloudflare untuk anonimisasi IP.
Gateway yang Diizinkan: Mengontrol domain yang diizinkan untuk lalu lintas keluar.
Mekanisme Fails Closed: Mencegah startup alat jika gateway hilang.
Pembungkus CLI: Kompatibel dengan CLI apa pun yang menghormati HTTPS_PROXY.
Dukungan Linux: Memanfaatkan bubblewrap dan namespace pengguna tanpa hak istimewa.
Workspace Khusus: Memasang workspace baca-tulis di /workspace.
Lingkungan Bersih: Menyediakan direktori HOME yang kosong atau khusus untuk sandbox.
Resolusi DNS dalam Terowongan: Memastikan kueri DNS juga dianonimkan.
Status Eksperimental: Jelas ditandai sebagai eksperimental dengan batasan yang diketahui.
Cara menggunakan veil?
Instal veil: Bangun veil dari sumber menggunakan Go dan verifikasi sistem Anda dengan `veil doctor`.
Siapkan Gateway: Mulai tumpukan Docker di jaringan lokal Anda dan uji daftar domain yang diizinkan.
Jalankan Alat AI: Bungkus OpenCode atau CLI lain yang kompatibel dengan HTTPS_PROXY menggunakan `veil run ... -- <tool>`.
Kasus Penggunaan veil
- Melindungi Privasi Pengembang
- Pengkodean AI yang Aman
- Akses Jaringan Terkontrol
- Penggunaan Alat AI yang Dianonimkan
- Pengaturan Privasi Eksperimental