Deskripsi
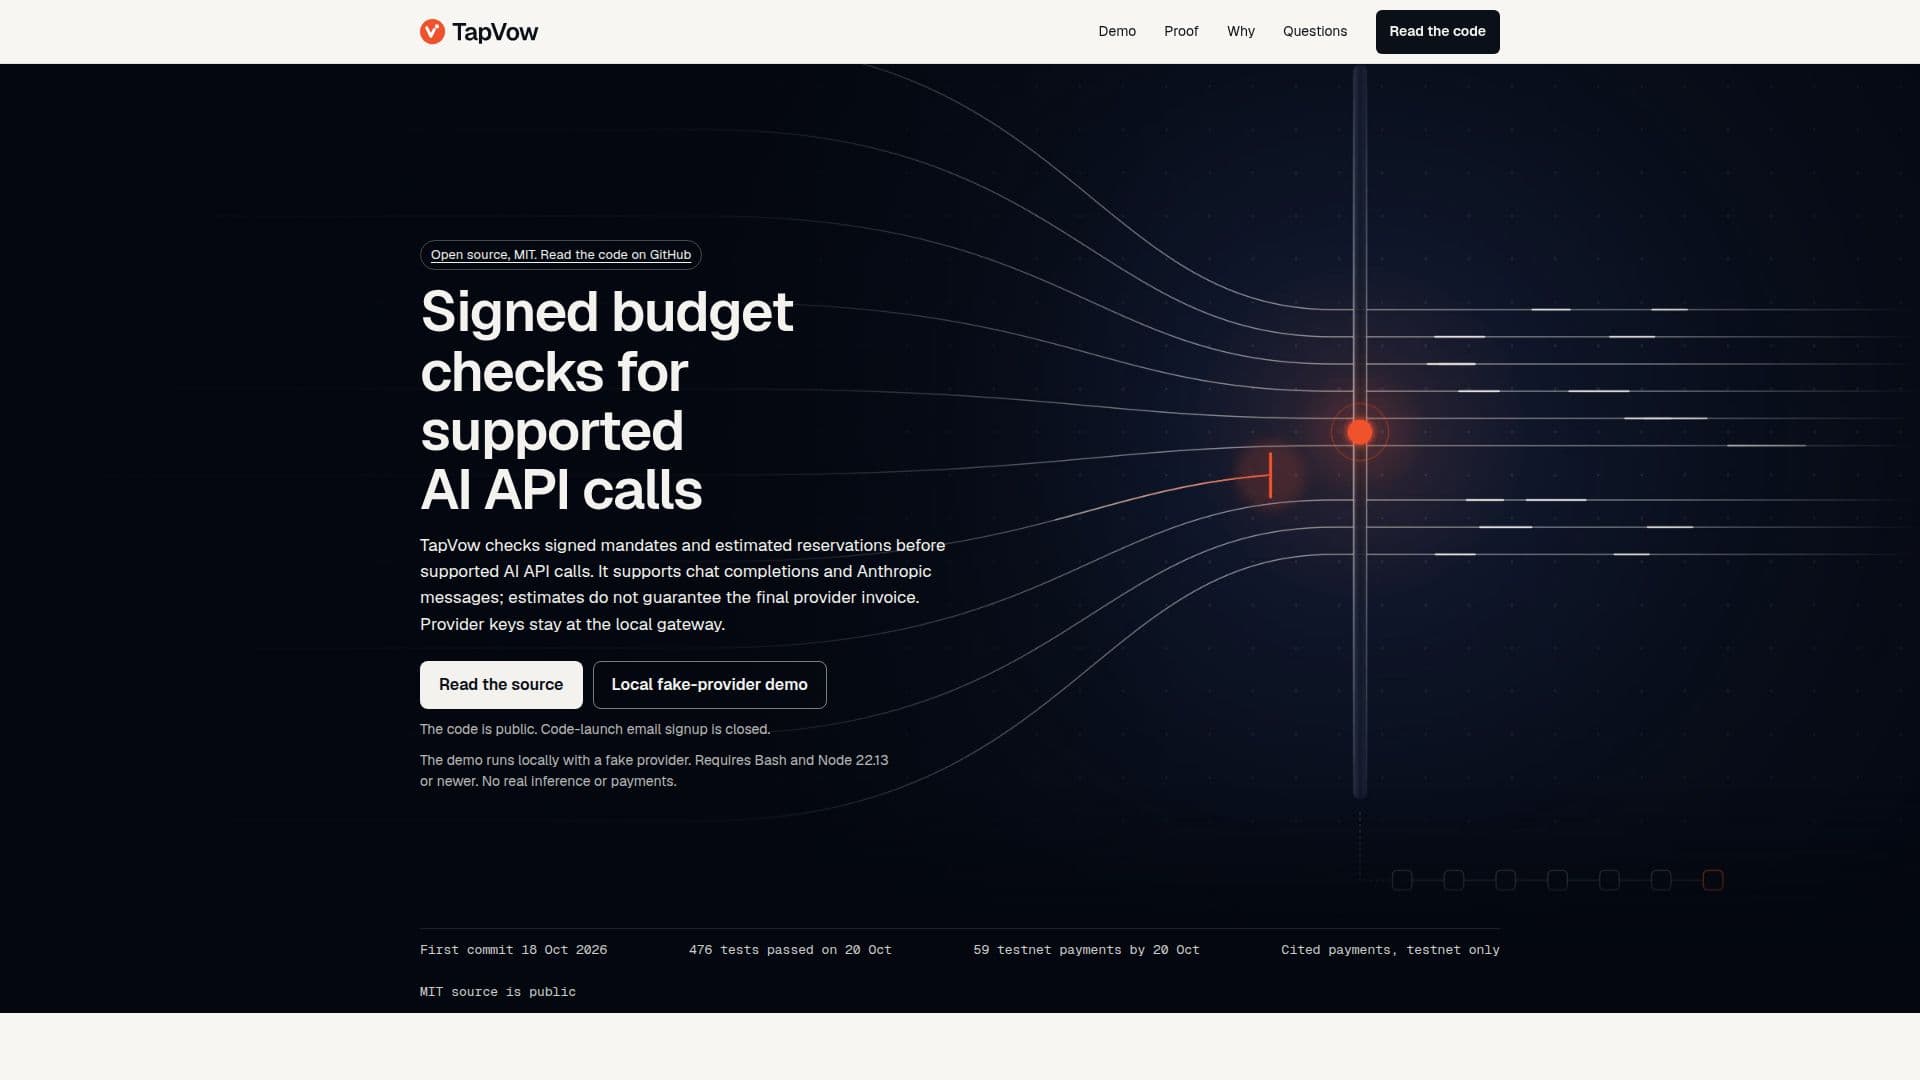
TapVow berfungsi sebagai gateway lokal yang menyediakan pemeriksaan anggaran yang ditandatangani untuk panggilan API AI yang didukung. Tujuan utamanya adalah membantu pengguna mengelola dan mengontrol pengeluaran mereka untuk layanan AI dengan memverifikasi mandat yang ditandatangani dan reservasi yang diperkirakan sebelum panggilan API dilakukan. Ini memastikan bahwa panggilan mematuhi anggaran dan izin yang telah ditentukan, mencegah biaya yang tidak terduga.
Baca Selengkapnya
Sistem ini beroperasi dengan menjaga kunci penyedia di dalam gateway lokal, meningkatkan keamanan dan kontrol atas akses API. Ini mendukung format API AI tertentu, termasuk penyelesaian obrolan OpenAI dan pesan Anthropic, seperti Claude Code dengan penagihan kunci API dan OpenCode. Namun, tidak mendukung lalu lintas Responses API/Codex atau langganan Claude Pro/Max.
TapVow menghasilkan paket tanda terima yang ditandatangani yang dapat diverifikasi, yang sangat penting untuk verifikasi integritas dan audit. Platform ini memungkinkan konfigurasi mandat yang ditandatangani yang mencakup anggaran, batas per panggilan, penerima yang diizinkan, dan tanggal kedaluwarsa. Klien yang didukung dapat menggunakan kunci virtual untuk menunjuk ke gateway, yang kemudian melakukan pemeriksaan penerimaan berdasarkan reservasi yang diperkirakan. Jika panggilan melebihi batas yang ditetapkan, gateway dapat mengembalikan kesalahan HTTP 402, memblokir permintaan tersebut.
Alat ini juga menawarkan fungsi `tapvow verify`, yang menggunakan kunci yang dipasang untuk memeriksa tanda terima-paket, rantai, kepala, dan total, memastikan keaslian dan integritas transaksi. Meskipun reservasi yang diperkirakan adalah fitur inti, penting untuk dicatat bahwa mereka tidak menjamin faktur penyedia akhir. Proyek ini bersifat open-source di bawah lisensi MIT, dengan kodenya tersedia untuk umum di GitHub. Prototipe ini adalah gateway lokal, dan operator bertanggung jawab untuk menyediakan kredensial penyedia dan pendanaan dompet. Pembayaran testnet telah ditunjukkan, tetapi ini tidak menetapkan penggunaan pembayaran produksi atau layanan kustodi.
- KategoriAlat DevOps & Cloud AI
- Model HargaSumber Terbuka
- PenerapanLocal Gateway
- PlatformWeb
Fitur Inti TapVow
Gateway Lokal untuk Panggilan API AI
Pemeriksaan Mandat Anggaran yang Ditandatangani
Verifikasi Reservasi yang Diperkirakan
Kunci Virtual untuk Klien yang Didukung
Paket Tanda Terima yang Ditandatangani yang Dapat Diverifikasi
Kunci Penyedia Tetap Lokal
Dukungan untuk Penyelesaian Obrolan OpenAI
Dukungan untuk Pesan Anthropic (Claude Code, OpenCode)
Memblokir Pembayaran yang Disuntikkan Prompt
Verifikasi Integritas Entri Buku Besar
Open-Source (Lisensi MIT)
Demo Lokal dengan Penyedia Palsu
Batas Per-Panggilan yang Dapat Dikonfigurasi
Pencatatan Penolakan untuk Panggilan Melebihi Batas
Edit Anggaran yang Ditandatangani dengan Kunci Passkey
Cara menggunakan TapVow?
Konfigurasi Mandat: Siapkan mandat yang ditandatangani dengan anggaran, batas per panggilan, penerima yang diizinkan, dan tanggal kedaluwarsa.
Arahkan Klien ke Gateway: Konfigurasi klien API AI yang didukung (misalnya, Claude Code, OpenCode) untuk menggunakan kunci virtual TapVow.
Inisiasi Panggilan API: Lakukan panggilan API AI melalui gateway TapVow.
Pemeriksaan Gateway: TapVow memeriksa reservasi yang diperkirakan dan mandat yang ditandatangani sebelum mengizinkan panggilan.
Terima Verifikasi: Dapatkan paket tanda terima yang ditandatangani yang dapat diverifikasi untuk verifikasi integritas.
Verifikasi Tanda Terima: Gunakan `tapvow verify` dengan kunci yang dipasang untuk memeriksa tanda terima-paket dan total.
Kasus Penggunaan TapVow
- Kontrol Biaya API AI
- Akses API AI yang Aman
- Audit Penggunaan AI yang Dapat Diverifikasi
- Mencegah Penyuntikan Prompt
- Manajemen Anggaran Multi-Agen
- Pengujian Pengembang Integrasi AI