Description
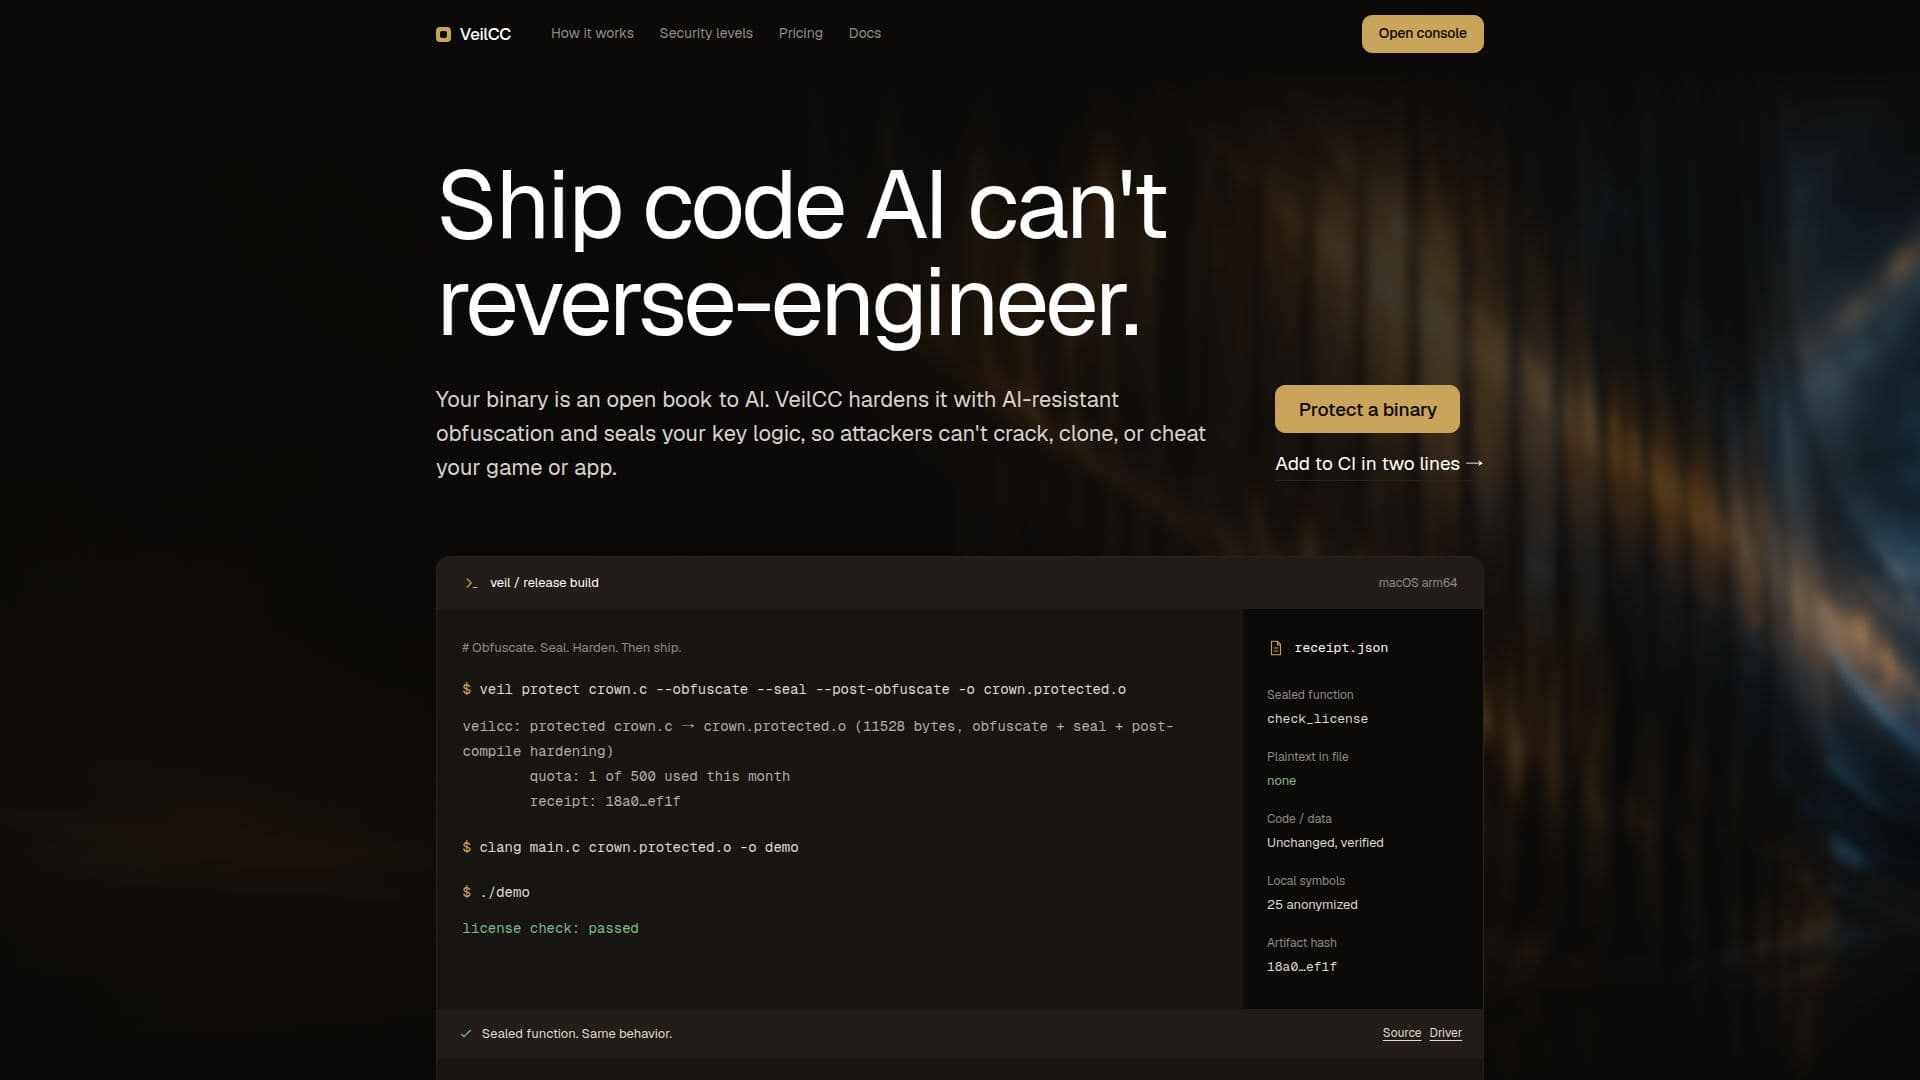
VeilCC fournit une protection logicielle avancée conçue pour contrer l'ingénierie inverse pilotée par l'IA et les méthodes d'attaque traditionnelles. La plateforme s'attaque à la vulnérabilité des binaires, qui peuvent être facilement analysés par des agents IA pour exposer des logiques critiques telles que les vérifications de licence, les routines de détection de triche ou les modèles de tarification. VeilCC utilise une approche multicouche, combinant obfuscation et scellement logique pour renforcer les applications et les jeux.
Lire la suite
Le cœur de la protection de VeilCC réside dans son mécanisme de scellement. Au lieu de simplement réorganiser le code, le scellement supprime les fonctions désignées comme « joyaux de la couronne » du binaire expédié, les stockant sous forme de texte chiffré. Ces fonctions ne sont déchiffrées et exécutées en clair que pendant des microsecondes au moment exact où elles sont appelées, puis immédiatement supprimées de la mémoire. Cela rend l'analyse statique, le sandboxing et les dumps hors appareil inefficaces, car la logique critique n'est tout simplement pas présente dans le fichier au repos.
Les utilisateurs peuvent intégrer VeilCC dans leurs pipelines de construction ou utiliser une console de glisser-déposer. Le processus consiste à marquer des fonctions spécifiques pour la protection, ce qui peut être fait dans le code source ou en nommant des symboles au moment de la construction. VeilCC prend en charge divers niveaux de protection, y compris l'obfuscation à l'échelle du module et le scellement spécifique aux fonctions. Pour une sécurité accrue, des clés liées à l'appareil peuvent être utilisées, garantissant qu'un binaire copié ne peut pas déchiffrer ses fonctions scellées sur une autre machine, empêchant ainsi efficacement la redistribution et les serveurs émulés.
VeilCC est conçu pour être indépendant du langage, fonctionnant avec tout ce qui se compile via LLVM, y compris C, C++, Rust et Swift sur macOS, Linux et Windows. Il propose un niveau gratuit pour essayer l'obfuscation et le scellement sur des binaires personnels, avec des plans payants offrant des constructions plus protégées, des graines à cible mouvante et des fonctionnalités avancées comme l'API de protection hébergée et les actions GitHub. Les solutions d'entreprise incluent des clés de scellement liées à l'appareil, une API de protection sur site et des API de licence/activation, s'adressant à des secteurs comme la fintech, le firmware et les jeux. VeilCC met l'accent sur une sécurité mesurable, fournissant un reçu de construction détaillant les couches de protection appliquées et le hachage des artefacts.
- CatégorieOutils de cybersécurité IA
- Modèle tarifaireFreemium
- DéploiementCloud, Sur site
- PlateformesmacOS, Linux, Windows
Fonctionnalités principales de VeilCC
Obfuscation Résistante à l'IA : Induit en erreur les décompilateurs IA avec une arithmétique mixte et des leurres opaque-predicate/honeypot.
Scellement Logique : Supprime les fonctions critiques du binaire, les expédiant sous forme de texte chiffré.
Déchiffrement & Nettoyage à l'Exécution : Les fonctions se déchiffrent uniquement au moment de l'appel dans des pages W^X, puis sont immédiatement nettoyées.
Clés Liées à l'Appareil : Lient les clés de déchiffrement à l'enclave sécurisée/TPM d'un appareil, empêchant les binaires copiés de s'exécuter.
Graine à Cible Mouvante : Génère une nouvelle graine de protection pour chaque construction, augmentant la difficulté des attaques.
Reçu de Construction : Fournit un enregistrement vérifiable des fonctions scellées, des couches de protection et du hachage des artefacts.
Intégration CLI : Protège tout objet avec une seule commande, s'intégrant dans les étapes de liaison existantes.
Intégration de Pipeline : Ajoute deux lignes aux pipelines de construction pour une protection côté serveur avec des graines fraîches.
Console de Glisser-Déposer : Permet aux utilisateurs de scanner et de protéger des binaires sans installation.
Indépendant du Langage : Fonctionne avec n'importe quel langage compilant via LLVM (C, C++, Rust, Swift vérifiés).
Renforcement Post-Compilation : Supprime les métadonnées de débogage et randomise les noms privés pour supprimer les indices d'analyse.
Vérifications Anti-Débogage : Intègre les vérifications de présence de débogueur dans la clé, rendant le déchiffrement inutilisable s'il est tracé.
Niveaux de Protection Configurables : Empile l'obfuscation et le scellement, avec des clés intégrées ou liées à l'appareil.
Refus de Chemin Chaud : Empêche automatiquement le scellement des fonctions critiques pour la performance afin de maintenir le budget de trame.
Déploiement Sur Site : Option d'entreprise pour exécuter l'API de protection au sein d'un réseau privé.
Comment utiliser VeilCC ?
Construire comme d'Habitude : Compilez votre application ou jeu comme vous le feriez normalement.
Marquer les Fonctions Joyaux de la Couronne : Identifiez les fonctions critiques (par exemple, vérifications de licence, anti-triche) et marquez-les pour protection dans le code source ou par liste de symboles.
Définir le Niveau de Protection : Choisissez entre l'obfuscation à l'échelle du module, le scellement de fonction, ou les deux, et sélectionnez l'intégration de clés ou des clés liées à l'appareil.
Intégrer VeilCC : Utilisez la console de glisser-déposer, la CLI, ou ajoutez deux lignes à votre pipeline CI/CD.
Générer une Construction Protégée : VeilCC traite vos objets compilés côté serveur, retournant un binaire renforcé.
Expédier le Code Protégé : Déployez votre application avec une obfuscation résistante à l'IA et une logique scellée.
Cas d'utilisation de VeilCC
- Protéger les Vérifications de Licence
- Renforcer les Systèmes Anti-Triche
- Sécuriser les Noyaux Propriétaires
- Gestion des Droits Numériques (DRM)
- Prévenir le Clonage de Logiciels
- Protéger les Modèles de Tarification
- Sécurité du Firmware
- Sécurité des Applications Fintech
- Routines d'Attestation