Description
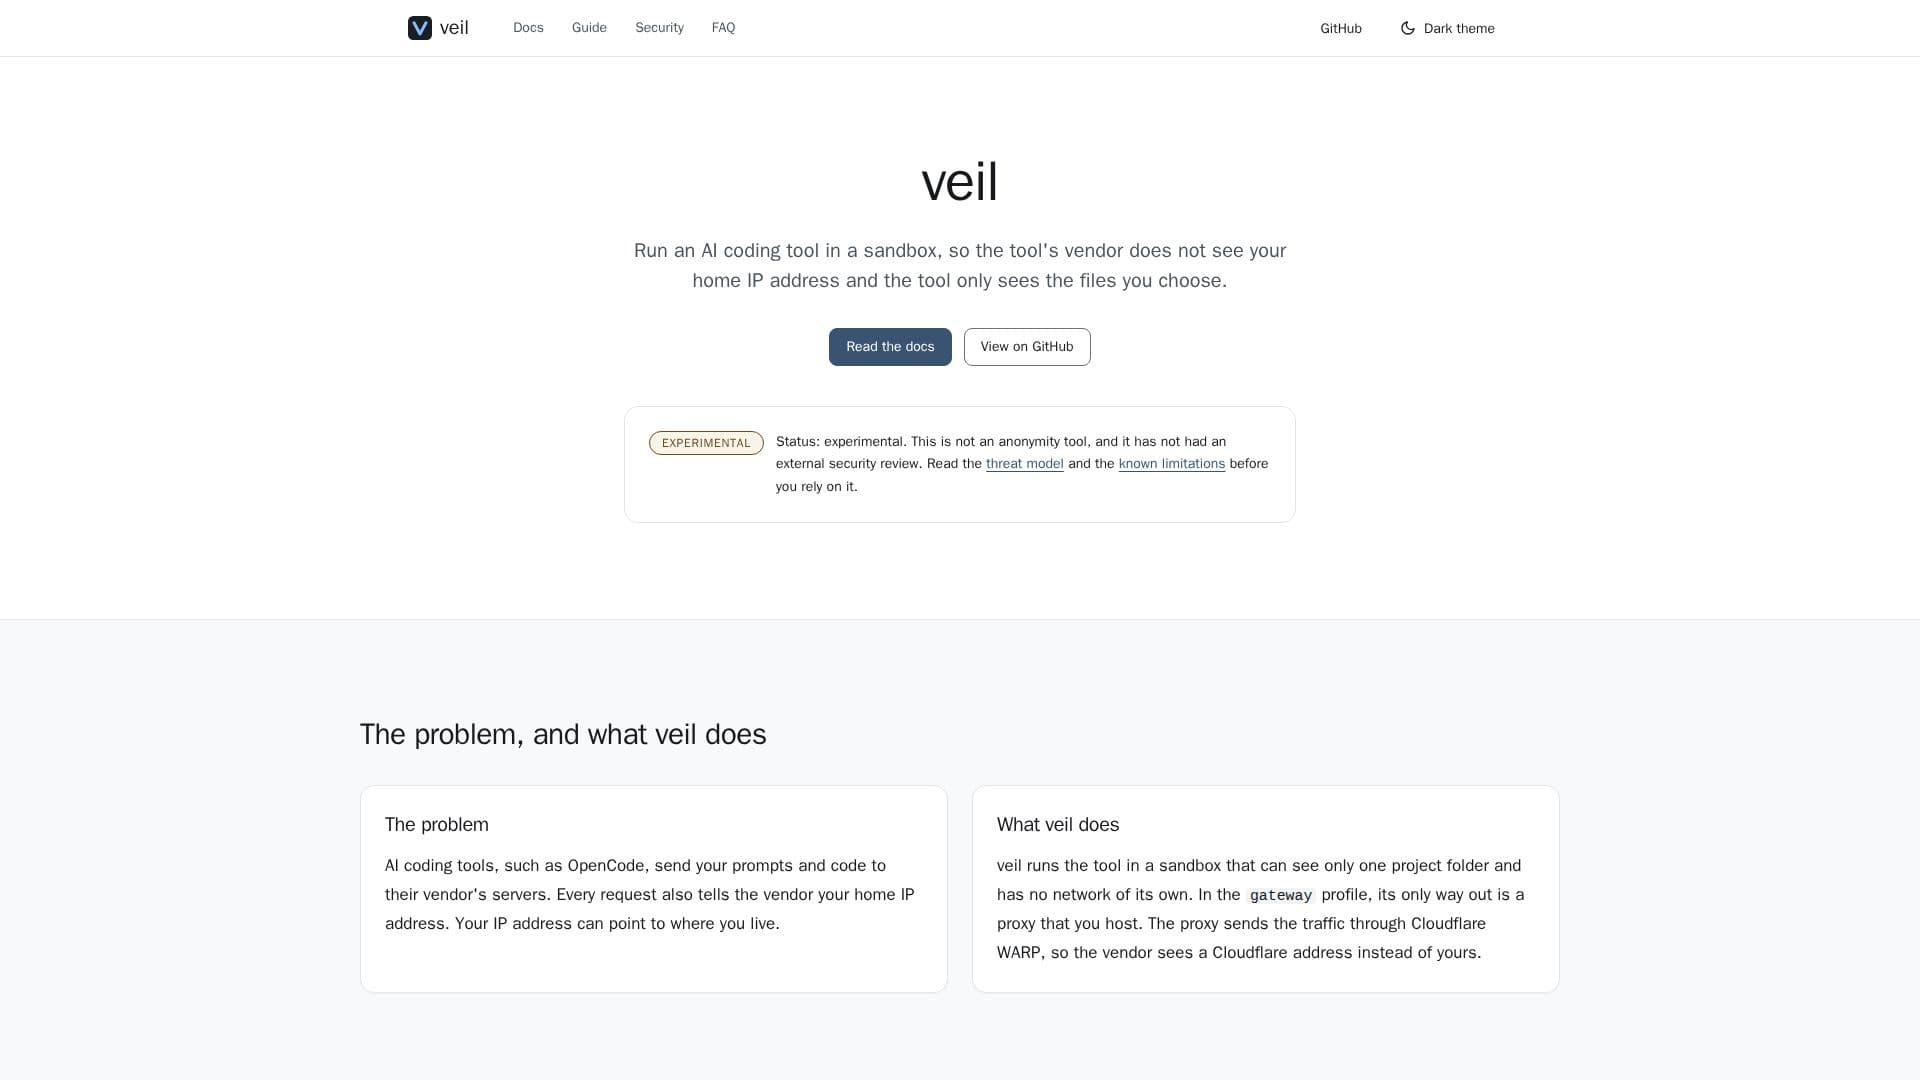
veil est un outil de confidentialité expérimental qui répond à la préoccupation des outils de codage AI exposant les adresses IP domestiques des utilisateurs à leurs fournisseurs. Lorsque vous utilisez des outils de codage AI comme OpenCode, vos invites et votre code sont envoyés aux serveurs du fournisseur, et chaque requête inclut généralement votre adresse IP domestique, ce qui peut révéler votre emplacement. veil atténue cela en exécutant le CLI de codage AI dans un bac à sable sécurisé.
Lire la suite
L'environnement de bac à sable est configuré pour ne voir qu'un dossier de projet désigné et fonctionne sans son propre réseau. Pour le trafic sortant, veil utilise un profil de passerelle où le seul itinéraire de sortie passe par un proxy hébergé par l'utilisateur. Ce proxy achemine ensuite le trafic via Cloudflare WARP, garantissant que le fournisseur de l'outil AI perçoit une adresse IP Cloudflare plutôt que la vôtre. Ce mécanisme est conçu pour empêcher l'exposition de votre IP domestique lors des interactions de codage AI.
Les composants clés du fonctionnement de veil incluent un bac à sable pour l'outil AI, qui sur Linux utilise bubblewrap pour désassocier les espaces de noms et nettoyer l'environnement. Il monte un espace de travail spécifié en mode lecture-écriture à `/workspace` et fournit un répertoire `HOME` vide ou dédié. De plus, veil dispose d'une passerelle de liste blanche via WARP, mise en œuvre comme une pile Docker Compose sur votre réseau local. Cette passerelle permet strictement uniquement les domaines que vous listez et achemine leur trafic à travers un tunnel Cloudflare WARP, avec une résolution DNS se produisant à l'intérieur du tunnel.
Une caractéristique de sécurité critique de veil est son design « fails closed » : si la passerelle n'est pas disponible, veil refusera de démarrer l'outil de codage AI, empêchant tout retour à une connexion directe non proxifiée. Cela garantit que votre adresse IP n'est jamais accidentellement exposée. veil est conçu pour envelopper tout CLI qui respecte `HTTPS_PROXY`, OpenCode étant le premier outil testé de bout en bout. Actuellement, veil est pris en charge sur Linux, avec des plans pour une mise en œuvre sur macOS utilisant un backend Seatbelt, tandis que Windows n'est pas encore pris en charge.
- CatégorieOutils de confidentialité IA
- Modèle tarifaireOpen Source
- DéploiementAuto-hébergé
- PlateformesLinux
Fonctionnalités principales de veil
Masquage d'adresse IP : Masque votre IP domestique des fournisseurs d'outils de codage AI.
Environnement isolé : Exécute des CLIs de codage AI dans un bac à sable isolé.
Accès limité aux fichiers : Les outils AI n'accèdent qu'aux dossiers de projet choisis explicitement.
Intégration Cloudflare WARP : Achemine le trafic via Cloudflare pour l'anonymisation de l'IP.
Passerelle de liste blanche : Contrôle les domaines autorisés pour le trafic sortant.
Mécanisme fails closed : Empêche le démarrage de l'outil si la passerelle est manquante.
Enveloppement de CLI : Compatible avec tout CLI respectant HTTPS_PROXY.
Support Linux : Utilise bubblewrap et des espaces de noms d'utilisateur non privilégiés.
Espace de travail dédié : Monte un espace de travail en lecture-écriture à /workspace.
Environnement propre : Fournit un répertoire HOME vide ou dédié pour le bac à sable.
Résolution DNS dans le tunnel : Assure que les requêtes DNS sont également anonymisées.
Statut expérimental : Clairement marqué comme expérimental avec des limitations connues.
Comment utiliser veil ?
Installer veil : Construisez veil à partir de la source en utilisant Go et vérifiez votre système avec `veil doctor`.
Configurer la passerelle : Démarrez la pile Docker sur votre réseau local et testez la liste blanche des domaines.
Exécuter un outil AI : Enveloppez OpenCode ou un autre CLI compatible avec HTTPS_PROXY en utilisant `veil run ... -- <tool>`.
Cas d'utilisation de veil
- Protection de la vie privée des développeurs
- Codage AI sécurisé
- Accès réseau contrôlé
- Utilisation d'outils AI anonymisés
- Configurations de confidentialité expérimentales