Description
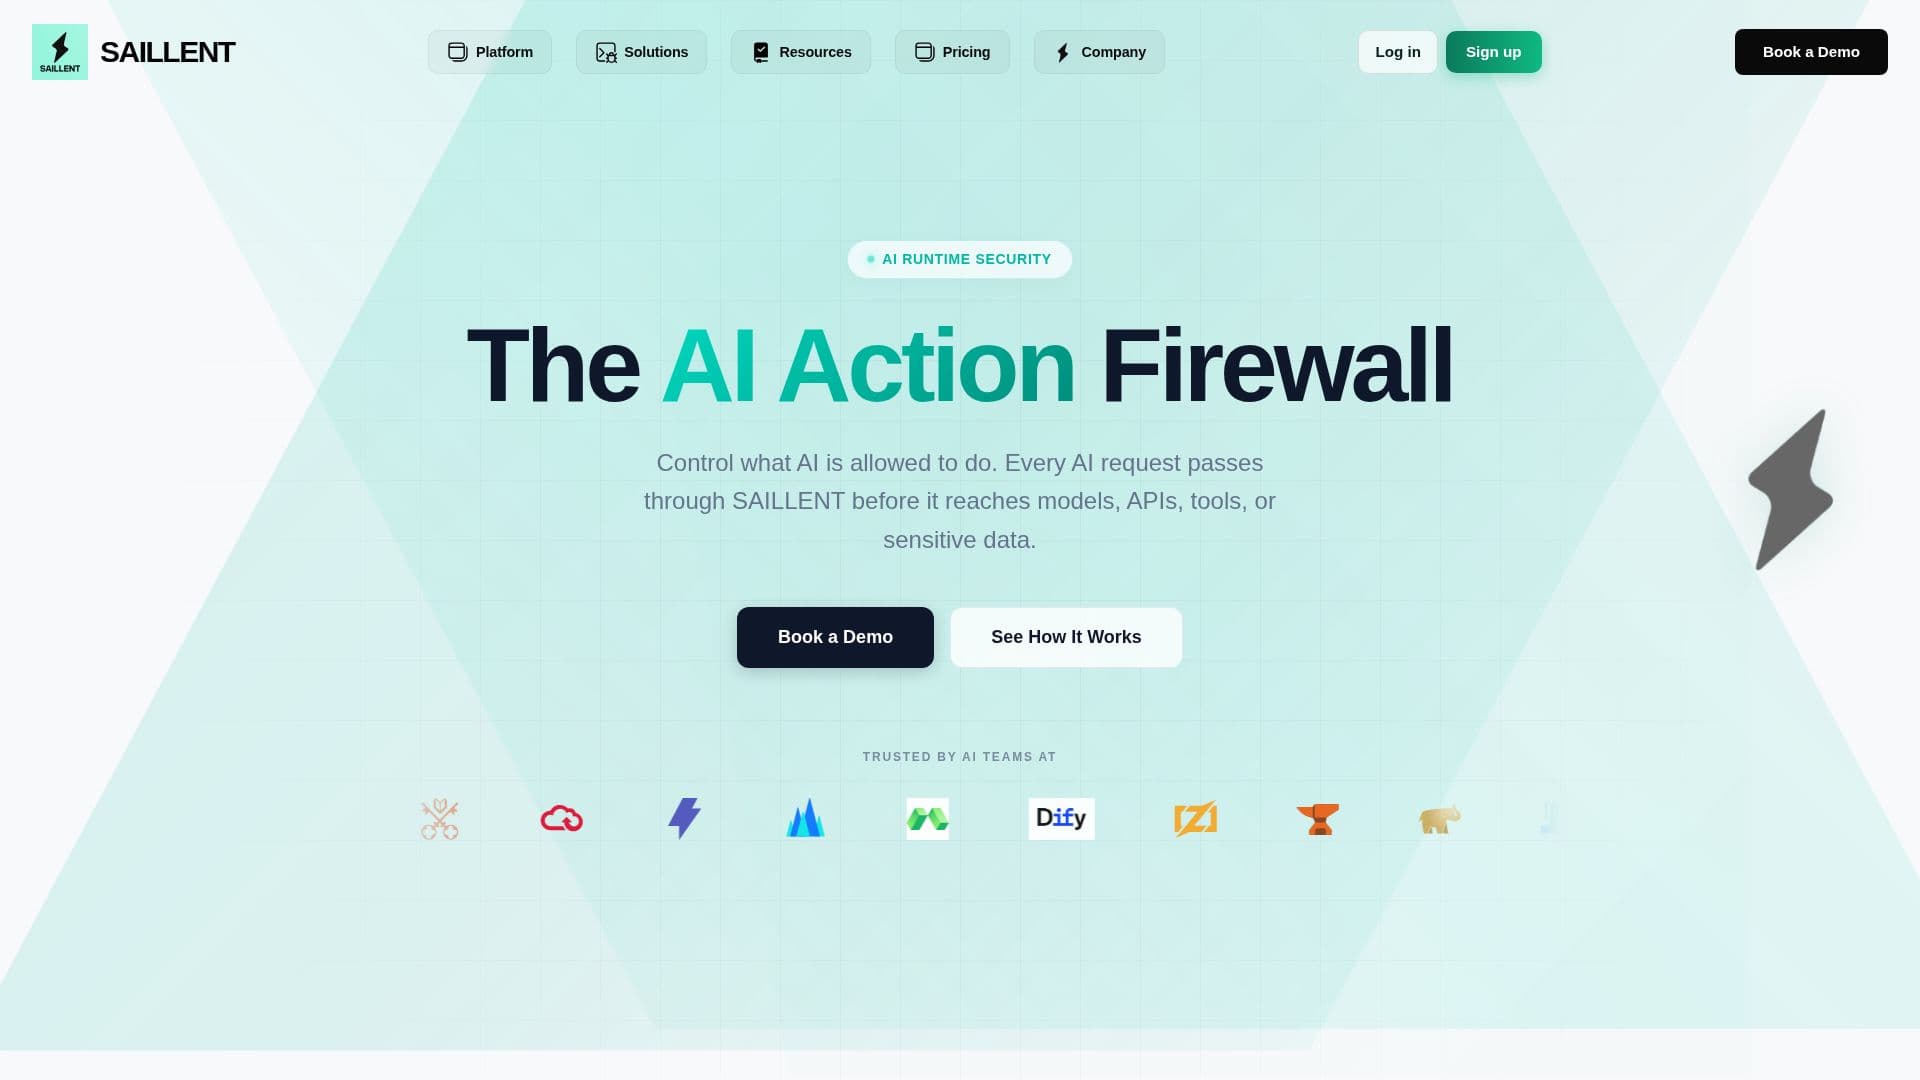
SAILLENT est un pare-feu d'action IA pour entreprises conçu pour fournir sécurité en temps réel et application des politiques pour les agents IA autonomes, les modèles de langage de grande taille (LLMs) et les intégrations du protocole de contexte de modèle (MCP). Il offre des capacités de sécurité, d'audit et de gouvernance en temps réel, garantissant la conformité avec des cadres réglementaires tels que SR 11-7 et OSFI E-23 sans entraver l'innovation.
Lire la suite
La fonction principale du pare-feu d'action IA de SAILLENT est d'évaluer les actions générées par l'IA avant qu'elles ne soient exécutées contre des outils, des API, des données ou des infrastructures. Cela crée une frontière d'application entre les agents IA autonomes et les systèmes qu'ils contrôlent, appliquant des politiques déterministes pour autoriser ou bloquer les actions en temps réel. Contrairement aux garde-fous traditionnels des LLM qui filtrent les entrées et sorties textuelles, SAILLENT opère au niveau d'exécution, interceptant et bloquant les appels d'outils non autorisés et les actions API avant qu'elles n'affectent les systèmes externes, fournissant ainsi une application déterministe des politiques sous forme de code.
La plateforme répond à des préoccupations critiques en matière de sécurité dans les environnements IA, y compris les fuites de données à grande échelle, l'exécution d'outils dangereux, les attaques par injection de prompt et un manque de visibilité sur les opérations IA. SAILLENT protège les systèmes IA grâce à des fonctionnalités telles que la protection contre l'injection de prompt, le blindage des informations personnellement identifiables (PII), l'application robuste des outils, un puissant moteur de politiques et une traçabilité d'audit complète. Elle est conçue pour produire des preuves cryptographiques et exportables requises par les équipes réglementées aux États-Unis, au Canada et en Europe.
SAILLENT propose divers plans tarifaires basés sur la capacité protégée plutôt que sur le nombre d'utilisateurs, y compris des niveaux d'application, de zéro confiance, de gouvernance et d'entreprise. Ces plans varient en actions protégées par mois (de 1 million à personnalisé), en nœuds protégés (jusqu'à 10 à personnalisé), en conservation des traces d'audit, en options de déploiement et en niveaux de support. Par exemple, le plan Entreprise, à partir de 150 000 $+/an, offre une capacité personnalisée, un déploiement VPC/sur site, des SLA personnalisés et une ingénierie de sécurité dédiée. Tous les abonnements sont annuels et se renouvellent automatiquement, avec des prix en dollars canadiens (CAD) sauf indication contraire. SAILLENT ne facture pas de frais de dépassement surprises et offre une garantie de remboursement de 14 jours.
SAILLENT s'intègre à divers composants de la pile IA, y compris le protocole de contexte de modèle (MCP), les interfaces d'application des politiques HTTP/JSON, les routes de modèle au format OpenAI, les routes de modèle au format Anthropic et des frameworks d'agents comme LangChain et CrewAI. Elle agit comme une couche d'application, complétant les systèmes de gestion des identités et des accès (IAM) existants et les passerelles API, plutôt que de les remplacer. Le runtime peut être déployé dans des environnements auto-hébergés, VPC client ou sur site, offrant flexibilité pour les exigences de résidence des données et de sécurité. L'architecture de SAILLENT garantit que les modèles restent avec leurs fournisseurs et que les contrôles d'identité sont gérés par les systèmes existants, tandis que ses politiques définissent les actions autorisées et l'application dépend des règles configurées et des demandes couvertes.
- CatégorieOutils de cybersécurité IA
- Modèle tarifaireAbonnement annuel
- DéploiementSelf-hosted, VPC, On-prem
- PlateformesWeb
Fonctionnalités principales de SAILLENT
Pare-feu d'action IA pour entreprises
Sécurité en temps réel et application des politiques
Audit et gouvernance en temps réel
Conformité avec SR 11-7 et OSFI E-23
Application déterministe des politiques
Protection contre l'injection de prompt
Blindage et rédaction des PII
Application des outils
Moteur de politiques avec workflows GitOps
Traçabilité d'audit complète
Tarification basée sur la capacité
Options de déploiement auto-hébergées et VPC/sur site
Intégration avec MCP, OpenAI, Anthropic, LangChain, CrewAI
Export SIEM
SSO / RBAC
Comment utiliser SAILLENT ?
Connecter : Configurer une application, un fournisseur ou une interface d'outil pris en charge pour acheminer les demandes via le runtime SAILLENT.
Inspecter : Le runtime traite les informations de demande et les évalue par rapport aux politiques applicables.
Appliquer : SAILLENT renvoie une décision d'autorisation ou de refus basée sur la politique configurée et le comportement du runtime.
Enregistrer : Le runtime enregistre les décisions politiques et les informations d'audit associées pour enquête et révision.
Gérer les politiques : Définir et gérer les politiques de sécurité en utilisant YAML structuré, prenant en charge les workflows orientés GitOps.
Surveiller l'utilisation : Suivre les actions et nœuds protégés dans le tableau de bord de gestion SAILLENT pour gérer la capacité.
Réviser la conformité : Utiliser des preuves exportables et des rapports pour des cadres réglementaires tels que SR 11-7 et OSFI E-23.
Cas d'utilisation de SAILLENT
- Sécuriser les actions des agents IA
- Prévenir les fuites de données
- Atténuer l'injection de prompt
- Assurer la conformité réglementaire
- Gouverner les intégrations LLM
- Auditer les opérations IA
- Contrôler l'exécution des outils
- Gestion centralisée des politiques IA