Description
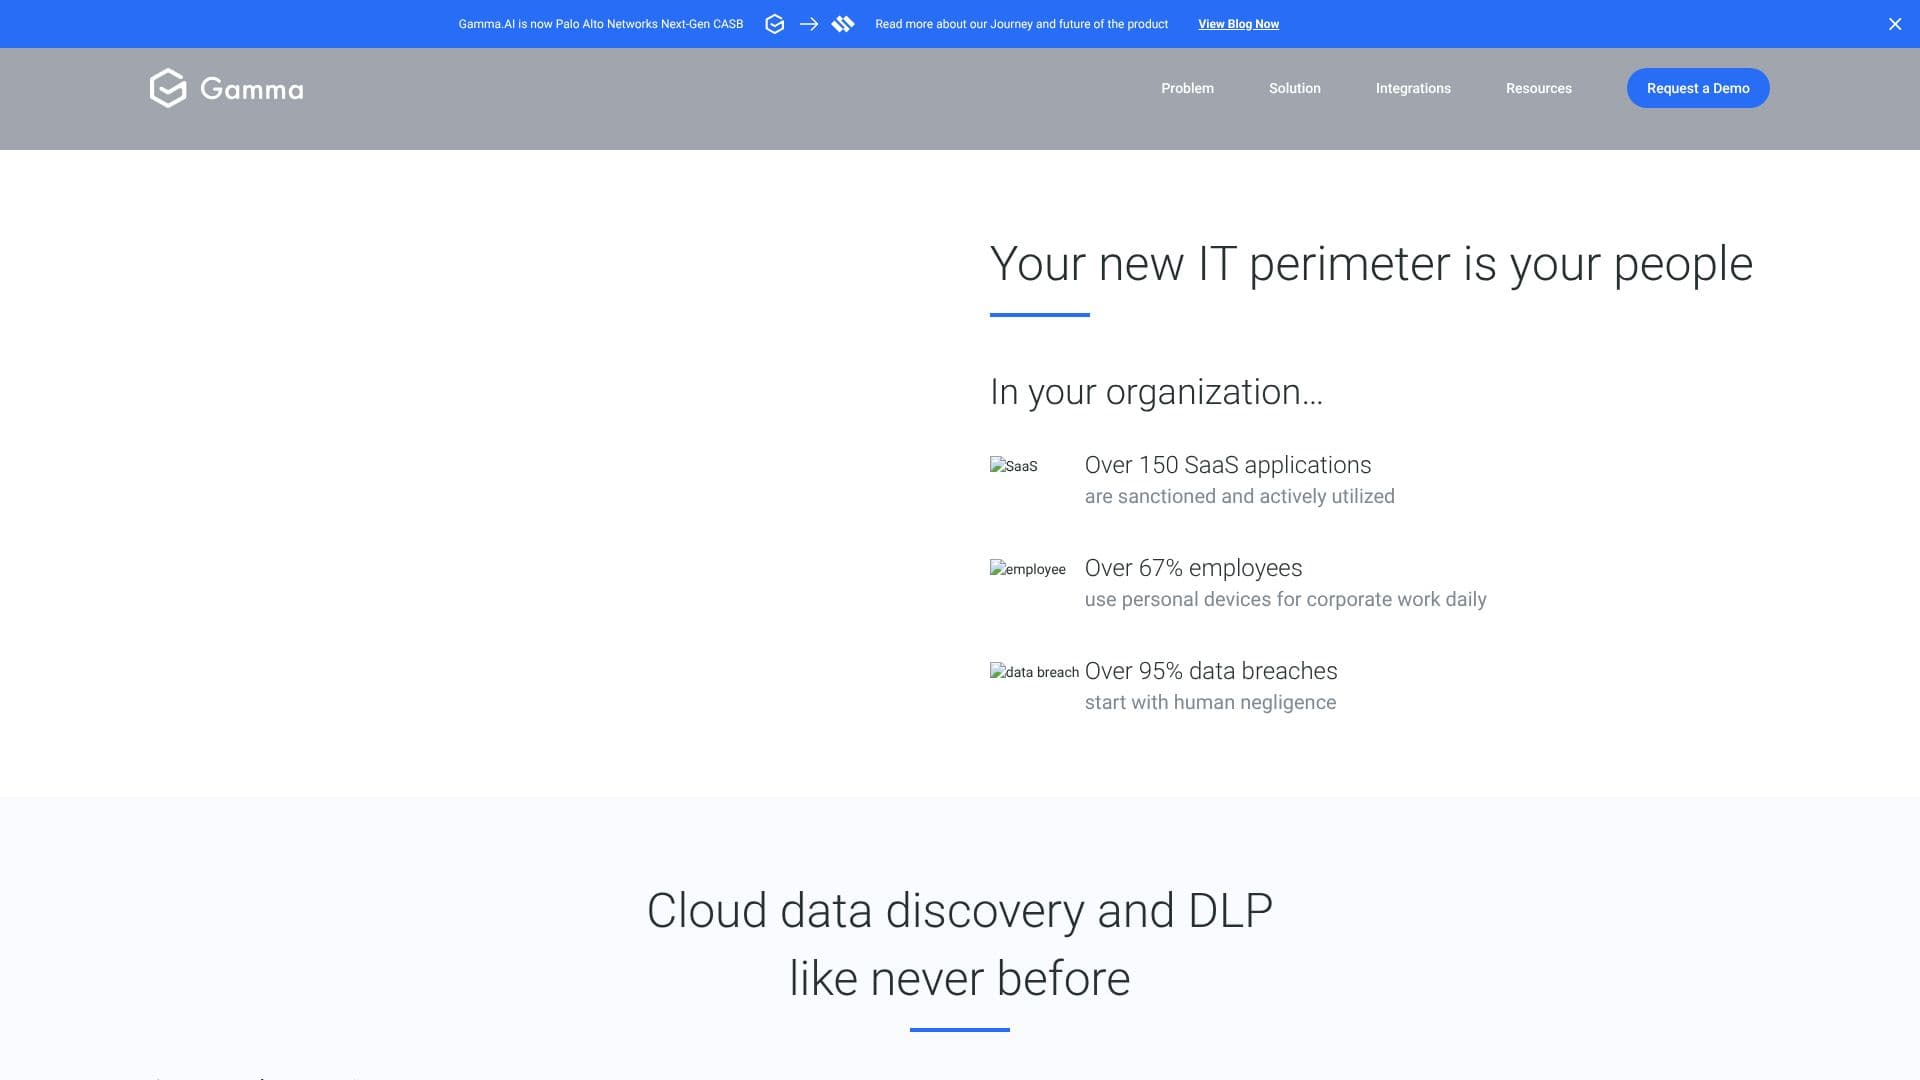
Gamma.AI a été lancé en tant que startup indépendante de prévention des pertes de données dans le cloud (DLP) pour les applications SaaS. Palo Alto Networks l'a acquis en 2022, et le produit fonctionne désormais comme SaaS Security, un module de la plateforme Prisma SASE de l'entreprise également appelée son CASB de nouvelle génération. Le site original gamma.ai redirige désormais les visiteurs vers Palo Alto Networks avec une bannière confirmant le changement.
Lire la suite
SaaS Security découvre et catégorise les applications SaaS au sein d'une organisation, y compris les outils 'shadow IT' non sanctionnés et les applications d'IA générative telles que les copilotes, les plugins et les agents IA. Palo Alto Networks affirme que le moteur de découverte s'appuie sur des modèles d'apprentissage automatique formés sur sa base de clients, étendant la visibilité au-delà des applications individuelles pour englober l'ensemble des écosystèmes SaaS et IA.
Son couche de protection des données exécute une prévention des pertes de données multimodale et contextuelle à travers les e-mails, les applications de collaboration SaaS et les outils GenAI, à la fois en ligne et via des connexions API. Palo Alto Networks rapporte que cela réduit les faux positifs de 95 % par rapport aux anciennes approches. Une capacité complémentaire, AI Access Security, permet aux équipes de sécurité de surveiller quelles applications GenAI les employés utilisent et d'empêcher le téléchargement de données sensibles dans des pipelines de formation d'IA ou de LLM tiers.
Le produit effectue également des vérifications proactives de posture : il trouve automatiquement et aide à corriger les erreurs de configuration, renforce les paramètres d'authentification multi-facteurs et évalue les configurations ayant un impact sur la sécurité par rapport aux normes de l'industrie. Du côté des menaces, les services de sécurité Precision AI de Palo Alto Networks ajoutent une prévention des malwares par apprentissage automatique en ligne, un blocage Zero Trust des liens malveillants partagés dans les discussions SaaS, et des analyses de comportement des utilisateurs et des entités (UEBA) pour signaler les activités anormales. Tout cela est géré depuis une console unique partagée avec le reste de la plateforme Prisma SASE.
SaaS Security est conçu pour les équipes informatiques et de sécurité des entreprises gérant un grand nombre d'applications SaaS et GenAI, et non pour les utilisateurs individuels ou les petites équipes. Palo Alto Networks ne publie pas de tarification publique pour le module ; l'accès est organisé par le biais d'une démonstration commerciale ou d'une équipe de compte Prisma SASE existante.
- CatégorieSécurité et confidentialité
- Modèle tarifaireContacter les ventes
- DéploiementCloud
Fonctionnalités principales de Palo Alto Networks SaaS Security
Découverte automatique des applications SaaS sanctionnées et non sanctionnées (shadow IT)
Détection de l'utilisation de GenAI non sanctionnée, y compris les copilotes IA, les plugins et les agents
Prévention des pertes de données contextuelle et basée sur l'IA à travers les applications SaaS, les e-mails et les outils GenAI
AI Access Security pour gouverner et surveiller l'utilisation des outils d'IA générative par les employés
Détection et remédiation automatiques des erreurs de configuration SaaS et des paramètres MFA faibles
Prévention des malwares par apprentissage automatique en ligne et blocage des menaces Zero Trust
Analyses de comportement des utilisateurs et des entités (UEBA) pour les activités SaaS anormales
Console de gestion unifiée partagée avec la plateforme Prisma SASE
Comment utiliser Palo Alto Networks SaaS Security ?
Demander l'accès : Contactez les ventes de Palo Alto Networks ou demandez une démonstration de SaaS Security.
Connecter les applications SaaS : Intégrez les applications sanctionnées via des connecteurs API pour la découverte et la surveillance.
Examiner les applications découvertes : Utilisez l'inventaire automatisé pour examiner les applications shadow IT et GenAI trouvées au sein de l'organisation.
Configurer les politiques DLP : Définissez des règles de prévention des pertes de données et d'accès pour les données sensibles à travers les applications connectées.
Surveiller et remédier : Suivez les violations, les erreurs de configuration et les menaces depuis la console unifiée, et appliquez des corrections.
Cas d'utilisation de Palo Alto Networks SaaS Security
- Découverte de shadow IT
- Gouvernance des données GenAI
- DLP SaaS
- Gestion de posture SaaS