Description
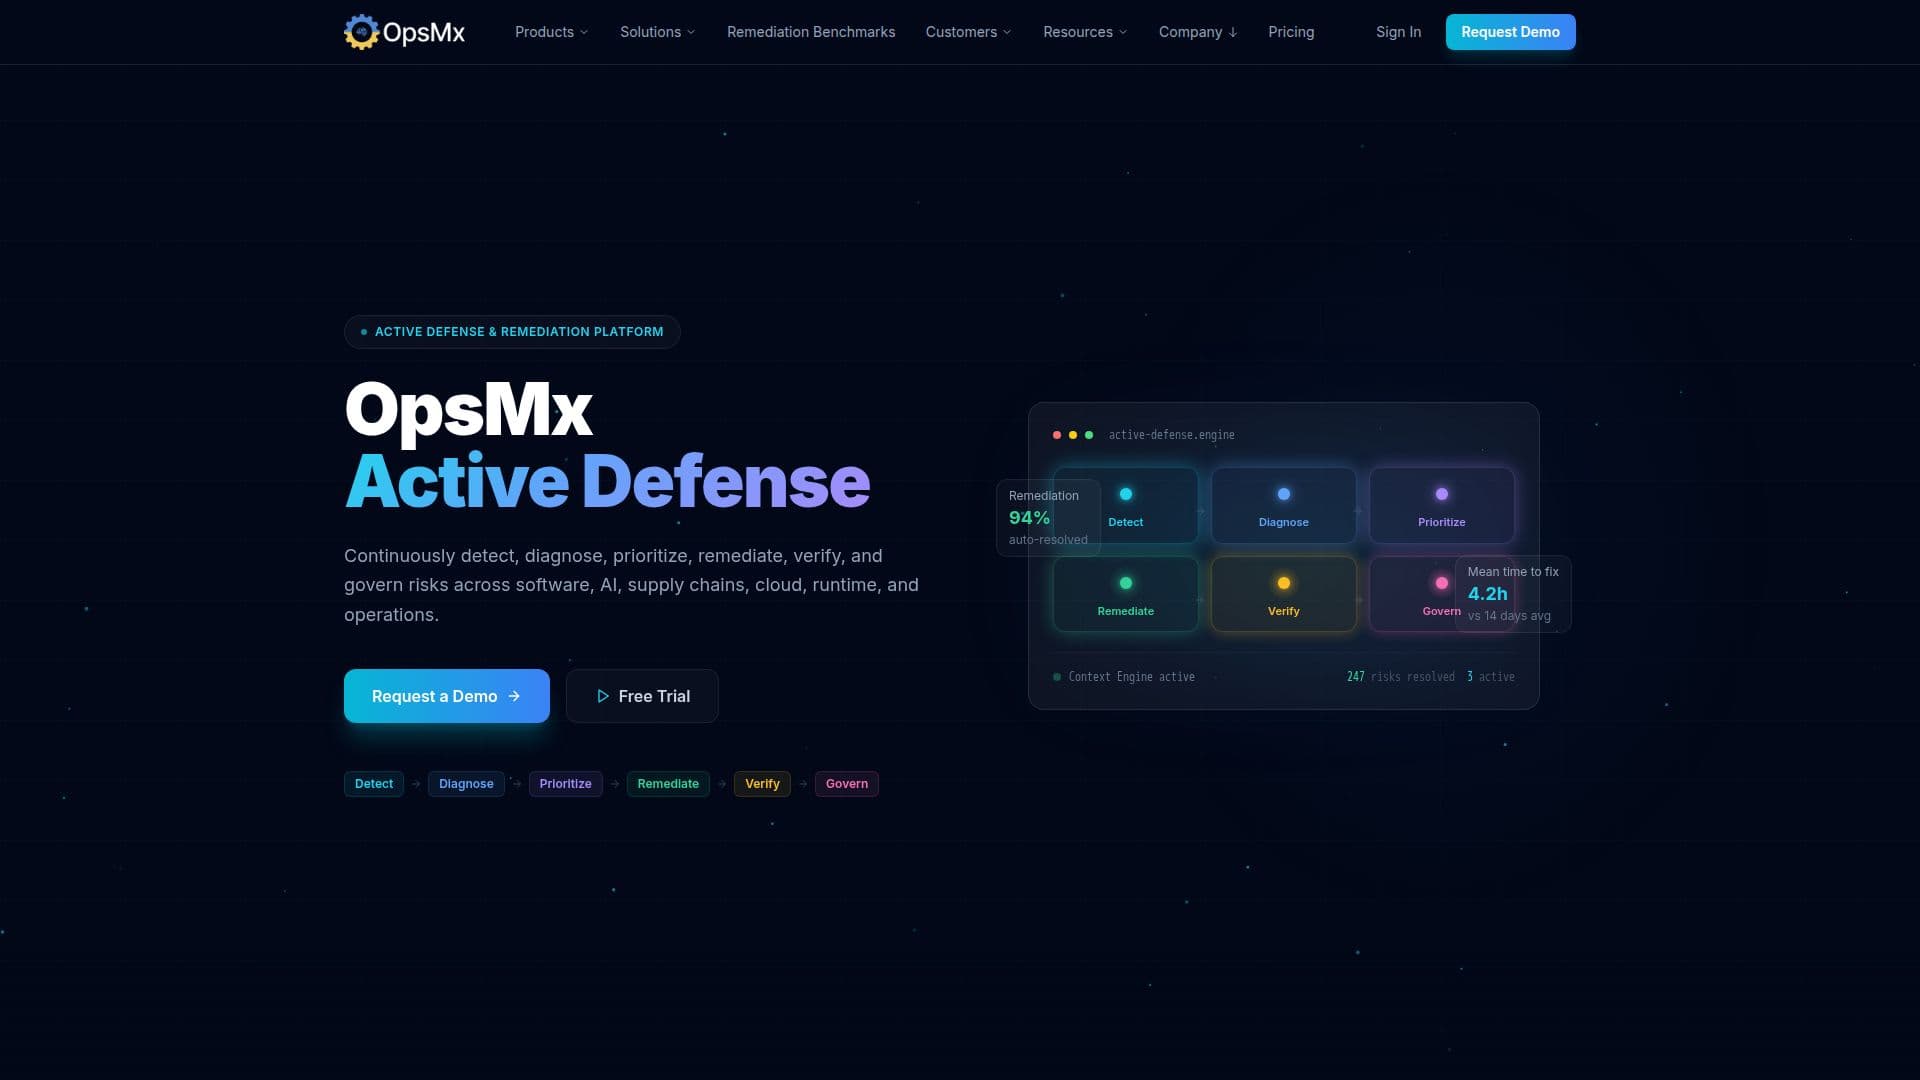
OpsMx Active Defense se positionne comme une plateforme unique à travers quatre "piliers de défense active" : le code et l'IA, la chaîne d'approvisionnement, le cloud et l'exécution, et les opérations. Son problème déclaré à résoudre est que la plupart des outils de sécurité génèrent des alertes, des constatations et des tableaux de bord sans chemin clair à suivre ; OpsMx vise plutôt à donner aux équipes une action priorisée avec un chemin automatisé vers une correction vérifiée.
Lire la suite
La plateforme est alimentée par le moteur de contexte OpsMx, décrit comme la couche d'intelligence derrière chaque décision de défense active. Elle découvre, corrèle, sert et optimise en continu le contexte à travers les applications, le code, les API, les dépendances, les pipelines, les ressources cloud, Kubernetes, les systèmes d'exécution et la propriété commerciale, alimentant un moteur de diagnostics, une usine de remédiation, un moteur de vérification et un cadre de gouvernance.
Ses capacités couvrent la corrélation des vulnérabilités avec l'analyse d'exploitabilité et de portée pour réduire les faux positifs, le diagnostic des causes profondes et l'évaluation des risques de la chaîne d'approvisionnement couvrant la génération de SBOM, le risque de licence et la provenance. Du côté de la remédiation, elle couvre les corrections de code, de dépendance, de cloud, d'infrastructure en tant que code et de Kubernetes, ainsi que SAST, DAST, la sécurité des API, le scan des secrets, la gestion de la posture de sécurité cloud et l'application des politiques de déploiement, en plus du diagnostic des causes profondes et des incidents pour les problèmes opérationnels.
OpsMx déclare être approuvé par des équipes de sécurité et d'ingénierie dans des entreprises telles que Western Union, Cisco, Salesforce et Google, entre autres, et rapporte des résultats de programme-benchmark de 94 % des problèmes résolus automatiquement et un temps moyen de correction de 4,2 heures contre une moyenne de 14 jours. Elle mentionne la certification SOC 2 Type II et ISO 27001, la conformité au RGPD, un SLA d'entreprise et une gouvernance humaine sur les actions automatisées.
OpsMx Active Defense est conçue pour les équipes de sécurité et d'ingénierie gérant les risques au sein de grandes organisations logicielles ou réglementées plutôt que pour des développeurs individuels. Elle propose à la fois une démonstration réservable et un bac à sable d'essai gratuit pour évaluer la plateforme directement.
Le cadre tout au long est délibérément axé sur les résultats : plutôt que d'ajouter un autre tableau de bord de constatations, OpsMx se présente comme fermant la boucle de la détection à une correction vérifiée et gouvernée, avec un humain toujours en contrôle des actions que la plateforme recommande ou automatise.
- CatégorieOutils DevOps et cloud IA
- Modèle tarifaireFreemium
- DéploiementCloud
- PlateformesWeb
Fonctionnalités principales de OpsMx Active Defense
Détecte, diagnostique, priorise, remédie, vérifie et gouverne les risques dans un seul flux de travail
Le moteur de contexte OpsMx corrèle le contexte à travers le code, les API, les dépendances, les pipelines, le cloud et l'exécution
Corrélation des vulnérabilités avec analyse d'exploitabilité et de portée pour réduire les faux positifs
Remédiation automatisée du code, des dépendances, du cloud, de l'IaC et de Kubernetes
Évaluation des risques de la chaîne d'approvisionnement incluant la génération de SBOM, le risque de licence et la provenance
Tests de sécurité des applications statiques et dynamiques (SAST/DAST) ainsi que scan des API et des secrets
Gestion de la posture de sécurité cloud (CSPM) et application des politiques de déploiement
Diagnostics des causes profondes et des incidents pour les problèmes opérationnels
Certifié SOC 2 Type II et ISO 27001, avec gouvernance humaine
Comment utiliser OpsMx Active Defense ?
Connectez votre environnement : liez les dépôts de code, les pipelines, les comptes cloud et les systèmes d'exécution.
Laissez le moteur de contexte évaluer le risque : OpsMx corrèle et évalue les constatations à chaque couche.
Examinez les problèmes priorisés : concentrez-vous sur ce que la plateforme classe comme le risque ayant le plus d'impact.
Appliquez la remédiation : utilisez des corrections automatisées pour les problèmes de code, de dépendance, de cloud, d'IaC ou de Kubernetes.
Vérifiez et gouvernez : confirmez qu'une correction a résolu le risque et suivez les résultats sous une gouvernance humaine.
Cas d'utilisation de OpsMx Active Defense
- Triage des vulnérabilités
- Remédiation Kubernetes et cloud
- Gestion des risques de la chaîne d'approvisionnement
- Gouvernance des versions