Description
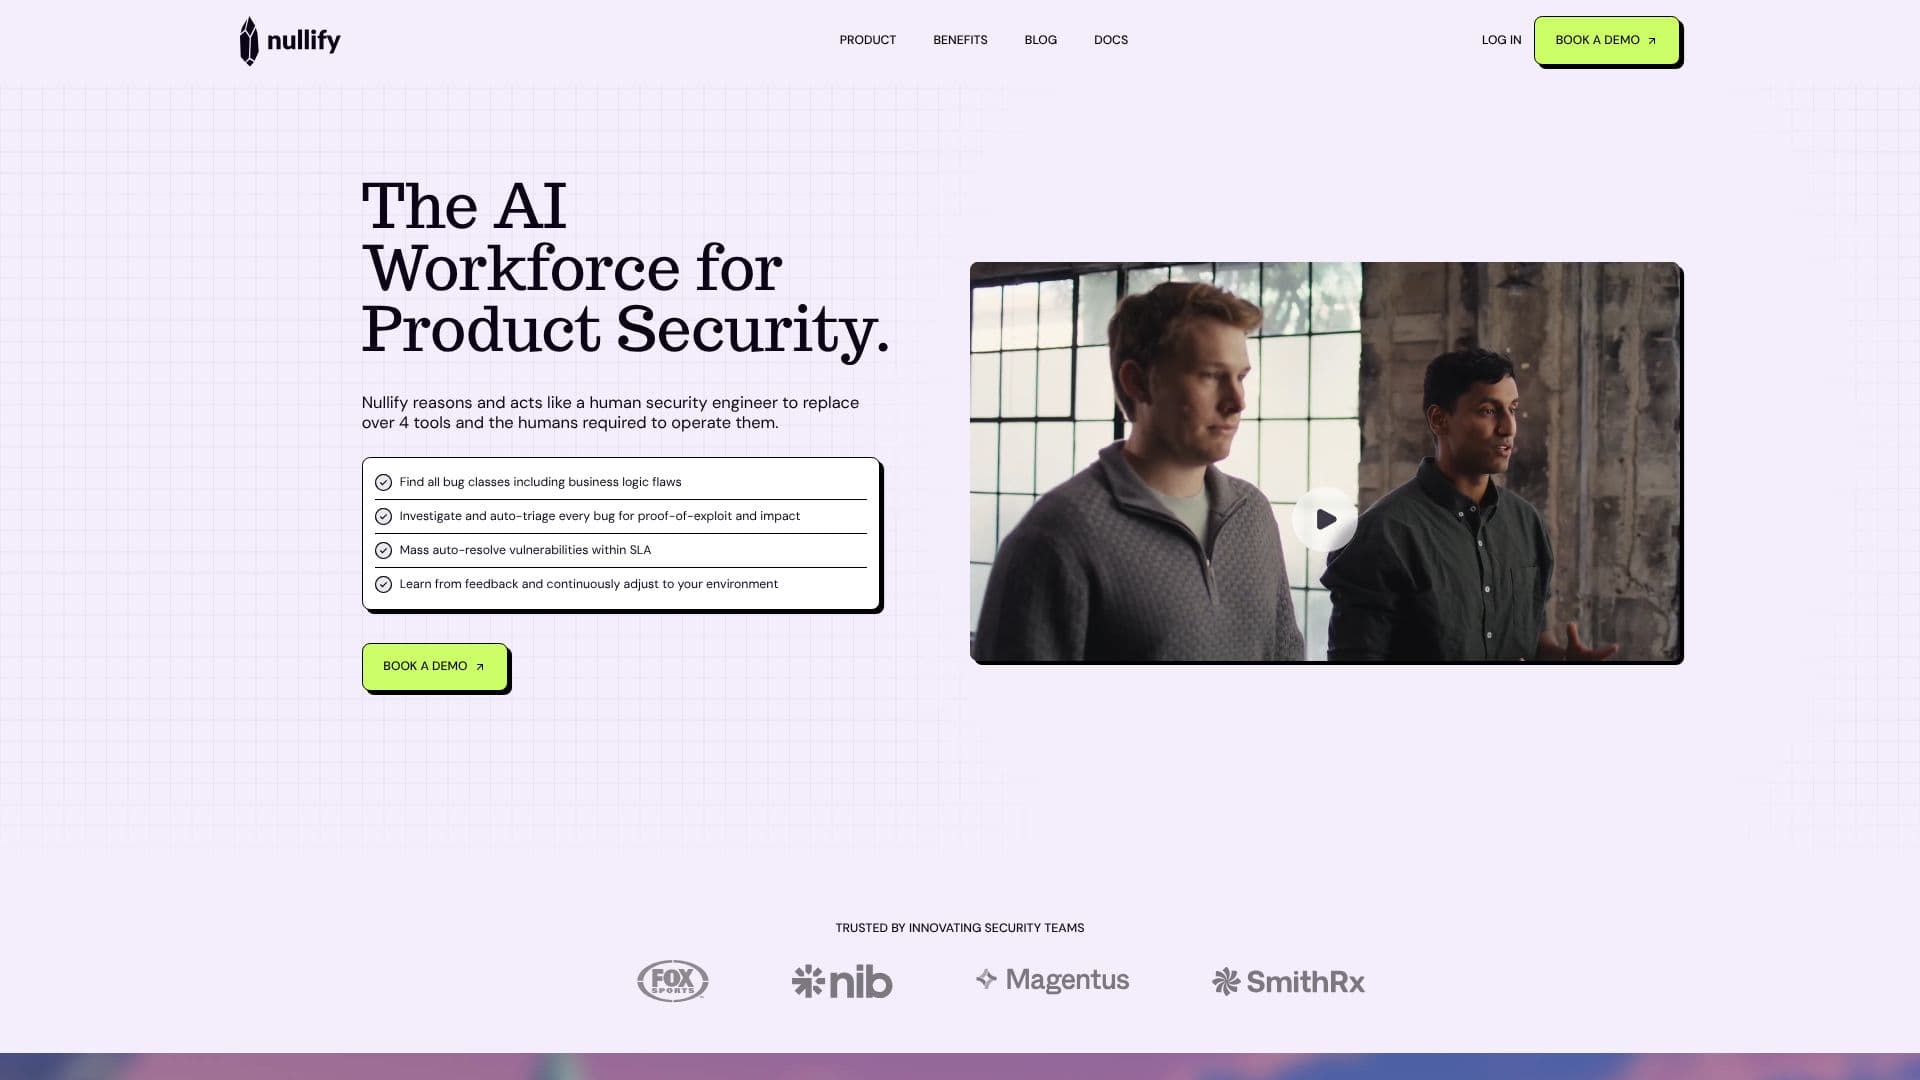
Nullify propose une main-d'œuvre IA conçue pour automatiser la sécurité des produits, fonctionnant comme des ingénieurs de sécurité IA qui découvrent, trient et résolvent les vulnérabilités 24h/24 et 7j/7. Cette solution vise à remplacer plus de quatre outils de sécurité traditionnels et les ressources humaines nécessaires à leur exploitation, rationalisant ainsi le processus de sécurité des applications (AppSec).
Lire la suite
En reproduisant les capacités de raisonnement des ingénieurs de sécurité humains, Nullify identifie un large éventail de classes de bogues, y compris des failles de logique métier complexes qui passent souvent inaperçues par d'autres outils. Le système IA enquête automatiquement sur chaque bogue identifié, écarte les faux positifs et priorise les vulnérabilités en fonction de leur exploitabilité et de leur impact potentiel. Cela conduit à la résolution autonome des vulnérabilités, avec un rapport de 454 vulnérabilités résolues automatiquement et 41 757 heures économisées en tri. Le système atteint un taux moyen de 89 % de requêtes de tirage de correction de vulnérabilités prêtes à être fusionnées, démontrant son efficacité à fournir des solutions exploitables.
L'approche de Nullify implique la génération d'hypothèses d'exploitation en analysant les modèles d'accès, le code et la logique métier pour découvrir des vulnérabilités qui pourraient être manquées par les méthodes conventionnelles. Celles-ci incluent l'abus inter-locataires et les failles de contournement d'autorisation. L'IA effectue ensuite un tri contextuel riche, validant l'exploitabilité par la portée réelle du cloud, les permissions d'accès et l'exposition à l'exécution. L'impact est quantifié à l'aide du contexte organisationnel, permettant une résolution plus rapide sans communication intensive d'aller-retour. La fonctionnalité 'Campagnes' identifie le propriétaire optimal pour chaque correction, génère des requêtes de tirage de correction prêtes à être fusionnées en un clic et escalade les corrections non fusionnées dans Slack pour garantir le respect des accords de niveau de service (SLA), le tout sans nécessiter une surveillance humaine constante.
La main-d'œuvre IA est conçue pour s'intégrer en se connectant aux bases de code, aux environnements cloud, aux outils de billetterie, à la documentation et aux programmes de primes aux bogues. Elle absorbe le contexte organisationnel via une fonctionnalité appelée 'Vault'. Dès le premier jour, Nullify découvre des vulnérabilités validées par l'exploitation sur l'ensemble de la pile, englobant les failles de logique métier, les points d'accès non authentifiés, les secrets, les mauvaises configurations, les problèmes de code et les risques de dépendance. La phase d'investigation implique la validation de la vivacité des secrets, le test de la portée des dépendances et l'analyse de la sémantique du code pour créer des preuves d'exploitabilité reproductibles. En utilisant les données spécifiques à l'organisation de Vault, Nullify quantifie l'impact et priorise les risques en fonction de votre posture de sécurité unique.
La capacité 'Responds' de Nullify génère des corrections prêtes à être fusionnées pour les bogues validés et les attribue aux ingénieurs appropriés via les Campagnes, en tenant compte de la propriété et des correspondances d'équipe. Elle surveille la capacité de l'équipe via les signaux GitHub et Jira, retient les requêtes de tirage de correction lorsque les équipes sont surchargées et escalade dans Slack lorsque les SLA sont menacés. Le système apprend continuellement de chaque décision de tri, de chaque révision de correction et de chaque escalade, en encodant les retours dans des mémoires au sein de Vault pour affiner son raisonnement et ses actions au fil du temps. Cela garantit que Nullify reste toujours actif et toujours adaptable, comprenant votre environnement et gérant de manière autonome l'ensemble du cycle de vie des vulnérabilités.
- CatégorieOutils de cybersécurité IA
- Modèle tarifaireContacter pour les détails
- DéploiementCloud
- PlateformesWeb
Fonctionnalités principales de Nullify
Découverte autonome de vulnérabilités dans le code, le cloud et les dépendances
Investigation pilotée par l'IA et génération de preuves d'exploitation
Tri contextuel basé sur le risque organisationnel et les données d'exécution
Génération automatisée de requêtes de tirage de correction de vulnérabilités prêtes à être fusionnées
Attribution intelligente des corrections aux équipes de développement
Surveillance des SLA et escalade basée sur Slack pour les corrections non fusionnées
Apprentissage et adaptation continus via le contexte organisationnel (Vault)
Identification des failles de logique métier et des problèmes de sécurité complexes
Remplacement de plusieurs outils de sécurité et processus manuels
Fonctionnement 24h/24 et 7j/7 avec une vitesse machine et un raisonnement humain
Comment utiliser Nullify ?
Intégration : Connectez la base de code, le cloud, les outils de billetterie et la documentation
Découverte : Laissez Nullify trouver des vulnérabilités validées par l'exploitation dès le premier jour
Investigation : L'IA valide l'exploitabilité et quantifie l'impact
Réponse : Générez des corrections prêtes à être fusionnées et attribuez-les via les Campagnes
Surveillance : Suivez la progression des corrections et recevez des escalades Slack pour le respect des SLA
Apprentissage : Nullify adapte son raisonnement en fonction des retours et du contexte organisationnel
Cas d'utilisation de Nullify
- Gestion automatisée des vulnérabilités
- Détection des failles de logique métier
- Automatisation continue de la sécurité
- Productivité des développeurs
- Conformité aux SLA
- Augmentation des équipes de sécurité
- Réduction des risques