Descripción
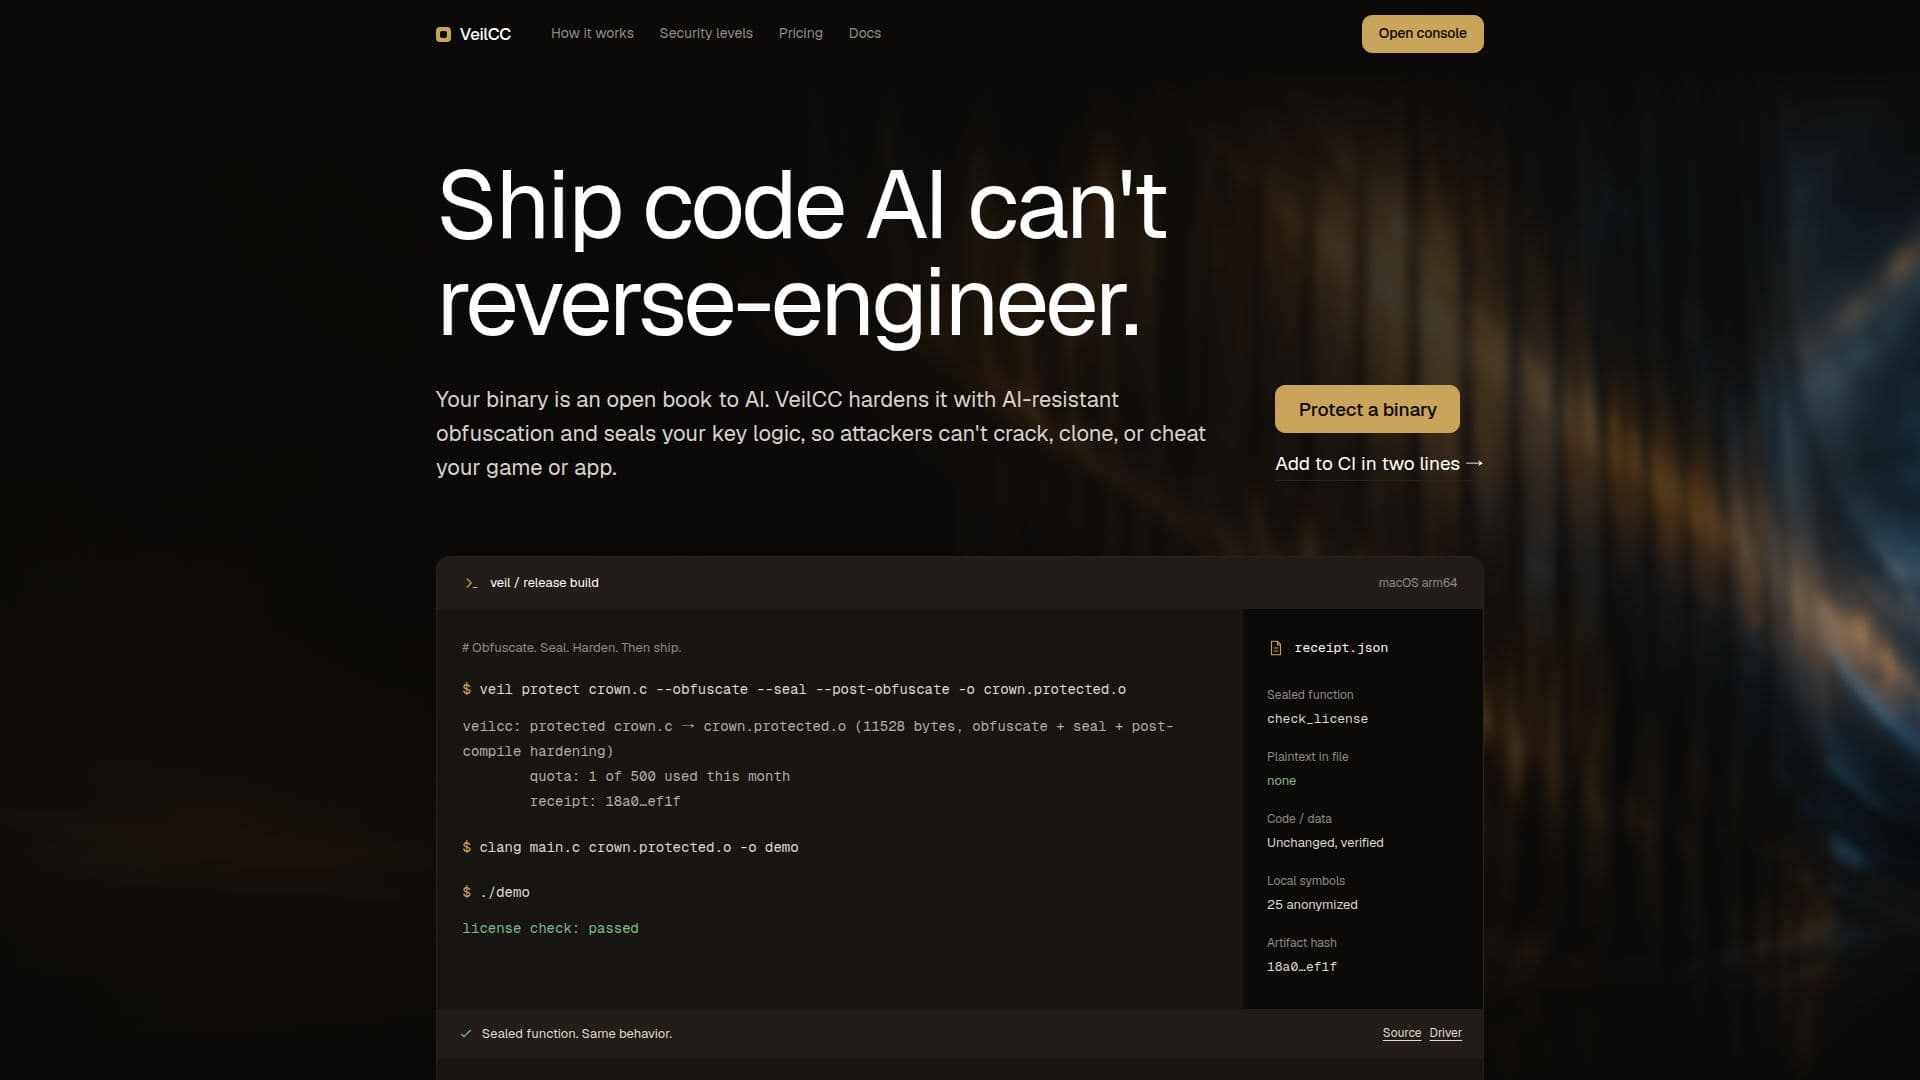
VeilCC proporciona protección avanzada de software diseñada para contrarrestar la ingeniería inversa impulsada por IA y métodos de ataque tradicionales. La plataforma aborda la vulnerabilidad de los binarios, que pueden ser fácilmente analizados por agentes de IA para exponer lógica crítica como verificaciones de licencia, rutinas de detección de trampas o modelos de precios. VeilCC emplea un enfoque de múltiples capas, combinando ofuscación y sellado de lógica para endurecer aplicaciones y juegos.
Leer más
El núcleo de la protección de VeilCC radica en su mecanismo de sellado. En lugar de simplemente reorganizar el código, el sellado elimina funciones designadas como «joyas de la corona» del binario enviado, almacenándolas como texto cifrado. Estas funciones solo se descifran y ejecutan en texto claro durante microsegundos en el momento exacto en que se llaman, y luego se eliminan inmediatamente de la memoria. Esto hace que el análisis estático, la ejecución en sandbox y los volcado fuera del dispositivo sean ineficaces, ya que la lógica crítica simplemente no está presente en el archivo en reposo.
Los usuarios pueden integrar VeilCC en sus tuberías de construcción o usar una consola de arrastrar y soltar. El proceso implica marcar funciones específicas para protección, lo que se puede hacer en el código fuente o nombrando símbolos en el tiempo de construcción. VeilCC admite varios niveles de protección, incluida la ofuscación a nivel de módulo y el sellado específico de funciones. Para mayor seguridad, se pueden utilizar claves vinculadas al dispositivo, asegurando que un binario copiado no pueda descifrar sus funciones selladas en otra máquina, previniendo efectivamente la redistribución y los servidores emulados.
VeilCC está diseñado para ser agnóstico al lenguaje, funcionando con cualquier cosa que se compile a través de LLVM, incluidos C, C++, Rust y Swift en macOS, Linux y Windows. Ofrece un nivel gratuito para probar la ofuscación y el sellado en binarios personales, con planes de pago que proporcionan construcciones más protegidas, semillas de objetivo móvil y características avanzadas como API de Protección alojada y GitHub Actions. Las soluciones empresariales incluyen claves de sellado vinculadas al dispositivo, API de Protección en las instalaciones y APIs de licencia/activación, atendiendo a industrias como fintech, firmware y juegos. VeilCC enfatiza la seguridad medible, proporcionando un recibo de construcción que detalla las capas de protección aplicadas y el hash del artefacto.
- CategoríaHerramientas de ciberseguridad con IA
- Modelo de preciosFreemium
- ImplementaciónNube, Local
- PlataformasmacOS, Linux, Windows
Características principales de VeilCC
Ofuscación Resistente a IA: Engaña a los descompiladores de IA con aritmética booleana mixta y señuelos de predicados opacos/honeypots.
Sellado de Lógica: Elimina funciones críticas del binario, enviándolas como texto cifrado.
Descifrado y Eliminación en Tiempo de Ejecución: Las funciones se descifran solo en el momento de la llamada en páginas W^X, y luego se eliminan inmediatamente.
Claves Vinculadas al Dispositivo: Vincula las claves de descifrado al enclave seguro/TPM de un dispositivo, evitando que los binarios copiados se ejecuten.
Semilla de Objetivo Móvil: Genera una nueva semilla de protección para cada construcción, aumentando la dificultad del ataque.
Recibo de Construcción: Proporciona un registro verificable de funciones selladas, capas de protección y hash del artefacto.
Integración CLI: Protege cualquier objeto con un solo comando, integrándose en los pasos de enlace existentes.
Integración en Pipeline: Agrega dos líneas a las tuberías de construcción para protección del lado del servidor con semillas frescas.
Consola de Arrastrar y Soltar: Permite a los usuarios escanear y proteger binarios sin instalación.
Agnóstico al Lenguaje: Funciona con cualquier lenguaje que se compile a través de LLVM (C, C++, Rust, Swift verificados).
Endurecimiento Post-Compilación: Elimina metadatos de depuración y aleatoriza nombres privados para eliminar pistas de análisis.
Comprobaciones Anti-Debug: Incorpora comprobaciones de depurador presente en la clave, causando que el descifrado sea basura si se rastrea.
Niveles de Protección Configurables: Apila ofuscación y sellado, con claves embebidas o vinculadas al dispositivo.
Rechazo de Ruta Caliente: Previene automáticamente el sellado de funciones críticas para el rendimiento para mantener el presupuesto de fotogramas.
Despliegue en las Instalaciones: Opción empresarial para ejecutar la API de Protección dentro de una red privada.
¿Cómo usar VeilCC?
Construir como Normal: Compila tu aplicación o juego como lo harías normalmente.
Marcar Funciones Joyas de la Corona: Identifica funciones críticas (por ejemplo, verificaciones de licencia, anti-trampa) y márcalas para protección en el código fuente o mediante una lista de símbolos.
Establecer Nivel de Protección: Elige entre ofuscación a nivel de módulo, sellado de funciones, o ambos, y selecciona claves embebidas o vinculadas al dispositivo.
Integrar VeilCC: Usa la consola de arrastrar y soltar, CLI, o agrega dos líneas a tu pipeline de CI/CD.
Generar Construcción Protegida: VeilCC procesa tus objetos compilados del lado del servidor, devolviendo un binario endurecido.
Enviar Código Protegido: Despliega tu aplicación con ofuscación resistente a IA y lógica sellada.
Casos de uso de VeilCC
- Proteger Verificaciones de Licencia
- Endurecer Sistemas Anti-Trampa
- Asegurar Núcleos Propietarios
- Gestión de Derechos Digitales (DRM)
- Prevenir Clonación de Software
- Proteger Modelos de Precios
- Seguridad de Firmware
- Seguridad de Aplicaciones Fintech
- Rutinas de Atestación