Descripción
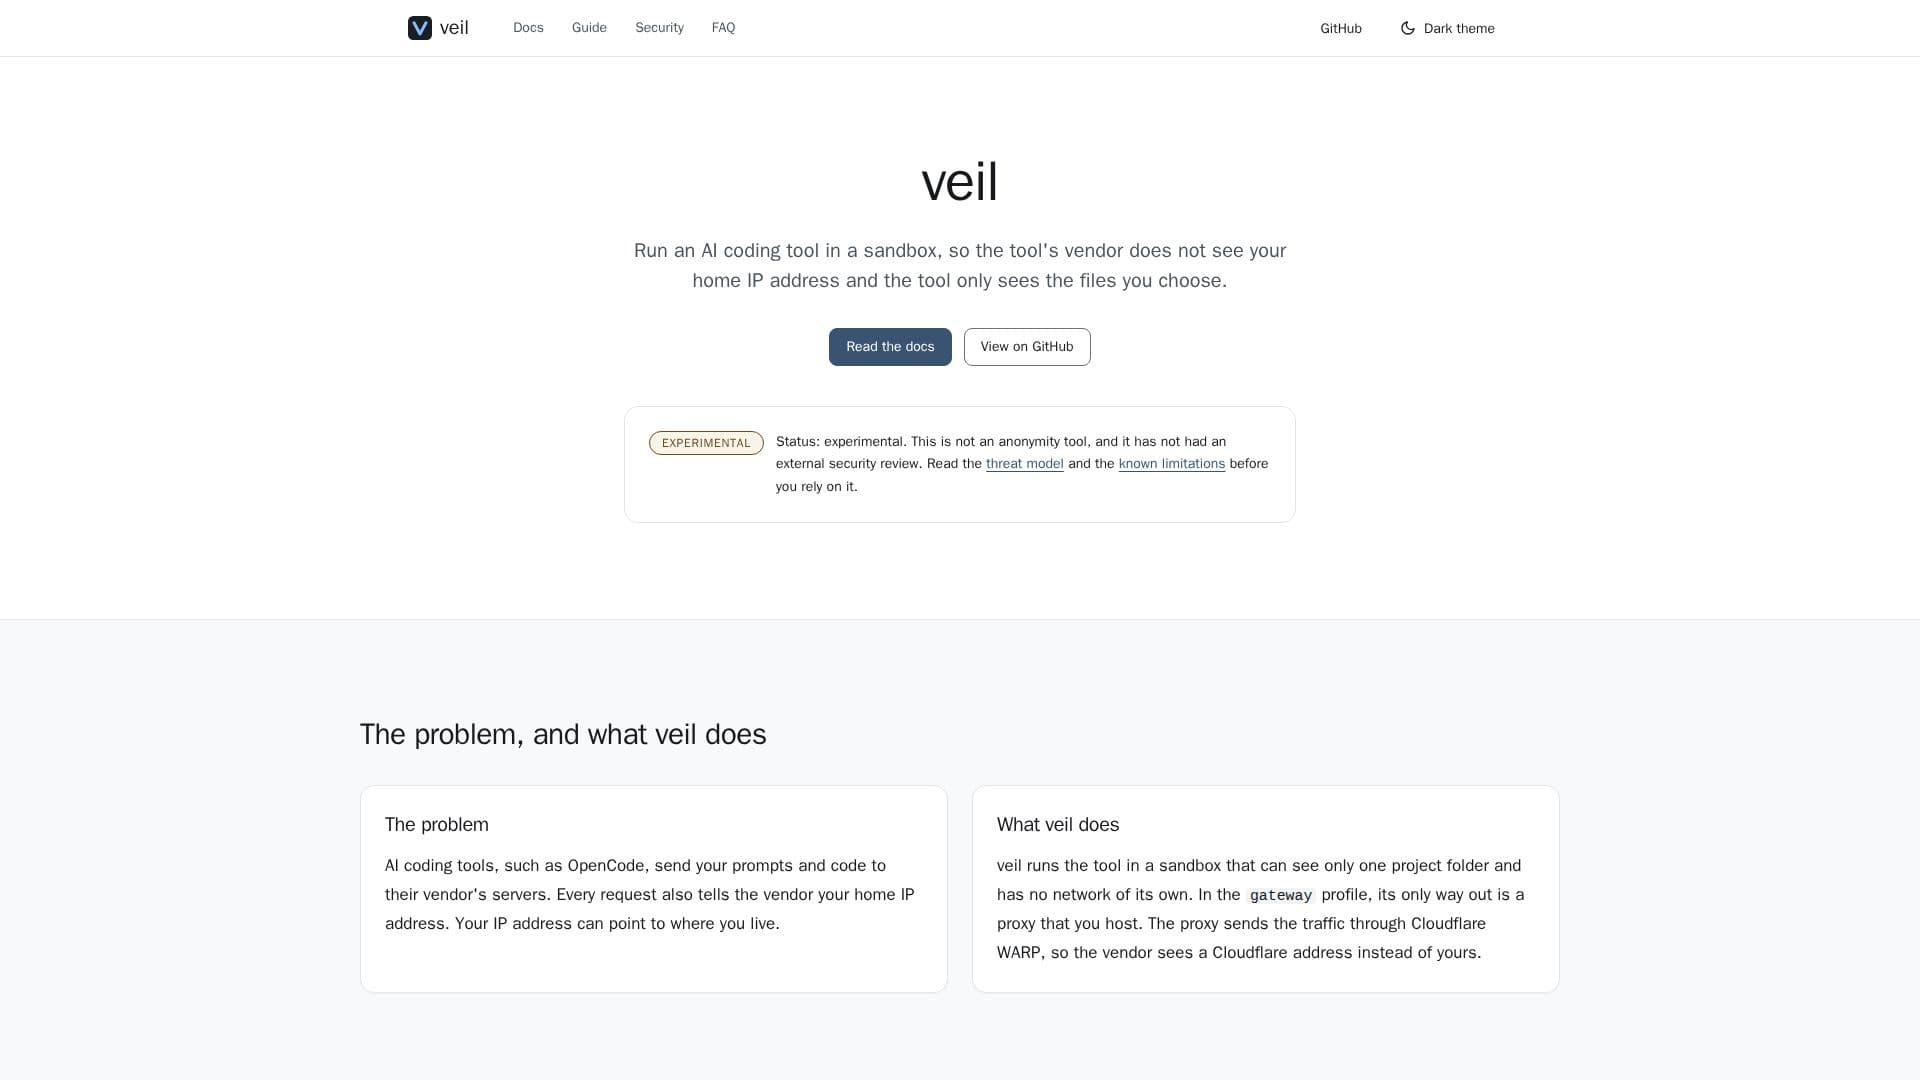
veil es una herramienta experimental de privacidad que aborda la preocupación de que las herramientas de codificación de IA expongan las direcciones IP domésticas de los usuarios a sus proveedores. Cuando utilizas herramientas de codificación de IA como OpenCode, tus indicaciones y código se envían a los servidores del proveedor, y cada solicitud incluye típicamente tu dirección IP doméstica, lo que puede revelar tu ubicación. veil mitiga esto ejecutando la CLI de codificación de IA dentro de un sandbox seguro.
Leer más
El entorno de sandbox está configurado para ver solo una carpeta de proyecto designada y opera sin su propia red. Para el tráfico saliente, veil emplea un perfil de puerta de enlace donde la única ruta de salida es a través de un proxy alojado por el usuario. Este proxy luego enruta el tráfico a través de Cloudflare WARP, asegurando que el proveedor de la herramienta de IA perciba una dirección IP de Cloudflare en lugar de la tuya. Este mecanismo está diseñado para evitar que tu IP doméstica se exponga durante las interacciones de codificación de IA.
Los componentes clave de la operación de veil incluyen un sandbox para la herramienta de IA, que en Linux utiliza bubblewrap para descompartir espacios de nombres y limpiar el entorno. Monta un espacio de trabajo especificado en modo de lectura y escritura en `/workspace` y proporciona un directorio `HOME` vacío o dedicado. Además, veil cuenta con una puerta de enlace de lista blanca a través de WARP, implementada como un stack de Docker Compose en tu red local. Esta puerta de enlace permite estrictamente solo los dominios que enumeras y canaliza su tráfico a través de un túnel de Cloudflare WARP, con la resolución de DNS ocurriendo dentro del túnel.
Una característica crítica de seguridad de veil es su diseño de "fallar cerrado": si la puerta de enlace no está disponible, veil se negará a iniciar la herramienta de codificación de IA, evitando cualquier retroceso a una conexión directa y sin proxy. Esto asegura que tu dirección IP nunca se exponga accidentalmente. veil está diseñado para envolver cualquier CLI que respete `HTTPS_PROXY`, siendo OpenCode la primera herramienta probada de extremo a extremo. Actualmente, veil es compatible con Linux, con planes para la implementación en macOS utilizando un backend de Seatbelt, mientras que Windows aún no es compatible.
- CategoríaHerramientas de privacidad con IA
- Modelo de preciosCódigo abierto
- ImplementaciónAutoalojado
- PlataformasLinux
Características principales de veil
Enmascaramiento de Dirección IP: Oculta tu IP doméstica de los proveedores de herramientas de codificación de IA.
Entorno Aislado: Ejecuta CLIs de codificación de IA en un sandbox aislado.
Acceso Limitado a Archivos: Las herramientas de IA solo acceden a carpetas de proyecto elegidas explícitamente.
Integración con Cloudflare WARP: Canaliza el tráfico a través de Cloudflare para la anonimización de IP.
Puerta de Enlace de Lista Blanca: Controla los dominios permitidos para el tráfico saliente.
Mecanismo de Fallo Cerrado: Previene el inicio de la herramienta si la puerta de enlace falta.
Envoltura de CLI: Compatible con cualquier CLI que respete HTTPS_PROXY.
Soporte para Linux: Utiliza bubblewrap y espacios de nombres de usuario no privilegiados.
Espacio de Trabajo Dedicado: Monta un espacio de trabajo de lectura y escritura en /workspace.
Entorno Limpio: Proporciona un directorio HOME vacío o dedicado para el sandbox.
Resolución de DNS en el Túnel: Asegura que las consultas DNS también sean anonimizadas.
Estado Experimental: Marcado claramente como experimental con limitaciones conocidas.
¿Cómo usar veil?
Instalar veil: Compila veil desde el código fuente utilizando Go y verifica tu sistema con `veil doctor`.
Configurar la Puerta de Enlace: Inicia el stack de Docker en tu red local y prueba la lista blanca de dominios.
Ejecutar una Herramienta de IA: Envuelve OpenCode u otra CLI compatible con HTTPS_PROXY usando `veil run ... -- <tool>`.
Casos de uso de veil
- Protección de la Privacidad del Desarrollador
- Codificación de IA Segura
- Acceso Controlado a la Red
- Uso Anonimizado de Herramientas de IA
- Configuraciones de Privacidad Experimentales