Descripción
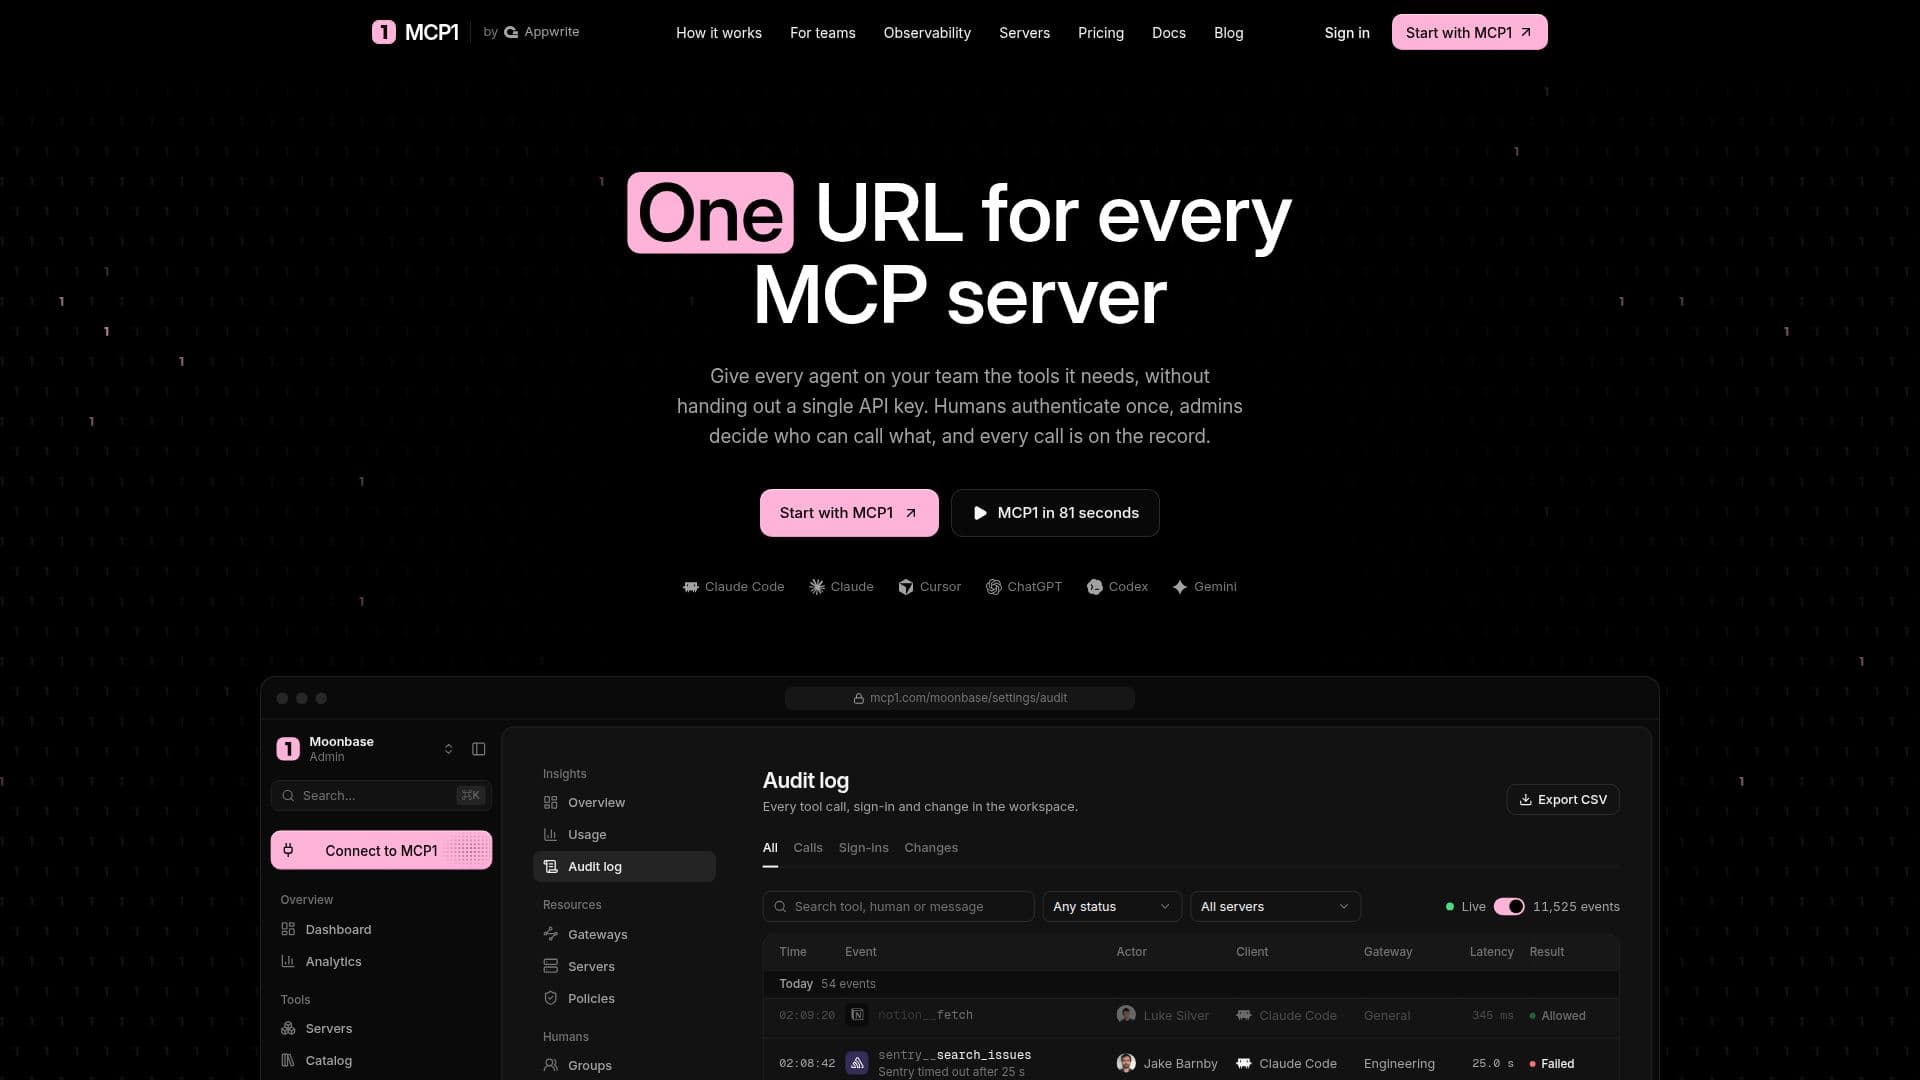
MCP1 by Appwrite sirve como una puerta de enlace del Protocolo de Contexto del Modelo (MCP), proporcionando un punto de acceso unificado para gestionar el acceso a varios servidores MCP. Esta solución está construida para equipos y organizaciones, permitiéndoles consolidar su infraestructura de servidores MCP detrás de una única URL. Las funcionalidades clave incluyen autenticación robusta OAuth 2.1 para clientes MCP y claves API para flujos de trabajo de integración continua (CI), asegurando un acceso seguro tanto para usuarios humanos como para sistemas automatizados.
Leer más
La plataforma soporta tanto puertas de enlace compartidas como personales. Las puertas de enlace compartidas son configuradas por administradores desde servidores de espacio de trabajo instalados y se otorgan a grupos específicos con acceso total o solo de lectura. Las puertas de enlace personales, por otro lado, permiten a los usuarios individuales integrar sus propios servidores y tokens, junto con servidores de espacio de trabajo accesibles para sus grupos. Esta flexibilidad se adapta a diversas necesidades operativas, desde la gestión centralizada del equipo hasta el desarrollo individual de agentes.
MCP1 implementa un control granular a través de reglas por herramienta, que pueden ser definidas por rol y grupo. Esto asegura que los agentes y usuarios solo accedan a las herramientas y datos relevantes para sus permisos. Un registro de auditoría integrado y análisis de uso proporcionan visibilidad completa en cada llamada a la herramienta, detallando actores, clientes, puertas de enlace, latencia y resultados, lo cual es crucial para la supervisión, el cumplimiento y la resolución de problemas.
La compatibilidad es una fortaleza central, ya que MCP1 funciona con cualquier cliente que se comunique a través de MCP remoto sobre HTTP, incluyendo herramientas populares como Claude, Cursor, ChatGPT, Codex, Windsurf y Gemini. Los tokens de servidor se almacenan de forma segura dentro de MCP1, sellados con cifrado AES-256-GCM, asegurando que las credenciales sensibles nunca se expongan directamente a los usuarios. La plataforma también aborda las necesidades de seguridad y cumplimiento, siendo compatible con SOC 2, GDPR, HIPAA y CCPA, con Acuerdos de Procesamiento de Datos (DPA) disponibles para todos los espacios de trabajo y Acuerdos de Asociado Comercial (BAA) para planes empresariales.
Los precios están estructurados en tres niveles: un plan individual gratuito para usuarios únicos, un plan de equipo a $12 por miembro al mes para puertas de enlace y grupos compartidos, y un plan empresarial a $29 por miembro al mes para implementaciones a gran escala. Este enfoque escalonado permite a las organizaciones escalar el uso de su puerta de enlace MCP según el tamaño de su equipo y los requisitos operativos, asegurando rentabilidad mientras se mantienen altos estándares de seguridad y gestión.
- CategoríaHerramientas de DevOps y nube con IA
- Modelo de preciosFreemium
- ImplementaciónNube
- PlataformasWeb
Características principales de MCP1 by Appwrite
URL unificada para servidores MCP
Autenticación OAuth 2.1 para clientes MCP
Claves API para flujos de trabajo de CI
Puertas de enlace compartidas con acceso grupal
Puertas de enlace personales para servidores individuales
Reglas por herramienta según rol y grupo
Registro de auditoría y análisis de uso
Conexiones OAuth con un clic para catalogar servidores MCP
Cumplimiento de SOC 2, GDPR, HIPAA y CCPA
Cifrado AES-256-GCM para tokens de servidor
Control de acceso basado en roles (Propietario, Administrador, Desarrollador, Miembro, Auditor)
Políticas configurables (Bloquear, Necesita un rol, Solo algunos grupos, Preguntar primero)
Confirmación de herramienta destructiva
Limitación de tasa por humano por minuto
Límite de tamaño de respuesta para respuestas del modelo
¿Cómo usar MCP1 by Appwrite?
Instalar servidores: Conecte sus servidores del Protocolo de Contexto del Modelo a MCP1.
Configurar puertas de enlace: Configure puertas de enlace compartidas o personales para gestionar el acceso al servidor.
Definir grupos y roles: Cree grupos y asigne roles para controlar los permisos de los usuarios.
Establecer reglas por herramienta: Aplique reglas de acceso específicas para herramientas individuales según roles y grupos.
Conectar clientes: Integre clientes MCP como Claude, Cursor o ChatGPT utilizando OAuth o claves API.
Monitorear actividad: Utilice el registro de auditoría y análisis de uso para rastrear todas las llamadas a herramientas y eventos.
Casos de uso de MCP1 by Appwrite
- Gestión Centralizada de Servidores MCP
- Despliegue Seguro de Agentes de IA
- Colaboración en Equipo en Herramientas de IA
- Cumplimiento y Registro de Auditoría
- Integración de Desarrolladores con CI
- Control de Acceso Granular
- Acceso Personalizado a Herramientas de IA
- Monitoreo del Uso de Herramientas de IA
- Integración de Nuevos Miembros del Equipo
- Gestión de Operaciones Destructivas