Descripción
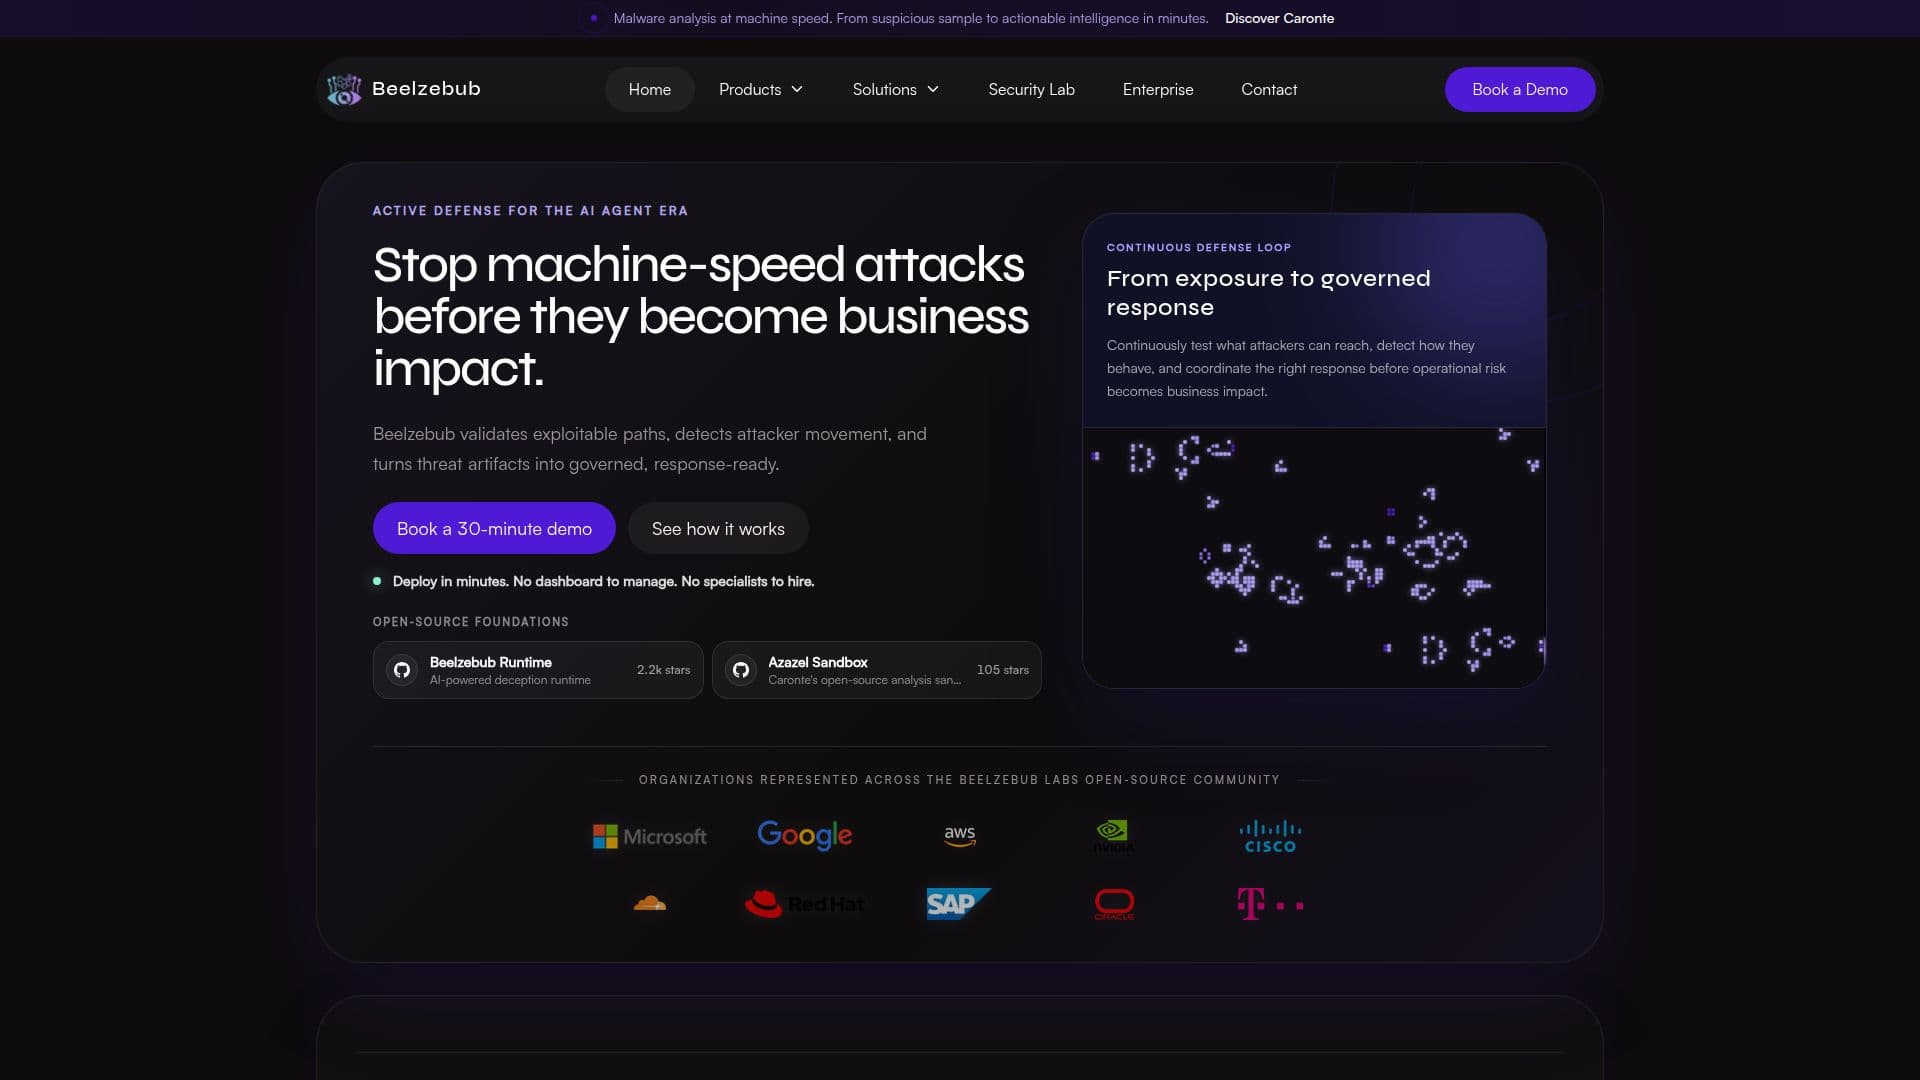
Beelzebub es una plataforma de defensa activa nativa de IA que proporciona a las organizaciones las herramientas para validar rutas explotables, detectar el movimiento de atacantes y transformar artefactos de amenaza en evidencia gobernada y lista para la respuesta. La plataforma está diseñada para detener ataques a la velocidad de la máquina antes de que puedan afectar las operaciones comerciales. Beelzebub opera sobre fundamentos de código abierto y ofrece un bucle de defensa continuo, permitiendo a las organizaciones probar continuamente qué pueden alcanzar los atacantes, detectar cómo se comportan y coordinar la respuesta adecuada antes de que los riesgos operativos se conviertan en impactos comerciales.
La plataforma se divide en tres componentes principales: Arcangelo, Beelzebub Platform y Caronte. Arcangelo mapea continuamente la superficie de ataque y demuestra qué rutas son explotables, combinando la Gestión de Superficie de Ataque Interna y Externa con pruebas de penetración agenciales. La Beelzebub Platform utiliza engaños para colocar señuelos realistas y credenciales canarias, proporcionando señales de alta confianza para los Centros de Operaciones de Seguridad (SOC). Caronte convierte artefactos de atacantes en inteligencia procesable en minutos, utilizando el sandbox de código abierto Azazel para análisis de comportamiento aislado.
Beelzebub está diseñado para un despliegue fácil, sin un panel de control que gestionar y sin necesidad de contratar especialistas. Soporta despliegue en entornos en la nube y locales utilizando Docker o Kubernetes. La plataforma se integra con herramientas de seguridad existentes como SIEM, SOAR y XDR, proporcionando contexto y evidencia verificada en las que los equipos de seguridad pueden confiar.
La plataforma es particularmente útil para SOC y Equipos Azules, así como para equipos de Inteligencia de Amenazas Cibernéticas (CTI) y Respuesta a Incidentes. Ofrece alertas de alta confianza basadas en la interacción directa con señuelos y proporciona investigación liderada por IA, informes y orquestación de respuestas. El marco de honeypot de código abierto de Beelzebub está diseñado para crear un entorno seguro para detectar y analizar amenazas cibernéticas, soportando señuelos de múltiples protocolos como SSH, HTTP, TCP y MCP para detectar ataques de inyección de comandos contra agentes LLM.
Características principales de Beelzebub
Defensa activa nativa de IA
Fundamentos de código abierto
Bucle de defensa continuo
Engaño en la nube, Kubernetes, redes, APIs y superficies de agentes de IA
Alertas de alta confianza
Investigación y respuesta lideradas por IA
Despliegue fácil con Docker y Kubernetes
Integración con SIEM, SOAR y XDR
¿Cómo usar Beelzebub?
Desplegar: Configurar utilizando Docker o Kubernetes
Configurar: Colocar señuelos y credenciales canarias
Monitorear: Detectar el movimiento de atacantes y recibir alertas
Responder: Utilizar investigación liderada por IA para la orquestación de respuestas
Casos de uso de Beelzebub
- Gestión de Superficie de Ataque
- Tecnología de Engaño
- Respuesta a Incidentes
- Inteligencia de Amenazas
- Operaciones de Seguridad