Beschreibung
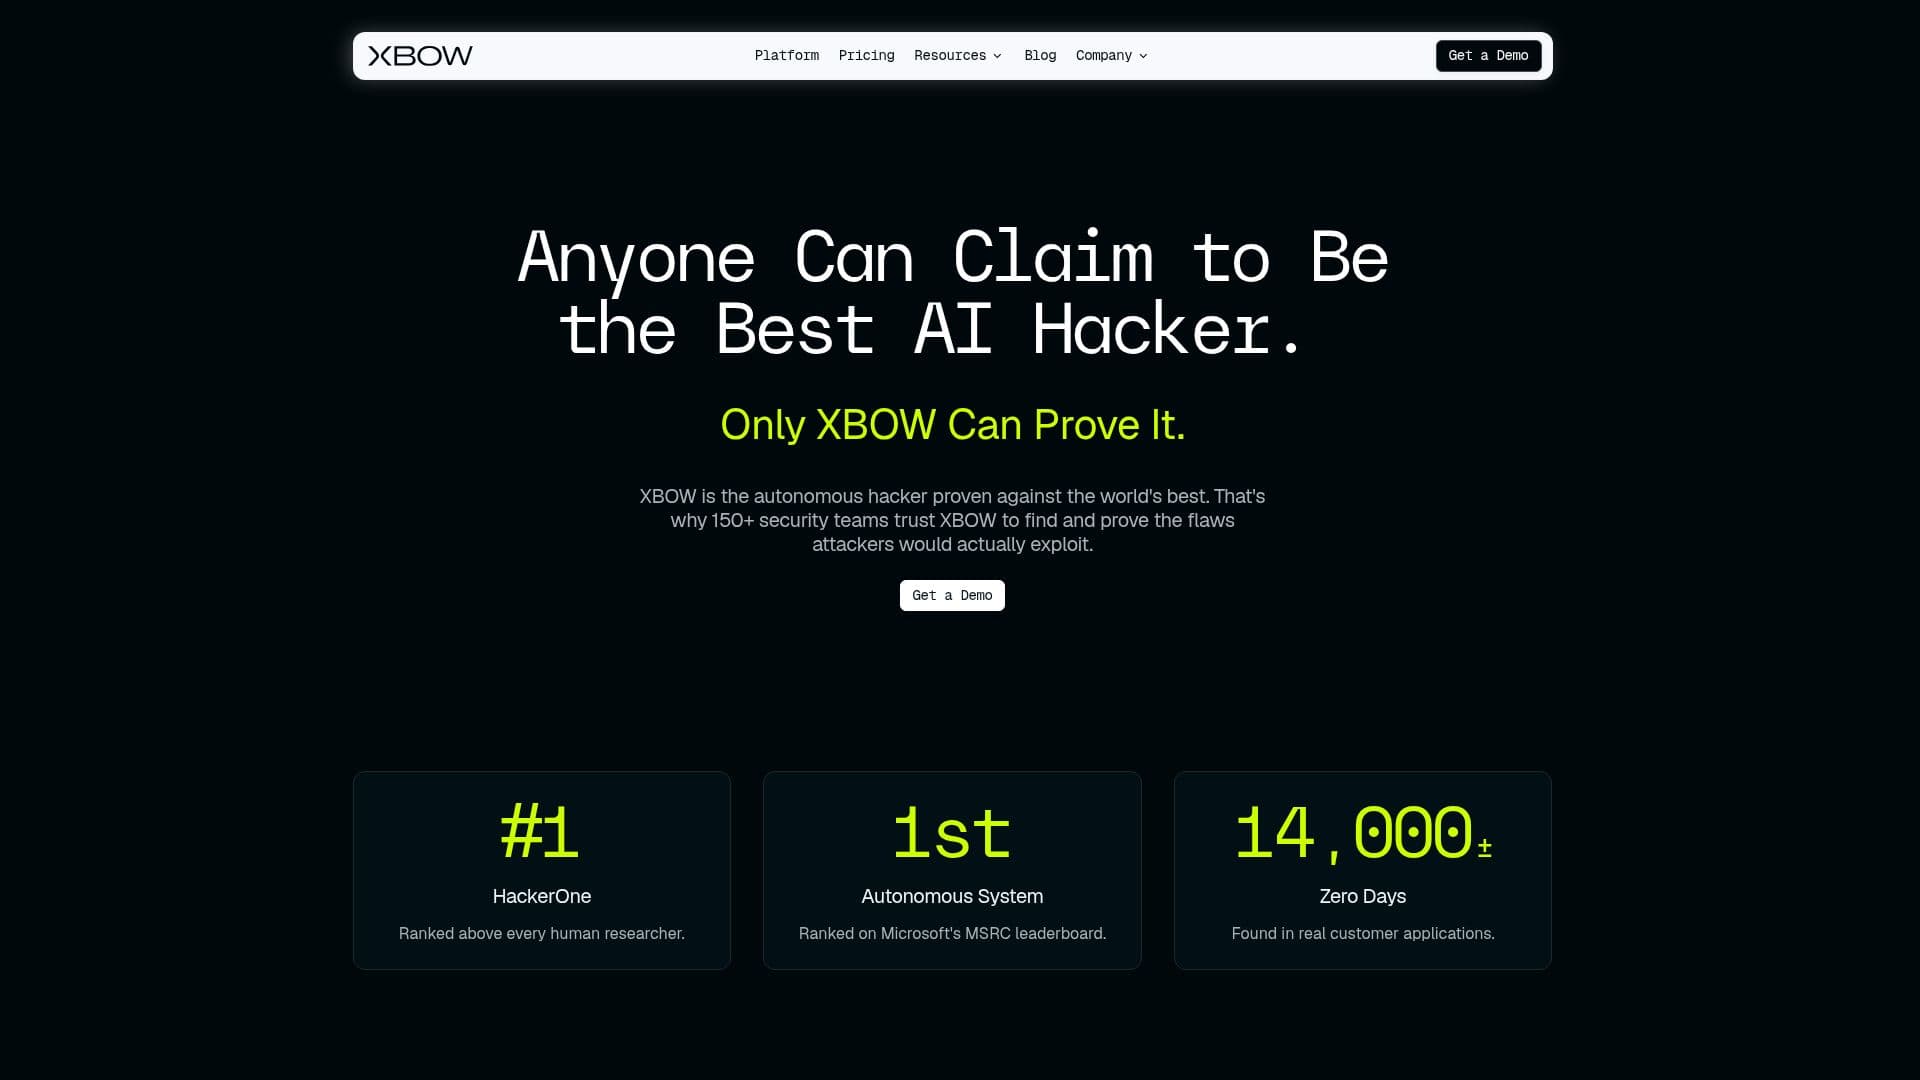
XBOW ist eine autonome offensive Sicherheitsplattform, die entwickelt wurde, um reale Angriffe zu simulieren und Organisationen zu ermöglichen, Schwachstellen in ihren Anwendungen zu identifizieren und zu validieren. Diese Plattform wird von über 150 Sicherheitsteams weltweit vertraut, da sie die Tiefe und Ergebnisse eines hochwertigen Pentesting-Engagements in einem Bruchteil der Zeit bietet.
Weiterlesen
Die Kernfunktionalität von XBOW liegt in der Fähigkeit, autonom Penetrationstests durchzuführen. Indem Benutzer XBOW auf eine URL richten, können sie eine umfassende Bewertung einleiten, die Anwendungen und APIs wie ein echter Angreifer erkundet. Die Plattform verknüpft Schwachstellen zu funktionierenden Angriffen und beweist unabhängig die Ausnutzbarkeit, bevor irgendwelche Ergebnisse das Sicherheitsteam erreichen. Diese kontinuierliche Validierung von Risiken stellt sicher, dass Organisationen wissen, was zuerst behoben werden muss, anstatt sich auf jährliche Schätzungen zu verlassen.
XBOW arbeitet mit voller Autonomie und hält sich an die Governance-Anforderungen, die für Produktionsumgebungen erforderlich sind. Benutzer definieren den Testumfang, und jede von XBOW durchgeführte Aktion wird protokolliert und ist prüfbar. Dieses Feature entspricht den Compliance-Anforderungen wie SOC 2, ISO 27001 und PCI DSS und stellt sicher, dass Organisationen Daten-Trennung und -Aufenthalt aufrechterhalten können.
Der einzigartige Ansatz der Plattform zur Schwachstellenverwaltung konzentriert sich darauf, Beweise zu liefern, nicht nur Ergebnisse. Jede Entdeckung wird von einem funktionierenden Exploit begleitet, was falsche Positivmeldungen minimiert und umsetzbare Ergebnisse liefert. Dies ermöglicht es den Sicherheitsteams, reale Risiken effektiv anzugehen, anstatt sich durch das Rauschen traditioneller Scanning-Tools zu wühlen.
Neben ihren autonomen Fähigkeiten integriert sich XBOW nahtlos in bestehende Arbeitsabläufe über ihre API. Dies ermöglicht es Teams, Bewertungen programmgesteuert auszulösen, validierte Ergebnisse abzurufen und die Ergebnisse mit ihren bestehenden Tools zu verbinden. Ob für Sicherheitsprüfungen vor der Veröffentlichung oder kontinuierliche Abdeckung über ein Portfolio von Anwendungen, XBOW passt sich den Bedürfnissen der Organisation an und bietet Abdeckung, ohne dass zusätzliches Personal erforderlich ist.
Insgesamt stellt XBOW einen bedeutenden Fortschritt in der offensiven Sicherheit dar, indem es KI-gesteuerte Erkenntnisse mit realer Validierung kombiniert, um Organisationen zu helfen, potenziellen Bedrohungen einen Schritt voraus zu sein.
- KategorieKI-Cybersicherheits-Tools
- PreismodellNutzungsbasiert
- BereitstellungCloud
- PlattformenAWS, Google, Oracle, Microsoft
XBOW Autonome Offensive Sicherheitsplattform's Kernfunktionen
Kontinuierliches Penetration Testing
Echte Exploit-Validierung
Autonomes Testing
API Verfügbar
Audit-Protokollierung
Compliance-Unterstützung
Minimale falsche Positivmeldungen
Umsetzbare Berichterstattung
Wie verwendet man XBOW Autonome Offensive Sicherheitsplattform?
Umfang definieren: Legen Sie die Parameter fest, die XBOW testen kann.
Richten Sie XBOW auf eine URL: Leiten Sie die Plattform auf die Zielanwendung.
Kontext bereitstellen: Stellen Sie alle relevanten Dokumente oder Anmeldeinformationen zur Verfügung.
Bewertung einleiten: Starten Sie den Pentest, um die Bewertung zu beginnen.
Ergebnisse überprüfen: Analysieren Sie die validierten Ergebnisse und Exploit-Beweise.
Schwachstellen beheben: Beheben Sie die identifizierten Risiken basierend auf der Priorität.
Retest: Führen Sie Nachuntersuchungen durch, um sicherzustellen, dass die Schwachstellen behoben sind.
XBOW Autonome Offensive Sicherheitsplattform's Anwendungsfälle
- Kontinuierliche Sicherheitsprüfung
- Sicherheitsprüfungen vor der Veröffentlichung
- Schwachstellenmanagement
- Compliance-Auditing
- Integration mit CI/CD