Beschreibung
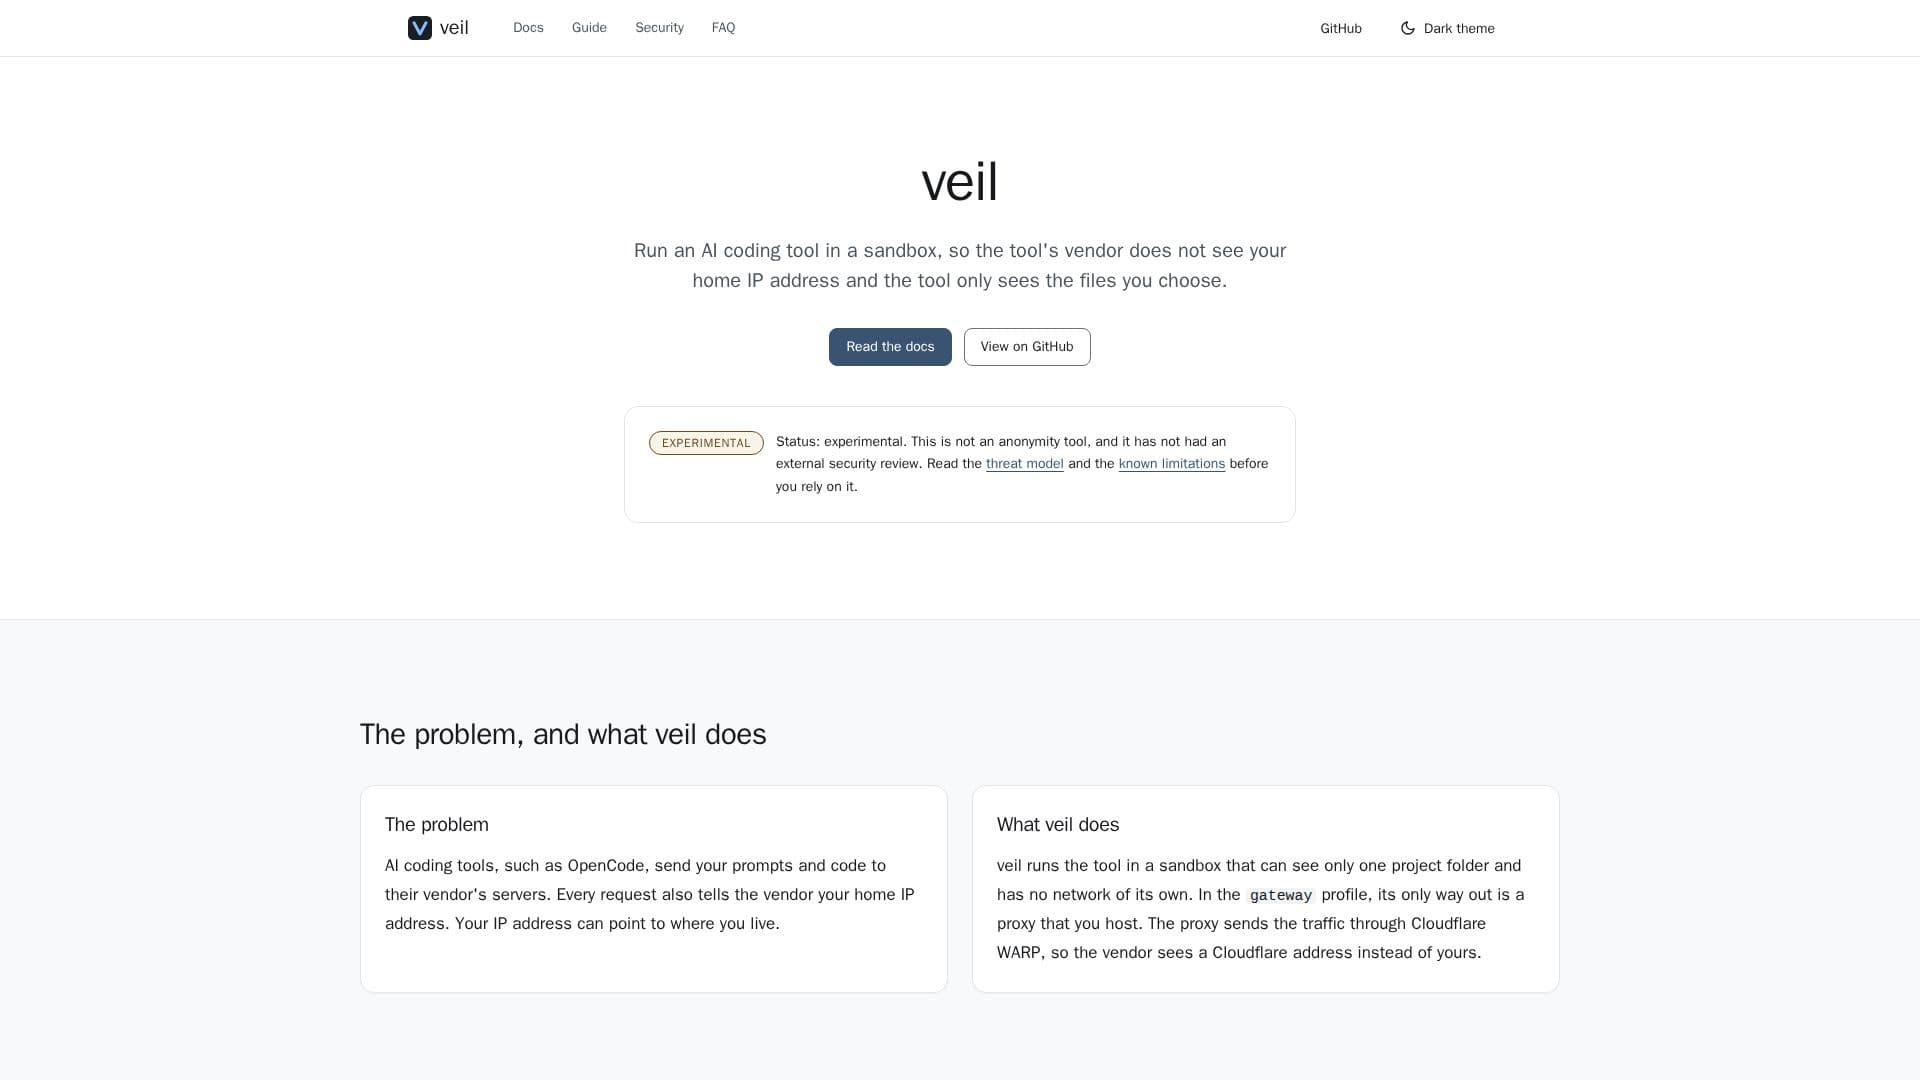
veil ist ein experimentelles Datenschutztool, das das Problem angeht, dass KI-Coding-Tools die heimischen IP-Adressen der Benutzer an ihre Anbieter weitergeben. Wenn Sie KI-Coding-Tools wie OpenCode verwenden, werden Ihre Eingaben und Ihr Code an die Server des Anbieters gesendet, und jede Anfrage enthält typischerweise Ihre heimische IP-Adresse, die Ihren Standort offenbaren kann. veil mindert dies, indem es das KI-Coding-CLI in einem sicheren Sandbox ausführt.
Weiterlesen
Die Sandbox-Umgebung ist so konfiguriert, dass sie nur einen bestimmten Projektordner sieht und ohne eigenes Netzwerk arbeitet. Für ausgehenden Datenverkehr verwendet veil ein Gateway-Profil, bei dem der einzige Ausgangsweg über einen benutzergehosteten Proxy führt. Dieser Proxy leitet den Datenverkehr dann über Cloudflare WARP, sodass der Anbieter des KI-Tools eine Cloudflare-IP-Adresse anstelle Ihrer persönlichen sieht. Dieser Mechanismus soll verhindern, dass Ihre heimische IP während der Interaktionen mit KI-Coding-Tools offengelegt wird.
Wichtige Komponenten des Betriebs von veil umfassen eine Sandbox für das KI-Tool, die unter Linux bubblewrap verwendet, um Namensräume zu entkoppeln und die Umgebung zu bereinigen. Es bindet einen bestimmten Arbeitsbereich im Lese- und Schreibmodus unter `/workspace` ein und bietet ein leeres oder dediziertes `HOME`-Verzeichnis. Darüber hinaus verfügt veil über ein erlaubtes Gateway über WARP, das als Docker-Compose-Stack in Ihrem lokalen Netzwerk implementiert ist. Dieses Gateway erlaubt strikt nur die von Ihnen aufgelisteten Domains und leitet deren Datenverkehr durch einen Cloudflare-WARP-Tunnel, wobei die DNS-Auflösung innerhalb des Tunnels erfolgt.
Ein kritisches Sicherheitsmerkmal von veil ist sein „fails closed“-Design: Wenn das Gateway nicht verfügbar ist, weigert sich veil, das KI-Coding-Tool zu starten, um einen Rückfall auf eine direkte, nicht proxierte Verbindung zu verhindern. Dies stellt sicher, dass Ihre IP-Adresse niemals versehentlich offengelegt wird. veil ist so konzipiert, dass es jede CLI umschließt, die `HTTPS_PROXY` respektiert, wobei OpenCode das erste getestete Tool ist. Derzeit wird veil unter Linux unterstützt, mit Plänen für die Implementierung unter macOS mit einem Seatbelt-Backend, während Windows derzeit nicht unterstützt wird.
- KategorieKI-Datenschutz-Tools
- PreismodellOpen Source
- BereitstellungSelbst gehostet
- PlattformenLinux
veil's Kernfunktionen
IP-Adressmaskierung: Verbirgt Ihre heimische IP vor Anbietern von KI-Coding-Tools.
Sandbox-Umgebung: Führt KI-Coding-CLIs in einer isolierten Sandbox aus.
Eingeschränkter Datei-Zugriff: KI-Tools haben nur Zugriff auf ausdrücklich ausgewählte Projektordner.
Cloudflare WARP-Integration: Leitet den Datenverkehr über Cloudflare zur IP-Anonymisierung.
Erlaubtes Gateway: Kontrolliert die erlaubten Domains für ausgehenden Datenverkehr.
Fails Closed-Mechanismus: Verhindert den Start des Tools, wenn das Gateway fehlt.
CLI-Umschließung: Kompatibel mit jeder CLI, die HTTPS_PROXY respektiert.
Linux-Unterstützung: Nutzt bubblewrap und unprivilegierte Benutzernamensräume.
Dedizierter Arbeitsbereich: Bindet einen Lese- und Schreibarbeitsbereich unter /workspace ein.
Saubere Umgebung: Bietet ein leeres oder dediziertes HOME-Verzeichnis für die Sandbox.
DNS-Auflösung im Tunnel: Stellt sicher, dass DNS-Abfragen ebenfalls anonymisiert werden.
Experimenteller Status: Deutlich als experimentell gekennzeichnet mit bekannten Einschränkungen.
Wie verwendet man veil?
Installieren Sie veil: Bauen Sie veil aus dem Quellcode mit Go und überprüfen Sie Ihr System mit `veil doctor`.
Richten Sie das Gateway ein: Starten Sie den Docker-Stack in Ihrem lokalen Netzwerk und testen Sie die Domain-Erlaubung.
Führen Sie ein KI-Tool aus: Umschließen Sie OpenCode oder eine andere HTTPS_PROXY-kompatible CLI mit `veil run ... -- <tool>`.
veil's Anwendungsfälle
- Schutz der Entwicklerprivatsphäre
- Sicheres KI-Coding
- Kontrollierter Netzwerkzugang
- Anonymisierte Nutzung von KI-Tools
- Experimentelle Datenschutzkonfigurationen