Beschreibung
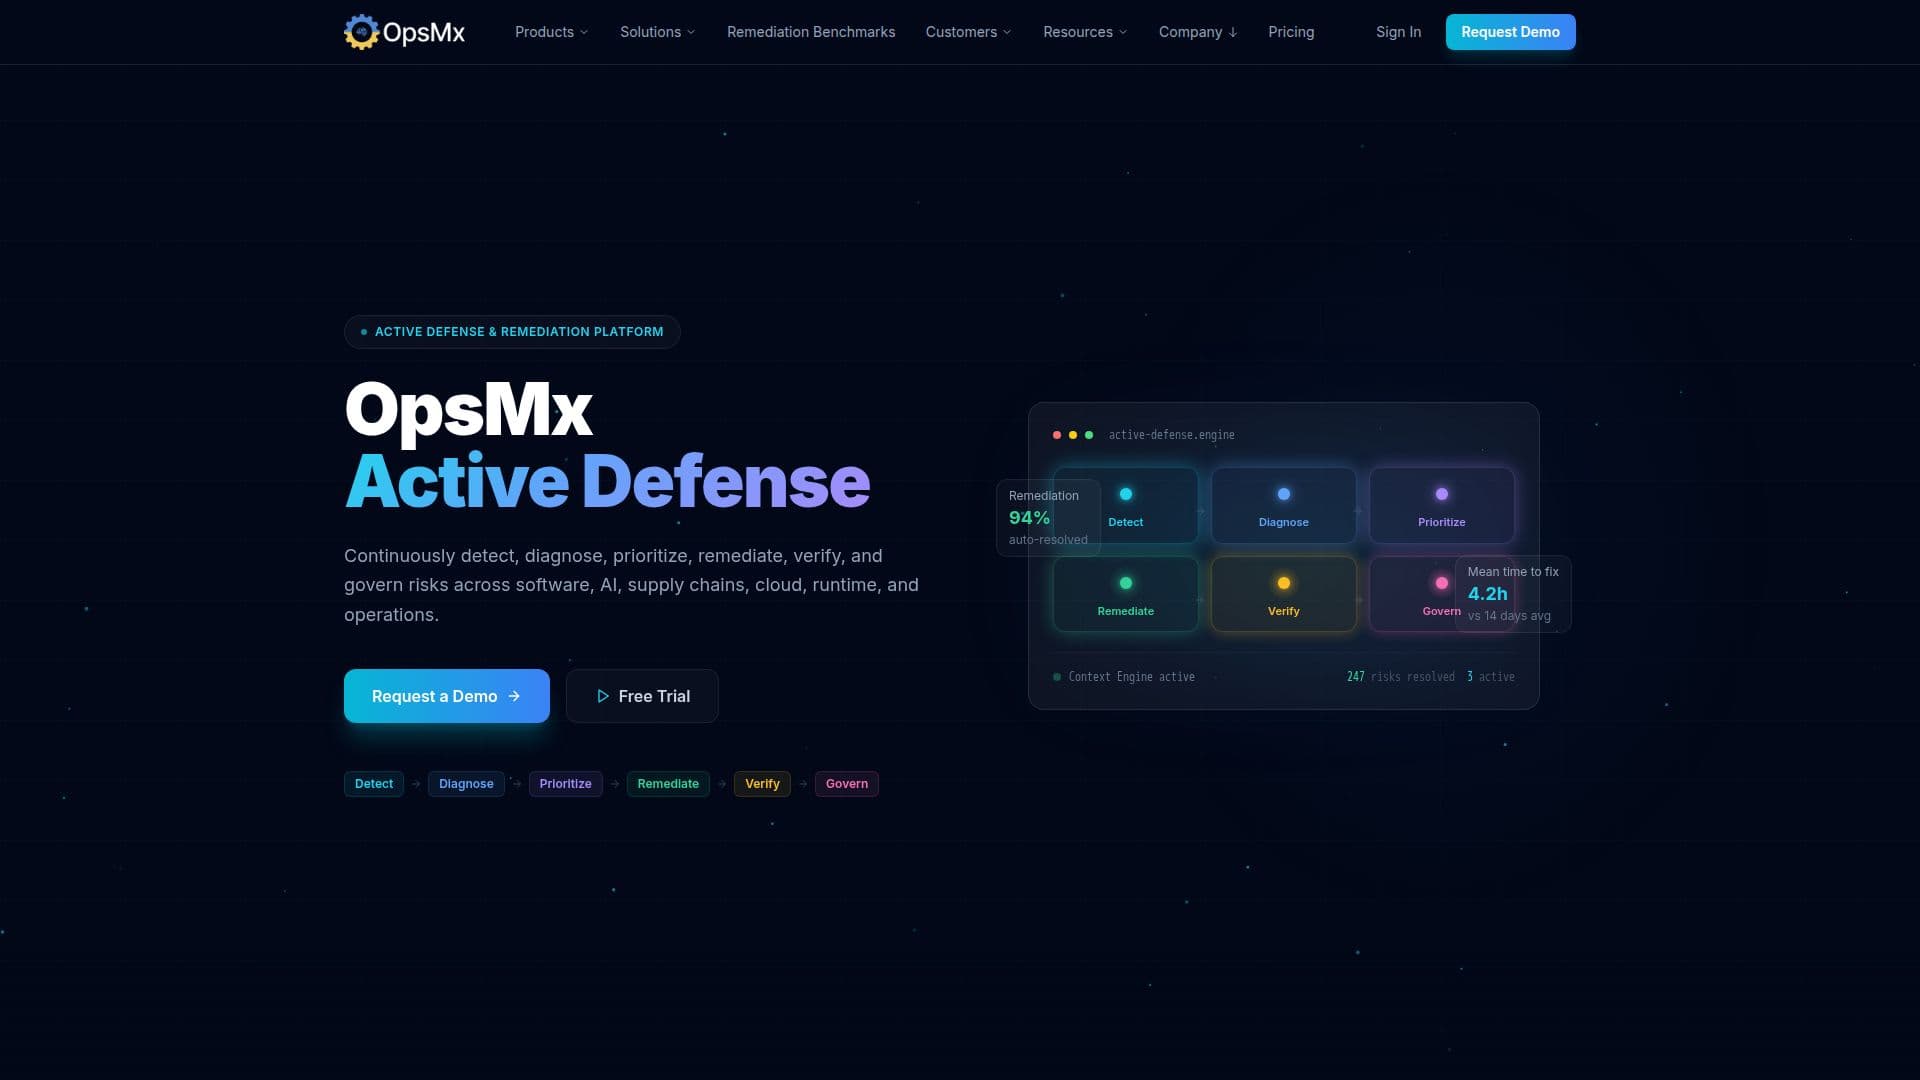
OpsMx Active Defense positioniert sich als eine Plattform über vier "aktive Verteidigungssäulen": Code und KI, Lieferkette, Cloud und Laufzeit sowie Betrieb. Das erklärte Problem, das gelöst werden soll, ist, dass die meisten Sicherheitswerkzeuge Warnungen, Ergebnisse und Dashboards generieren, ohne einen klaren Weg nach vorne; OpsMx hingegen zielt darauf ab, den Teams eine priorisierte Maßnahme mit einem automatisierten Weg zu einer verifizierten Lösung zu bieten.
Weiterlesen
Die Plattform wird von der OpsMx Context Engine betrieben, die als die Intelligenzschicht hinter jeder Entscheidung zur aktiven Verteidigung beschrieben wird. Sie entdeckt, korreliert, bedient und optimiert kontinuierlich den Kontext über Anwendungen, Code, APIs, Abhängigkeiten, Pipelines, Cloud-Ressourcen, Kubernetes, Laufzeitsysteme und geschäftliche Zuständigkeiten und speist eine Diagnostik-Engine, eine Behebungsfabrik, eine Verifizierungs-Engine und ein Governance-Rahmenwerk.
Ihre Fähigkeiten umfassen die Korrelation von Schwachstellen mit Ausnutzbarkeit und Erreichbarkeitsanalysen zur Reduzierung von Fehlalarmen, die Diagnose der Ursachen und die Bewertung von Lieferkettenrisiken, einschließlich der Erstellung von SBOM, Lizenzrisiken und Herkunft. Auf der Seite der Behebung deckt sie Lösungen für Code, Abhängigkeiten, Cloud, Infrastruktur als Code und Kubernetes ab, sowie SAST, DAST, API-Sicherheit, Geheimnis-Scanning, Cloud-Sicherheitsmanagement und Durchsetzung von Bereitstellungsrichtlinien, zusätzlich zu Ursachen- und Vorfalldiagnosen für betriebliche Probleme.
OpsMx gibt an, von Sicherheits- und Engineering-Teams in Unternehmen wie Western Union, Cisco, Salesforce und Google, unter anderem, vertraut zu werden, und berichtet von Programm-Benchmark-Ergebnissen von 94 % der automatisch gelösten Probleme und einer durchschnittlichen Zeit zur Behebung von 4,2 Stunden im Vergleich zu einem Durchschnitt von 14 Tagen. Es listet SOC 2 Typ II und ISO 27001-Zertifizierung, GDPR-Bereitschaft, ein Unternehmens-SLA und Governance mit menschlicher Kontrolle über automatisierte Aktionen auf.
OpsMx Active Defense ist für Sicherheits- und Engineering-Teams konzipiert, die Risiken in großen oder regulierten Softwareorganisationen verwalten, anstatt für einzelne Entwickler. Es bietet sowohl eine buchbare Demo als auch eine kostenlose Testumgebung zur direkten Evaluierung der Plattform an.
Die gesamte Darstellung ist absichtlich ergebnisorientiert: Anstatt ein weiteres Dashboard mit Ergebnissen hinzuzufügen, präsentiert sich OpsMx als die Lösung, die den Kreis von der Erkennung zu einer verifizierten, verwalteten Lösung schließt, wobei ein Mensch weiterhin die Kontrolle über die von der Plattform empfohlenen oder automatisierten Aktionen hat.
- KategorieKI-DevOps- & -Cloud-Tools
- PreismodellFreemium
- BereitstellungCloud
- PlattformenWeb
OpsMx Active Defense's Kernfunktionen
Erkennt, diagnostiziert, priorisiert, behebt, verifiziert und verwaltet Risiken in einem Workflow
OpsMx Context Engine korreliert den Kontext über Code, APIs, Abhängigkeiten, Pipelines, Cloud und Laufzeit
Korrelation von Schwachstellen mit Ausnutzbarkeit und Erreichbarkeitsanalysen zur Reduzierung von Fehlalarmen
Automatisierte Behebung von Code-, Abhängigkeits-, Cloud-, IaC- und Kubernetes-Problemen
Bewertung von Lieferkettenrisiken einschließlich SBOM-Erstellung, Lizenzrisiken und Herkunft
Statische und dynamische Anwendungssicherheitstests (SAST/DAST) sowie API- und Geheimnis-Scanning
Cloud-Sicherheitsmanagement (CSPM) und Durchsetzung von Bereitstellungsrichtlinien
Ursachen- und Vorfalldiagnosen für betriebliche Probleme
SOC 2 Typ II und ISO 27001 zertifiziert, mit Governance durch menschliche Kontrolle
Wie verwendet man OpsMx Active Defense?
Verbinden Sie Ihre Umgebung: Verknüpfen Sie Code-Repositories, Pipelines, Cloud-Konten und Laufzeitsysteme.
Lassen Sie die Context Engine das Risiko bewerten: OpsMx korreliert und bewertet Ergebnisse über jede Ebene.
Überprüfen Sie priorisierte Probleme: Konzentrieren Sie sich auf das, was die Plattform als das größte Risiko einstuft.
Wenden Sie Behebungen an: Nutzen Sie automatisierte Lösungen für Code-, Abhängigkeits-, Cloud-, IaC- oder Kubernetes-Probleme.
Verifizieren und verwalten: Bestätigen Sie, dass eine Lösung das Risiko behoben hat, und verfolgen Sie die Ergebnisse unter menschlicher Kontrolle.
OpsMx Active Defense's Anwendungsfälle
- Schwachstellensortierung
- Kubernetes- und Cloud-Behebung
- Lieferkettenrisikomanagement
- Freigabeverwaltung