Beschreibung
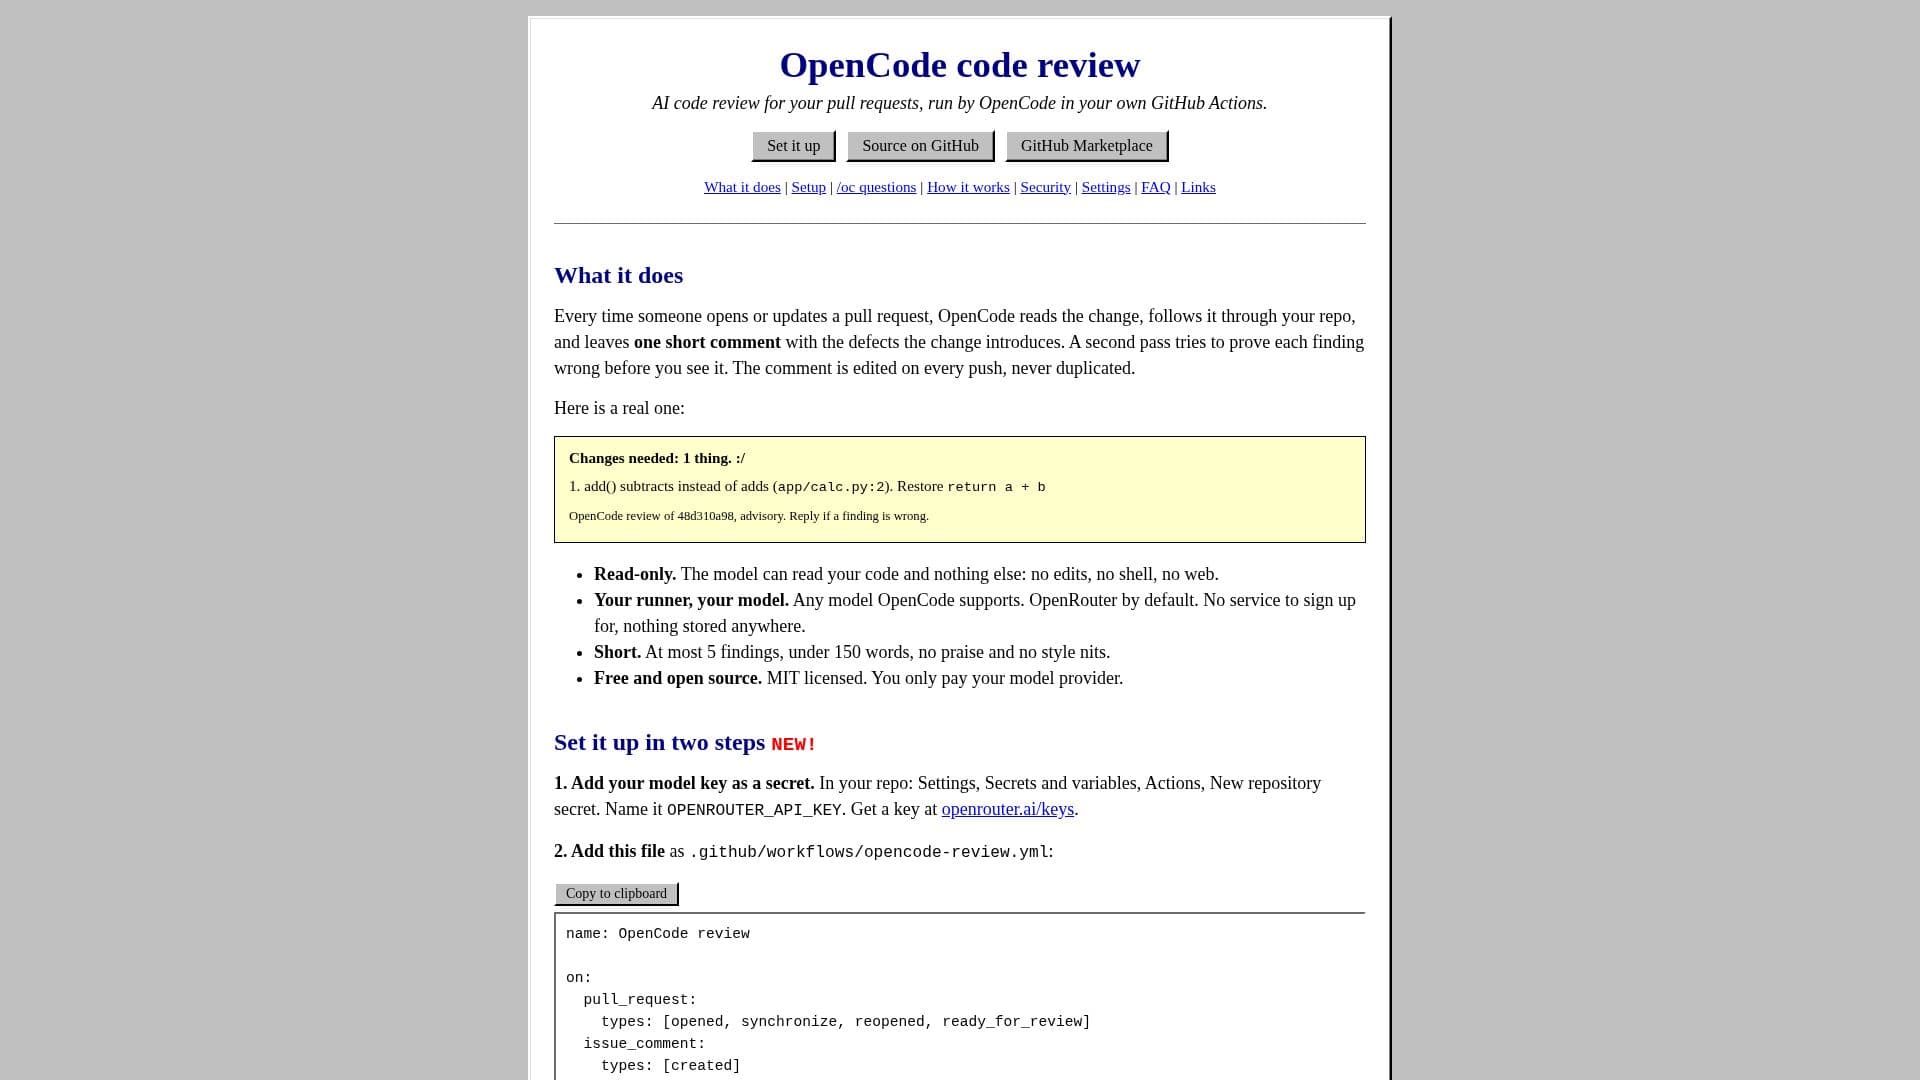
OpenCode Code Review bietet automatisierte, KI-gesteuerte Pull-Request-Überprüfungen direkt in Ihrer GitHub Actions-Umgebung. Dieses kostenlose und Open-Source-Tool integriert sich nahtlos in Ihren Entwicklungsworkflow und bietet eine schreibgeschützte Analyse jedes Pull Requests.
Weiterlesen
Es ist darauf ausgelegt, potenzielle Mängel zu identifizieren und Vorschläge zur Behebung zu machen, um die Codequalität zu verbessern und den Überprüfungsprozess zu optimieren.
Die Action funktioniert, indem sie Codeänderungen liest, diese durch Ihr Repository verfolgt und dann einen prägnanten Kommentar veröffentlicht, der alle eingeführten Mängel detailliert beschreibt. Ein einzigartiges Zwei-Pass-System gewährleistet Genauigkeit: Nach einem ersten Scan versucht ein zweiter Durchgang, jede Feststellung zu widerlegen, sodass nur validierte Probleme präsentiert werden. Der Überprüfungs-Kommentar wird dynamisch mit jedem Push aktualisiert, um Duplikate zu vermeiden und das Feedback aktuell zu halten.
Benutzer behalten die volle Kontrolle über ihre Daten und Modelle. Das Tool läuft in Ihren eigenen GitHub Actions mit Ihrem eigenen Modellschlüssel und unterstützt eine Vielzahl von Anbietern, darunter OpenRouter (Standard), Anthropic, OpenAI und Google. Diese Architektur stellt sicher, dass keine Daten extern gespeichert werden und keine Anmeldung bei einem Drittanbieterdienst erforderlich ist. Die Action ist streng schreibgeschützt, was bedeutet, dass sie den Code nicht ändern, Pull Requests nicht genehmigen oder Shell-Befehle ausführen kann, wodurch die Sicherheit priorisiert und unbeabsichtigte Änderungen verhindert werden.
Über automatisierte Überprüfungen hinaus ermöglicht OpenCode Code Review Teammitgliedern, mit dem KI-Reviewer über `/oc`-Befehle zu interagieren. Durch das Kommentieren von `/oc warum versucht es, dies zweimal zu wiederholen?` oder `/oc review` zu einem beliebigen Problem oder Pull Request können Benutzer detaillierte Antworten mit Datei:Zeilenverweisen erhalten oder eine erneute Überprüfung auslösen. Diese interaktive Funktionalität ist auf Repository-Eigentümer, Mitglieder und Mitarbeiter beschränkt, um kontrollierten Zugriff zu gewährleisten.
Die Einrichtung ist unkompliziert und umfasst das Hinzufügen Ihres Modellschlüssels als Repository-Geheimnis und die Integration einer Workflow-Datei. Das Tool unterstützt auch benutzerdefinierte Anleitungen über eine `guide.md`-Datei, die es dem Reviewer ermöglicht, die Projektspezifika und Codierungsregeln zu verstehen. Dies stellt sicher, dass die KI sich auf relevante Aspekte Ihres Codebestands konzentriert und gezielteres und effektiveres Feedback gibt. Die Action ist MIT-lizenziert, was bedeutet, dass Benutzer nur Kosten von ihrem gewählten Modellanbieter für die Token-Nutzung und von GitHub für Runner-Minuten, falls zutreffend, tragen.
- KategorieKI-Code-Review & -Testing
- PreismodellKostenlos
- BereitstellungGitHub Actions
- PlattformenWeb
OpenCode Code Review's Kernfunktionen
Automatisierte KI-Pull-Request-Überprüfungen
Läuft innerhalb Ihrer eigenen GitHub Actions
Unterstützt mehrere KI-Modellanbieter (OpenRouter, Anthropic, OpenAI, Google)
Schreibgeschützte Operation für erhöhte Sicherheit
Zwei-Pass-Mängelvalidierungssystem
Dynamische Überprüfungs-Kommentare, die bei jedem Push aktualisiert werden
Interaktive `/oc`-Befehle für Fragen und erneute Überprüfungen
Anpassbare Projektanleitungen über `guide.md`
Übersprungene Überprüfungen für Fork-Pull-Requests zum Schutz der Modellschlüssel
Unterstützung für selbstgehostete Runner für private Repositories
Konfigurierbares Überprüfungsbudget und maximale Feststellungen
MIT-lizenziert und Open Source
Schließt Lockfiles, Übersetzungen und minimierte Dateien von der Überprüfung aus
Sicherheitsmaßnahmen gegen Prompt-Injection und unbefugten Zugriff
Benchmarking-Tools zur Bewertung von Modell- und Prompt-Änderungen
Wie verwendet man OpenCode Code Review?
Modellschlüssel hinzufügen: Erstellen Sie ein neues Repository-Geheimnis mit dem Namen `OPENROUTER_API_KEY` (oder für Ihren gewählten Anbieter) in den Einstellungen Ihres GitHub-Repositories.
Workflow-Datei hinzufügen: Erstellen Sie `.github/workflows/opencode-review.yml` in Ihrem Repository mit der bereitgestellten Workflow-Konfiguration.
Pull Request öffnen: Öffnen Sie einen Pull Request, um eine automatisierte KI-Codeüberprüfung auszulösen.
Überprüfung erhalten: Ein Überprüfungs-Kommentar mit identifizierten Mängeln erscheint innerhalb von Minuten in Ihrem Pull Request.
Fragen stellen: Kommentieren Sie `/oc <Frage>` zu einem beliebigen Problem oder Pull Request, um KI-generierte Antworten mit Codeverweisen zu erhalten.
Überprüfung erneut ausführen: Kommentieren Sie `/oc review` zu einem Pull Request, um die KI-Überprüfung erneut auszuführen und den bestehenden Kommentar zu aktualisieren.
Überprüfung anpassen: Kopieren Sie `templates/guide.md` nach `.github/opencode-review/guide.md` und fügen Sie projektspezifische Richtlinien für intelligentere Überprüfungen hinzu.
OpenCode Code Review's Anwendungsfälle
- Automatisierte Codequalitätsprüfungen
- Optimierter Codeüberprüfungsprozess
- Entwicklerbildung und Feedback
- Erkennung von Sicherheitsanfälligkeiten
- On-Demand-Codeerklärung
- Anpassbare Überprüfungsrichtlinien
- Wartung von Open-Source-Projekten
- Code-Sicherheit in privaten Repositories