Beschreibung
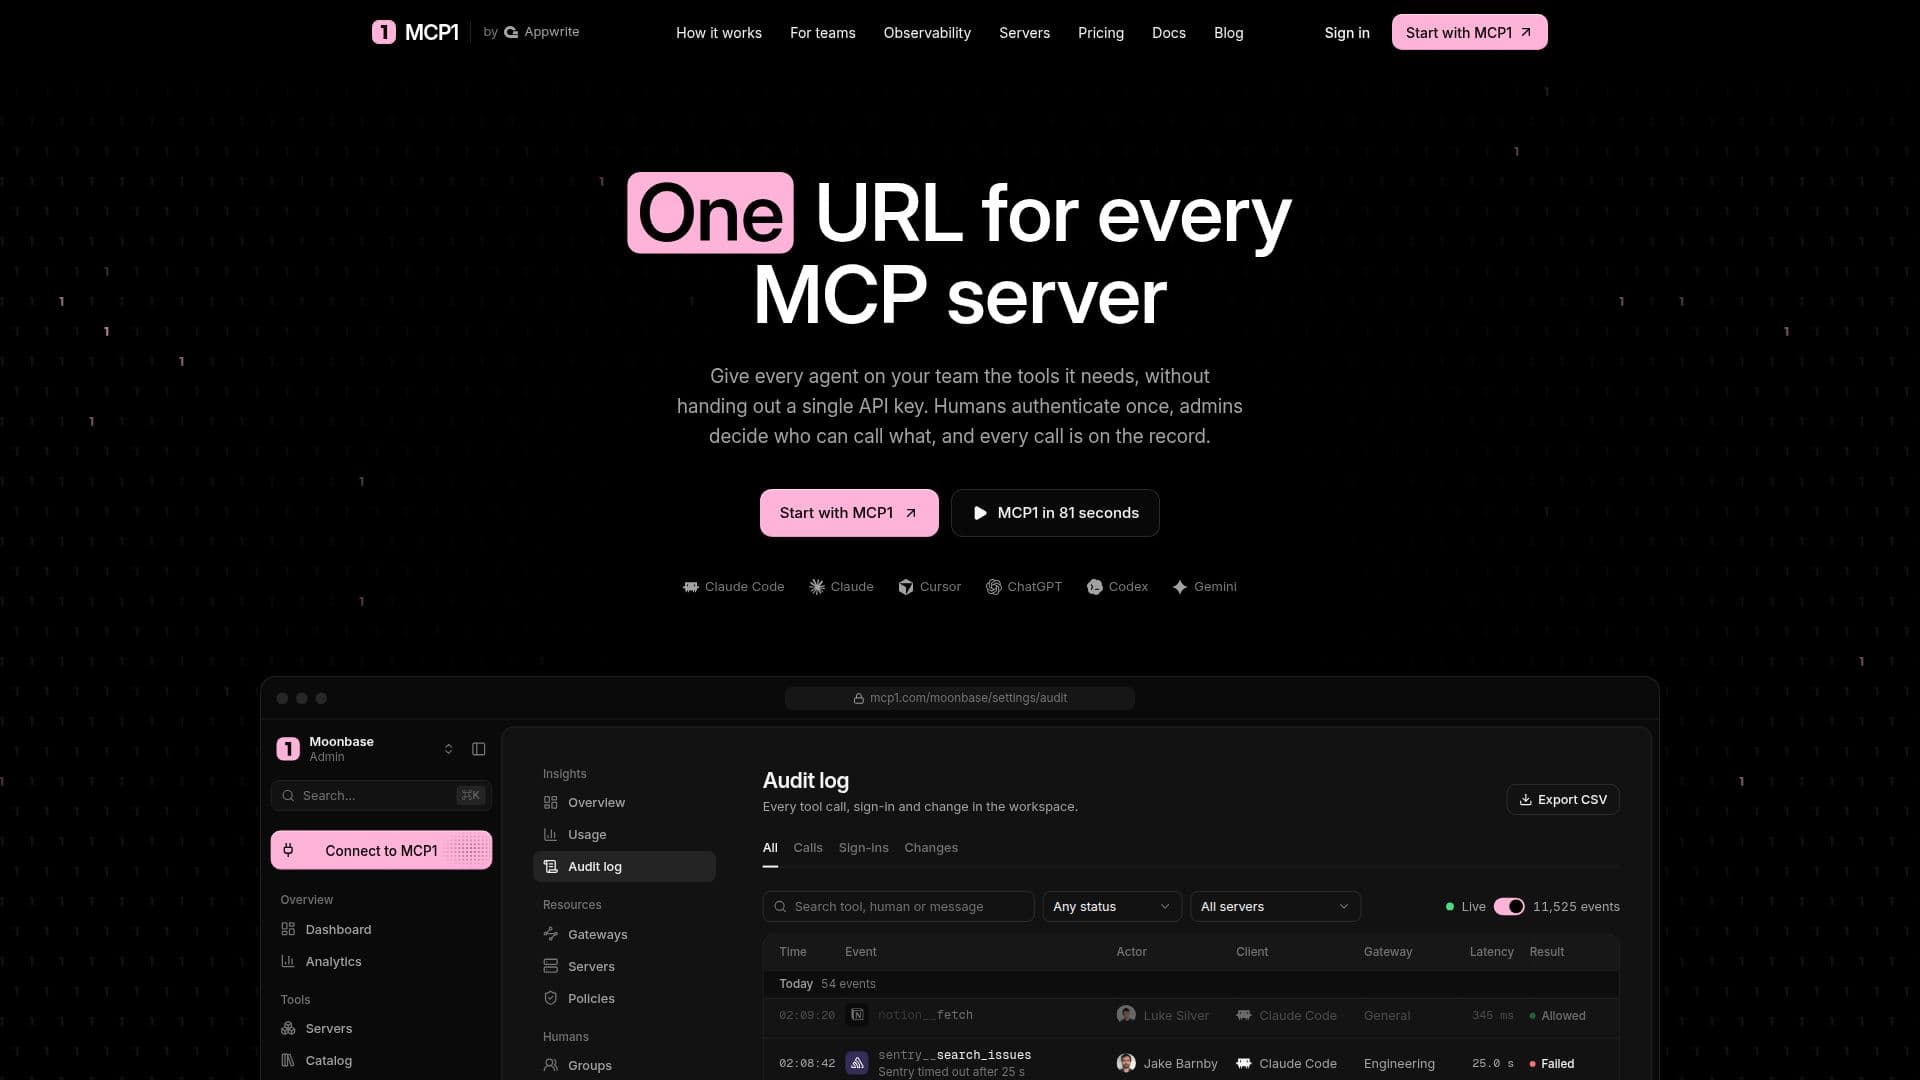
MCP1 by Appwrite dient als Model Context Protocol (MCP) Gateway und bietet einen einheitlichen Endpunkt zur Verwaltung des Zugriffs auf verschiedene MCP-Server. Diese Lösung ist für Teams und Organisationen konzipiert und ermöglicht es ihnen, ihre MCP-Server-Infrastruktur hinter einer einzigen URL zu konsolidieren. Zu den wichtigsten Funktionen gehören eine robuste OAuth 2.1-Authentifizierung für MCP-Clients und API-Schlüssel für kontinuierliche Integrations- (CI) Workflows, die sicheren Zugriff sowohl für menschliche Benutzer als auch für automatisierte Systeme gewährleisten.
Weiterlesen
Die Plattform unterstützt sowohl gemeinsame als auch persönliche Gateways. Gemeinsame Gateways werden von Administratoren von installierten Arbeitsbereichsservern konfiguriert und bestimmten Gruppen mit entweder vollem oder schreibgeschütztem Zugriff gewährt. Persönliche Gateways hingegen ermöglichen es einzelnen Benutzern, ihre eigenen Server und Tokens zu integrieren, neben den Arbeitsbereichsservern, die für ihre Gruppen zugänglich sind. Diese Flexibilität erfüllt unterschiedliche betriebliche Anforderungen, von zentralisierter Teamverwaltung bis hin zur individuellen Agentenentwicklung.
MCP1 implementiert eine granulare Kontrolle durch werkzeugspezifische Regeln, die nach Rolle und Gruppe definiert werden können. Dies stellt sicher, dass Agenten und Benutzer nur auf die Werkzeuge und Daten zugreifen, die für ihre Berechtigungen relevant sind. Ein integriertes Audit-Log und Nutzungsanalysen bieten umfassende Einblicke in jeden Werkzeugaufruf, einschließlich Akteuren, Clients, Gateways, Latenz und Ergebnissen, was entscheidend für Überwachung, Compliance und Fehlersuche ist.
Kompatibilität ist eine Kernstärke, da MCP1 mit jedem Client funktioniert, der über HTTP mit remote MCP kommuniziert, einschließlich beliebter Tools wie Claude, Cursor, ChatGPT, Codex, Windsurf und Gemini. Servertokens werden sicher innerhalb von MCP1 gespeichert und mit AES-256-GCM-Verschlüsselung versiegelt, sodass sensible Anmeldeinformationen niemals direkt den Benutzern ausgesetzt werden. Die Plattform adressiert auch Sicherheits- und Compliance-Anforderungen und ist SOC 2, GDPR, HIPAA und CCPA konform, mit Datenverarbeitungsvereinbarungen (DPA) für alle Arbeitsbereiche und Business Associate Agreements (BAA) für Unternehmenspläne.
Die Preisgestaltung ist in drei Stufen unterteilt: einen kostenlosen individuellen Plan für Einzelbenutzer, einen Teamplan für 12 $ pro Mitglied und Monat für gemeinsame Gateways und Gruppen sowie einen Unternehmensplan für 29 $ pro Mitglied und Monat für großangelegte Implementierungen. Dieser gestaffelte Ansatz ermöglicht es Organisationen, die Nutzung ihres MCP-Gateways entsprechend ihrer Teamgröße und betrieblichen Anforderungen zu skalieren und dabei Kosteneffizienz zu gewährleisten, während hohe Sicherheits- und Verwaltungsstandards aufrechterhalten werden.
- KategorieKI-DevOps- & -Cloud-Tools
- PreismodellFreemium
- BereitstellungCloud
- PlattformenWeb
MCP1 by Appwrite's Kernfunktionen
Einheitliche URL für MCP-Server
OAuth 2.1-Authentifizierung für MCP-Clients
API-Schlüssel für CI-Workflows
Gemeinsame Gateways mit Gruppen Zugriff
Persönliche Gateways für individuelle Server
Werkzeugspezifische Regeln nach Rolle und Gruppe
Audit-Log und Nutzungsanalysen
Ein-Klick-OAuth-Verbindungen zu katalogisierten MCP-Servern
SOC 2, GDPR, HIPAA und CCPA-Konformität
AES-256-GCM-Verschlüsselung für Servertokens
Rollenbasierte Zugriffskontrolle (Besitzer, Administrator, Entwickler, Mitglied, Prüfer)
Konfigurierbare Richtlinien (Blockieren, benötigt eine Rolle, nur einige Gruppen, zuerst fragen)
Bestätigung für destruktive Werkzeuge
Ratenbegrenzung pro Mensch pro Minute
Antwortgrößenbeschränkung für Modellantworten
Wie verwendet man MCP1 by Appwrite?
Server installieren: Verbinden Sie Ihre Model Context Protocol-Server mit MCP1.
Gateways konfigurieren: Richten Sie gemeinsame oder persönliche Gateways ein, um den Serverzugriff zu verwalten.
Gruppen und Rollen definieren: Erstellen Sie Gruppen und weisen Sie Rollen zu, um die Benutzerberechtigungen zu steuern.
Werkzeugspezifische Regeln festlegen: Wenden Sie spezifische Zugriffsregeln für einzelne Werkzeuge basierend auf Rollen und Gruppen an.
Clients verbinden: Integrieren Sie MCP-Clients wie Claude, Cursor oder ChatGPT mithilfe von OAuth oder API-Schlüsseln.
Aktivität überwachen: Nutzen Sie das Audit-Log und die Nutzungsanalysen, um alle Werkzeugaufrufe und Ereignisse zu verfolgen.
MCP1 by Appwrite's Anwendungsfälle
- Zentralisierte MCP-Serververwaltung
- Sichere AI-Agenten-Implementierung
- Teamzusammenarbeit an AI-Tools
- Compliance und Audit-Protokollierung
- Entwicklerintegration mit CI
- Granulare Zugriffskontrolle
- Personalisierter Zugriff auf AI-Tools
- Überwachung der Nutzung von AI-Tools
- Einarbeitung neuer Teammitglieder
- Verwaltung destruktiver Operationen