Beschreibung
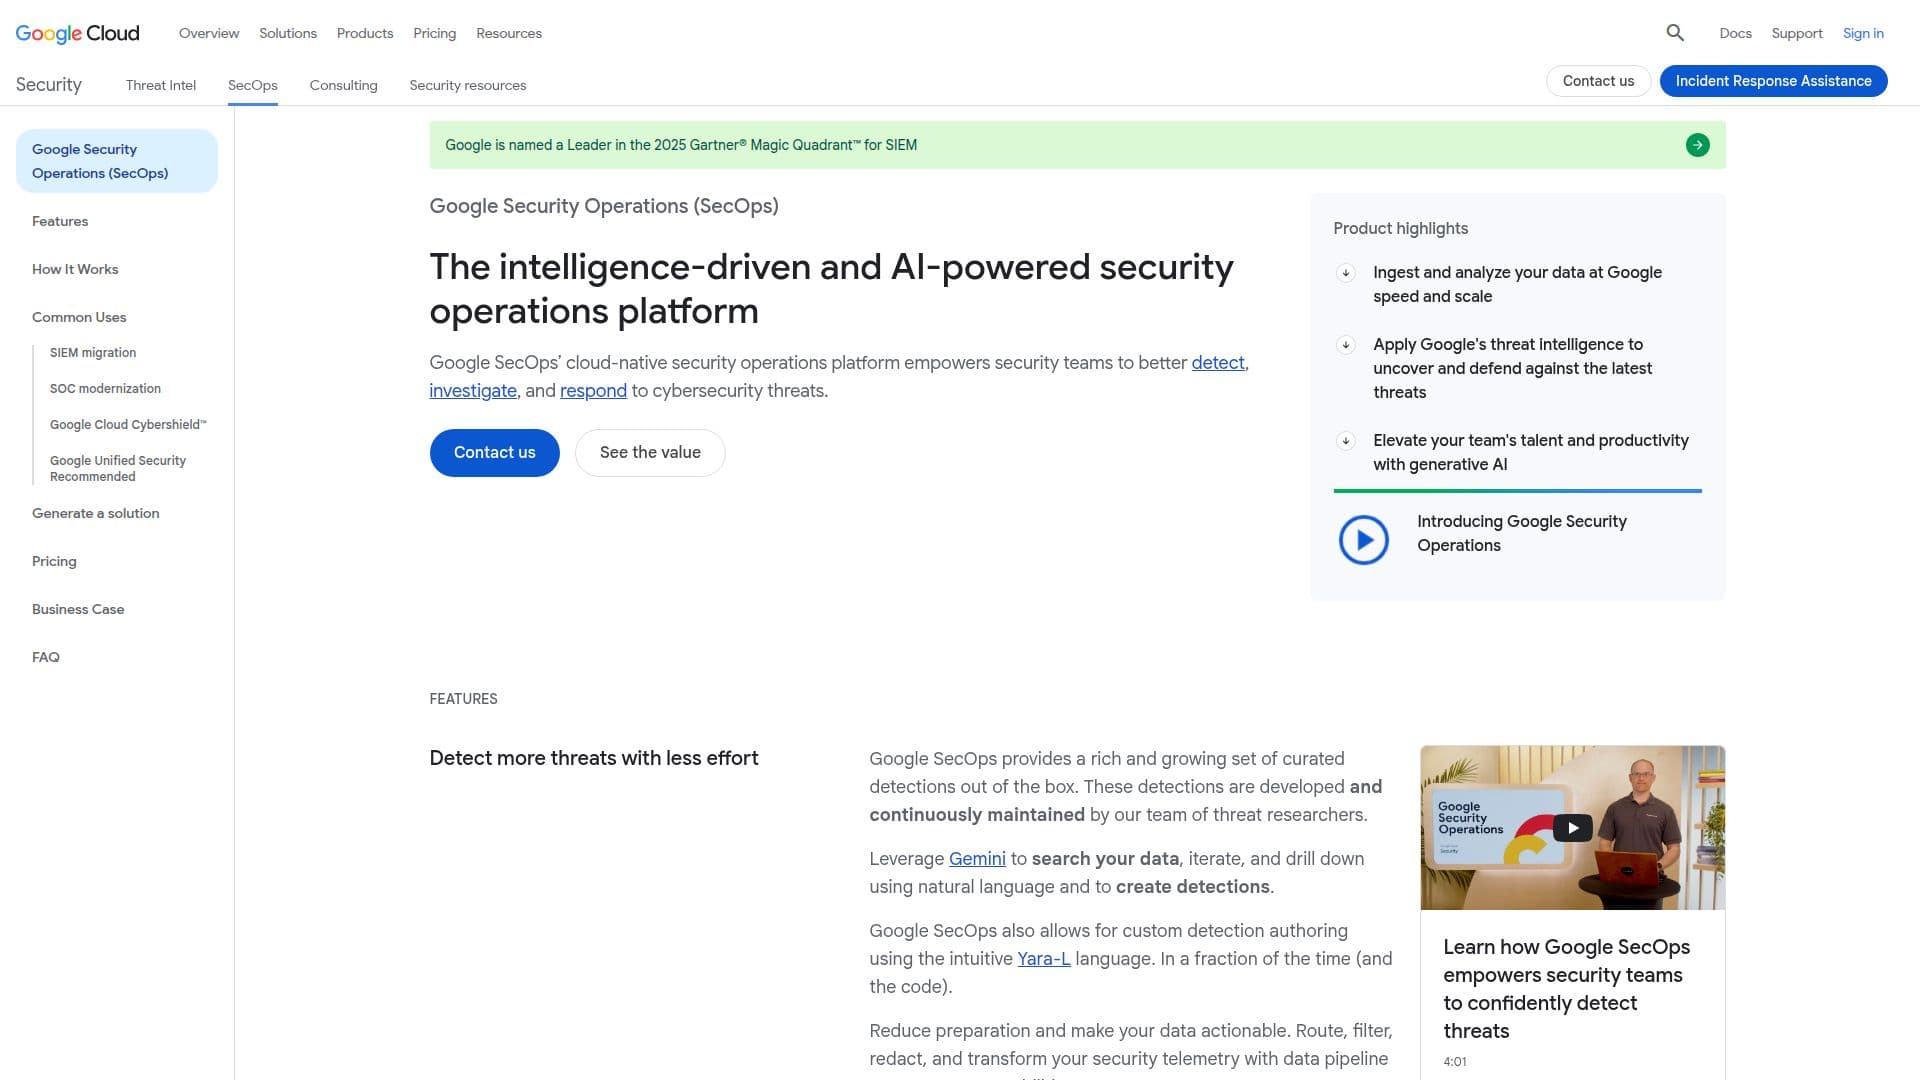
Google Sicherheitsoperationen, zuvor bekannt als Chronicle, ist eine umfassende Sicherheitsplattform, die darauf ausgelegt ist, die Fähigkeiten von Sicherheitsteams zu verbessern. Sie nutzt die Geschwindigkeit, Skalierbarkeit und Intelligenz von Google, um Teams zu ermöglichen, Bedrohungen effektiver zu erkennen, zu untersuchen und darauf zu reagieren. Die Plattform bietet ein einheitliches Erlebnis über Security Information and Event Management (SIEM), Security Orchestration, Automation, and Response (SOAR) und Bedrohungsintelligenz, was eine bessere Erkennung, Untersuchung und Reaktion erleichtert.
Weiterlesen
Die Plattform ermöglicht es Benutzern, Daten mit der Geschwindigkeit und Skalierbarkeit von Google zu erfassen und zu analysieren und dabei die Bedrohungsintelligenz von Google anzuwenden, um die neuesten Bedrohungen aufzudecken und sich zu verteidigen. Sie steigert die Produktivität der Teams mit generativer KI, ermöglicht eine schnellere Bedrohungserkennung mit weniger Aufwand, bietet den richtigen Kontext für Untersuchungen und gewährleistet schnelle und präzise Reaktionen.
Google Sicherheitsoperationen umfasst verschiedene Pakete basierend auf der Datenerfassung, mit einem Jahr Aufbewahrung von Sicherheits-Telemetrie ohne zusätzliche Kosten. Das Standardpaket umfasst grundlegende SIEM- und SOAR-Funktionen und unterstützt bis zu 1.000 Einzelereignis- und 75 Multiereignisregeln. Das Enterprise-Paket erweitert die Unterstützung auf unbegrenzte Umgebungen und umfasst Funktionen zur Analyse des Verhaltens von Benutzern und Entitäten (UEBA).
Das Enterprise Plus-Paket bietet erweiterte Funktionen, einschließlich einer Erkennungsmaschine, die bis zu 3.500 Einzelereignisregeln und 200 Multiereignisregeln unterstützt, sowie vollen Zugriff auf die Google Bedrohungsintelligenz, die Mandiant und VirusTotal umfasst. Dieses Paket bietet auch erweiterte Filter-, Redaktions-, Transformations- und Routingoptionen für das Management von Datenpipelines.
Google Sicherheitsoperationen ist für Sicherheitsteams konzipiert, die ihr Security Operations Center (SOC) modernisieren und ihre Cyber-Abwehrfähigkeiten verbessern möchten. Es ist für Organisationen jeder Größe geeignet und bietet skalierbare Lösungen, um unterschiedlichen Sicherheitsbedürfnissen gerecht zu werden. Die Integration der Plattform mit Google Cloud-Diensten gewährleistet einen nahtlosen Betrieb und eine verbesserte Sicherheitslage.
- KategorieKI-Cybersicherheits-Tools
- PreismodellPaketbasiert
- BereitstellungCloud
- PlattformenWeb
Google Sicherheitsoperationen's Kernfunktionen
Einheitliches SIEM- und SOAR-Erlebnis
Datenaufnahme mit Google-Geschwindigkeit und -Skalierung
Generative KI für verbesserte Produktivität
Anwendung von Bedrohungsintelligenz
12 Monate Aufbewahrung von Sicherheits-Telemetrie
Erweiterte Erkennungsmaschine
Analyse des Verhaltens von Benutzern und Entitäten
Voller Zugriff auf Google Bedrohungsintelligenz
Wie verwendet man Google Sicherheitsoperationen?
Konfigurieren: Datenaufnahme und Bedrohungserkennungsregeln einrichten
Verwenden: Bedrohungen überwachen und Untersuchungen durchführen
Optimieren: Generative KI für verbesserte Produktivität nutzen
Reagieren: Automatisierte Reaktionsmaßnahmen implementieren
Google Sicherheitsoperationen's Anwendungsfälle
- Bedrohungserkennung
- Sicherheitsuntersuchung
- SOC-Modernisierung
- Datenaufnahme
- Bedrohungsintelligenz