Beschreibung
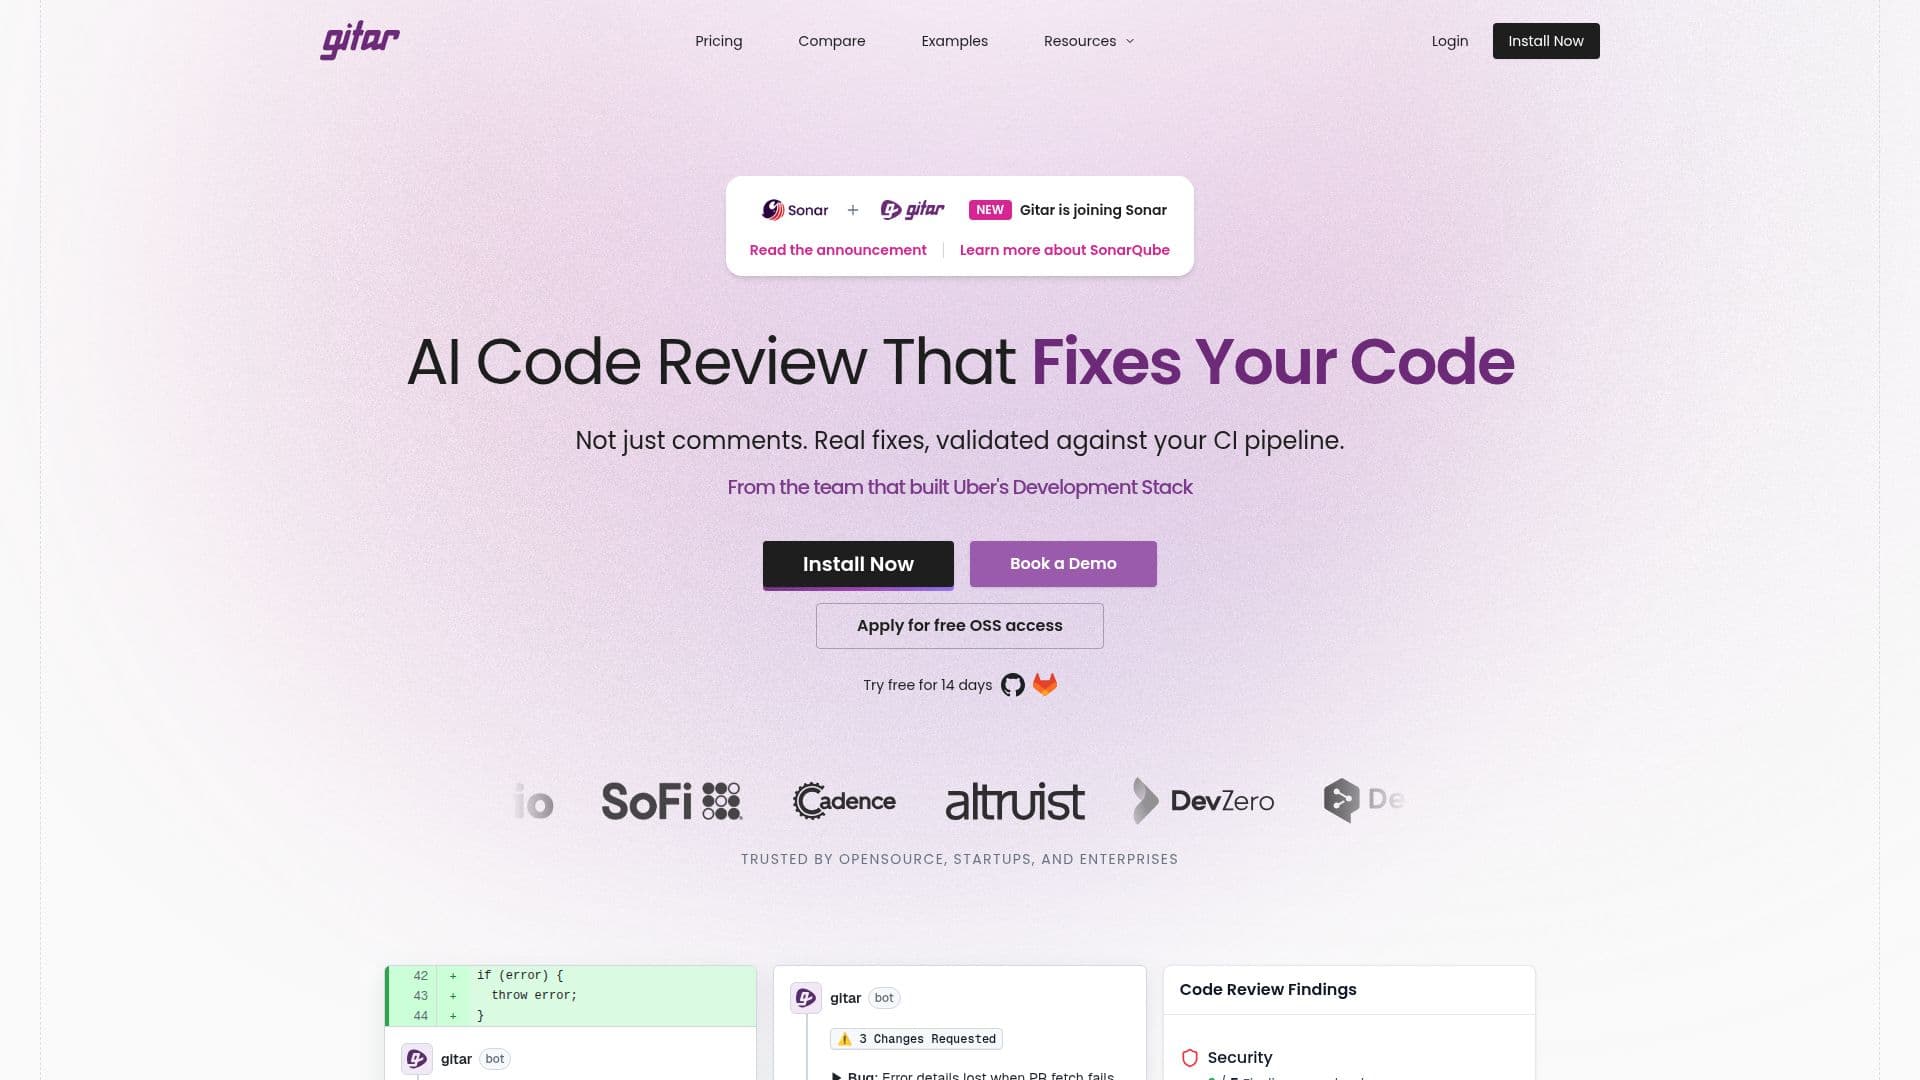
Gitar ist ein Code-Änderungsüberprüfungsagent, der von Sonar, dem Unternehmen hinter SonarQube, entwickelt wurde. Sein Motto lautet "nicht nur überprüfen, sondern versenden": Anstatt nur Kommentare zu einem Pull-Request zu hinterlassen, soll Gitar eine Änderung von geöffnet bis merge-bereit bringen und den Nachweis erbringen, dass sie bestanden hat.
Weiterlesen
Gitar überprüft jeden Pull-Request mit Kontext zur Codebasis und den Teamkonventionen, abgestimmt, um Probleme zu kennzeichnen, die es für echt hält, anstatt einen PR in Kommentaren zu begraben, mit einem konsolidierten Kommentar und Inline-Notizen nur dort, wo sie wichtig sind. Wenn CI fehlschlägt, liest es die Pipeline-Ausgabe, trennt echte Fehler von flüchtigen Tests oder Infrastrukturgeräuschen und ermittelt die Ursachen für das, was schiefgelaufen ist, anstatt einfach ein rohes Protokoll zu hinterlassen. Wenn es ein behebbare Problem findet, generiert es die Korrektur und committet sie in den Branch gemäß den Regeln, die das Team definiert: was Gitar selbst beheben darf, was es eskalieren muss und was einen Merge vollständig blockiert. Es iteriert dann, bis CI erfolgreich ist, und committet nur zu diesem Zeitpunkt. Ein Analyse-Dashboard verfolgt die Zeit bis zum Merge, die Behebungsraten und die Muster von CI-Fehlern im Laufe der Zeit.
Gitar verbindet sich mit GitHub, GitLab, Bitbucket und Azure DevOps für die Quellkontrolle sowie mit CircleCI, Buildkite, Bitrise, Harness, TeamCity und Jenkins für CI, zusätzlich zu Jira, Linear und Slack. Bei der Datenverarbeitung gibt Sonar an, dass Gitar keinen Quellcode speichert, keinen Kunden-Code zum Trainieren von Modellen verwendet und keine Datenaufbewahrungsvereinbarungen mit seinen LLM-Anbietern hat; Benutzer können optional ihren eigenen Anthropic API-Schlüssel mitbringen. Es ist SOC 2 Typ II zertifiziert, ISO 27001 zertifiziert und GDPR geprüft.
Sonar positioniert Gitar als Ergänzung zu SonarQube und nicht als Ersatz: SonarQube führt deterministische, regelbasierte Analysen über mehr als 40 Sprachen zur Codequalität, Sicherheitsanfälligkeiten und technische Schulden durch, während Gitar eine KI-native Überprüfung hinzufügt, die über die Absicht und Logik einer Änderung nachdenkt und funktionale Fehler erkennt, die die statischen Regeln von SonarQube nicht erfassen würden. Gitar wird pro Benutzer bepreist: Core für 20 $ pro Benutzer und Monat und Pro für 40 $ pro Benutzer und Monat, mit Enterprise zu benutzerdefinierten, ergebnisbasierten Preisen, die pro Pull-Request berechnet werden. Eine 14-tägige kostenlose Testversion des Pro-Plans ist verfügbar, ohne dass eine Kreditkarte erforderlich ist.
- KategorieKI-Code-Review & -Testing
- PreismodellFreemium
- BereitstellungCloud
- PlattformenGitHub, GitLab
Gitar's Kernfunktionen
Überprüft Pull-Requests mit Kontext zur Codebasis und Konventionen, abgestimmt auf eine niedrige Fehlalarmrate
Diagnostiziert CI-Fehler und trennt echte Fehler von flüchtigen Tests oder Infrastrukturgeräuschen
Generiert und committet Korrekturen automatisch innerhalb der Regeln, die ein Team definiert
Iteriert an einer Änderung, bis CI erfolgreich ist, und committet dann nur bei einer grünen Pipeline
Ermöglicht es Teams, die Merge-Richtlinie in einfacher Sprache zu schreiben, um zu steuern, was Gitar beheben darf oder eskalieren muss
Bietet Analysen zur Zeit bis zum Merge, Behebungsraten und wiederkehrenden Fehlermustern
Integriert sich mit GitHub, GitLab, Bitbucket, Azure DevOps und wichtigen CI-Anbietern
Hält SOC 2 Typ II, ISO 27001 und GDPR-Zertifizierung mit null Datenaufbewahrung
Wie verwendet man Gitar?
Verbinden Sie Ihr Repository und CI: Verknüpfen Sie GitHub, GitLab, Bitbucket oder Azure DevOps und Ihren CI-Anbieter.
Legen Sie Ihre Merge-Richtlinie fest: Definieren Sie in einfacher Sprache, was Gitar beheben, eskalieren oder blockieren darf.
Lassen Sie es überprüfen: Gitar kommentiert echte Probleme und liest die CI-Ergebnisse zu jedem Pull-Request.
Überprüfen Sie vorgeschlagene Korrekturen: Genehmigen oder passen Sie die Korrekturen an, die Gitar gemäß Ihren Regeln committet.
Mergen Sie bei grün: Gitar iteriert, bis CI erfolgreich ist, bevor die Änderung als bereit markiert wird.
Verfolgen Sie den Trend: Verwenden Sie das Analyse-Dashboard, um die Merge-Zeit und Behebungsraten im Laufe der Zeit zu beobachten.
Gitar's Anwendungsfälle
- Pull-Request-Überprüfung
- CI-Fehler-Triage
- Autonome Fehlerbehebungen
- Agentische Code-Überprüfung im großen Maßstab