Beschreibung
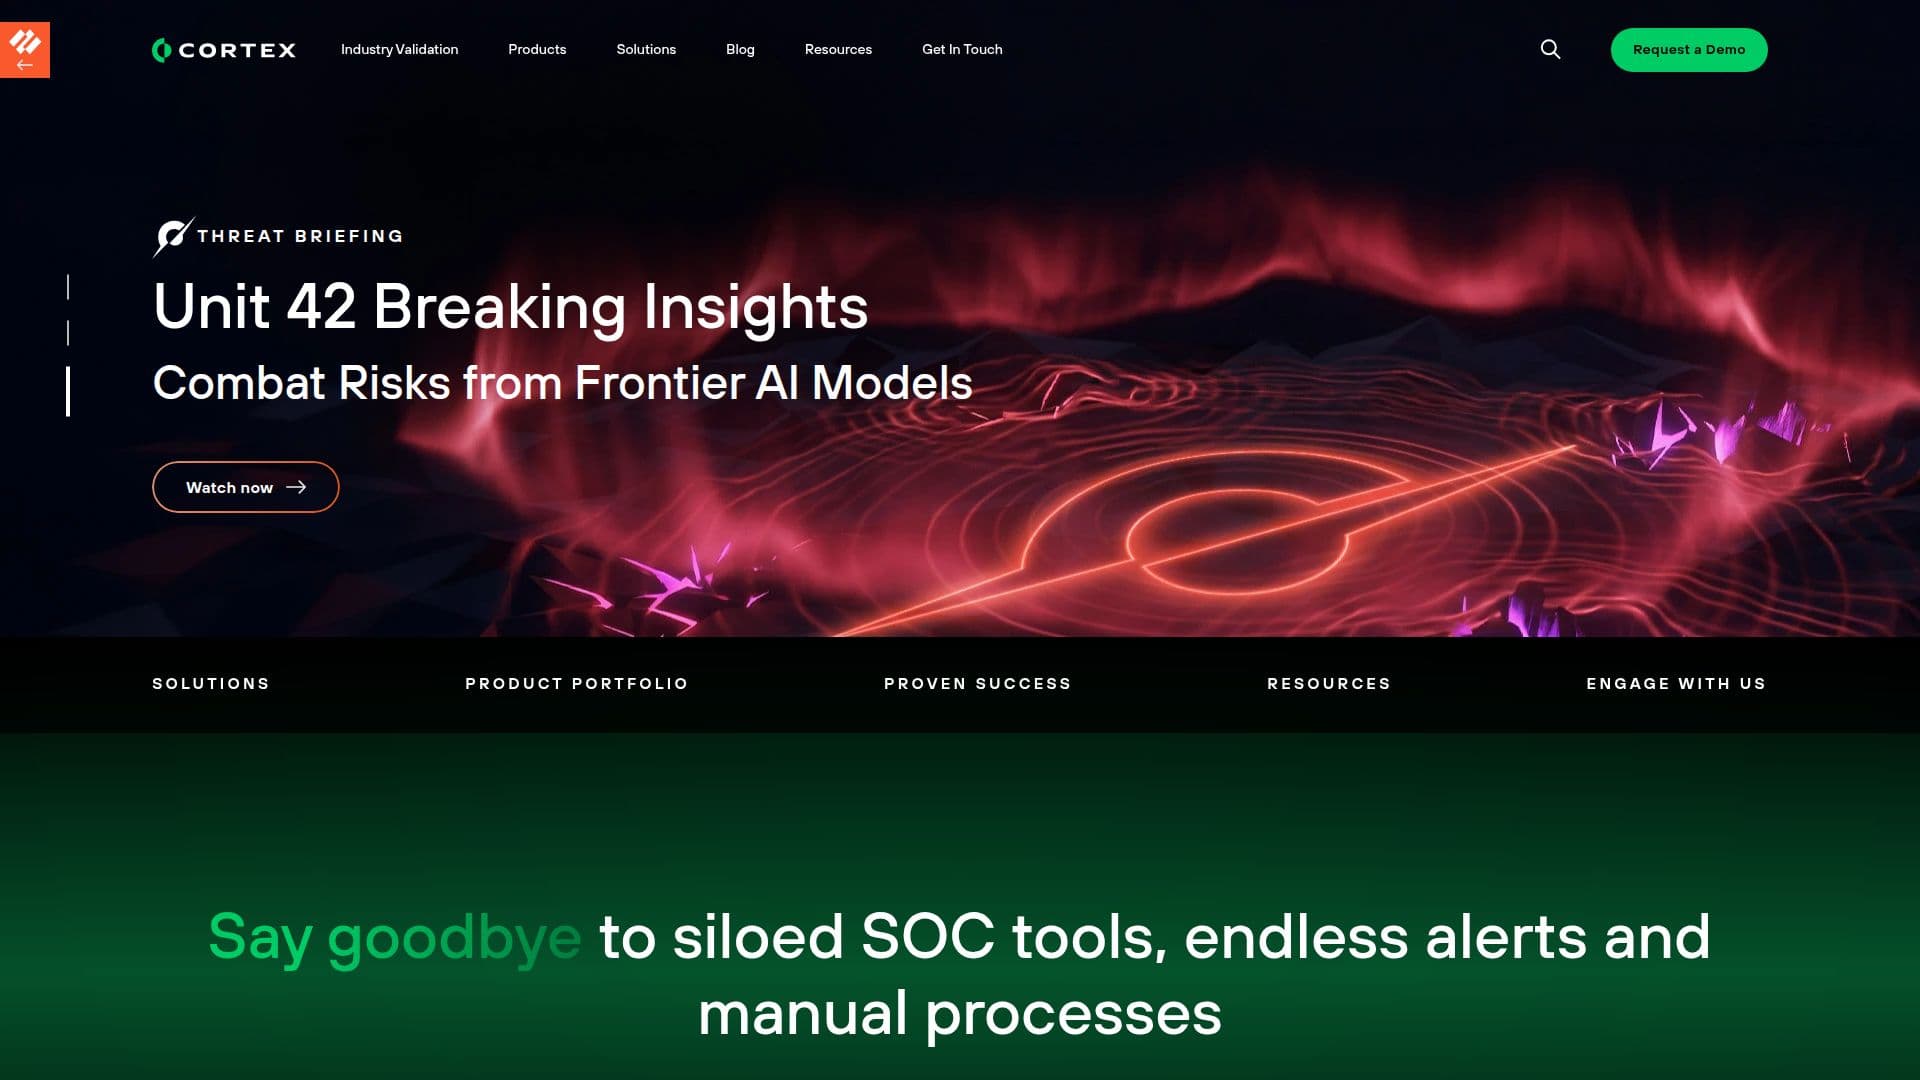
Cortex XSIAM ist eine fortschrittliche Plattform für Sicherheitsanalysen, die entwickelt wurde, um Sicherheitsoperationen zu automatisieren und zu verbessern. Durch den Einsatz von künstlicher Intelligenz zentralisiert sie Daten aus verschiedenen Quellen, verbessert die Bedrohungserkennung und beschleunigt die Reaktion auf Vorfälle innerhalb von Security Operations Centers (SOCs). Diese Plattform wurde entwickelt, um die Herausforderungen isolierter SOC-Tools, endloser Warnmeldungen und manueller Prozesse zu bewältigen und leitet eine neue Ära der Sicherheitsoperationen ein, die durch einheitliche Daten und branchenführende Automatisierung unterstützt wird.
Weiterlesen
Eine der Hauptfunktionen von Cortex XSIAM ist die Fähigkeit, durch das Rauschen von Sicherheitswarnungen hindurchzuschneiden, echte Bedrohungen zu identifizieren und die Reaktionszeiten erheblich zu verkürzen. Mit über 10.000 Erkennungen und mehr als 2.600 Analysemodellen ermöglicht es Organisationen, Bedrohungen in Minuten statt in Stunden zu lösen. Die Plattform ist darauf ausgelegt, Kosten zu sparen, indem sie Tools konsolidiert, Aufgaben automatisiert und die Gesamteffizienz steigert.
Cortex XSIAM integriert verschiedene Funktionen, darunter Security Information and Event Management (SIEM), Security Orchestration, Automation and Response (SOAR), Endpoint Detection and Response (EDR) und mehr, alles auf einer einzigen Plattform. Diese Integration ermöglicht eine umfassende Sicht auf Sicherheitsoperationen, sodass Organisationen Angriffe effektiv verhindern können. Anerkannt von Branchenführern wie Gartner und Forrester, hat sich Cortex XSIAM im MITRE ATT&CK-Framework bewährt und blockiert einige der fortschrittlichsten Bedrohungen in der Cybersicherheitslandschaft.
Die Plattform bietet auch verwaltete Dienste von Unit 42, die 24/7 Bedrohungsjagd und Reaktionsfähigkeiten bei Vorfällen bereitstellen. Dieses Elite-Team von Sicherheitsexperten nutzt die Cortex-Plattform, um Bedrohungen schnell zu erkennen und darauf zu reagieren, sodass Organisationen rund um die Uhr geschützt bleiben. Mit dem Fokus auf Automatisierung und KI-gesteuerten Erkenntnissen befähigt Cortex XSIAM Sicherheitsteams, effizienter zu arbeiten, sodass sie sich auf strategische Initiativen konzentrieren können, anstatt sich mit Routineaufgaben aufzuhalten.
- KategorieKI-Cybersicherheits-Tools
- PreismodellAbonnement
- BereitstellungCloud
- PlattformenWeb
Cortex XSIAM's Kernfunktionen
KI-gesteuerte Bedrohungserkennung
Automatisierte Reaktion auf Vorfälle
Einheitliches Sicherheitsdatenmanagement
Über 10.000 Erkennungen
Über 2.600 Analysemodelle
24/7 verwaltete Bedrohungsjagd
Integrierte SIEM- und SOAR-Funktionen
Echtzeit-Bedrohungssichtbarkeit
Wie verwendet man Cortex XSIAM?
Datenquellen integrieren: Verschiedene Sicherheitswerkzeuge und Datenquellen mit Cortex XSIAM verbinden.
Warnungen konfigurieren: Parameter für Warnungen festlegen, um Rauschen herauszufiltern und sich auf echte Bedrohungen zu konzentrieren.
KI-Modelle nutzen: Analysemodelle anwenden, um Bedrohungen zu erkennen und zu priorisieren.
Reaktionen automatisieren: Automatisierte Workflows für die Reaktion auf Vorfälle implementieren.
Dashboards überwachen: Das einheitliche Dashboard für Echtzeitsichtbarkeit in Sicherheitsereignisse nutzen.
Verwaltete Dienste einbeziehen: Unit 42 für Experten in der Bedrohungsjagd und Reaktion auf Vorfälle nutzen.
Einblicke überprüfen: Bedrohungsintelligenzberichte analysieren, um kontinuierliche Verbesserungen zu erzielen.
Einstellungen optimieren: Konfigurationen regelmäßig basierend auf sich entwickelnden Bedrohungen aktualisieren.
Cortex XSIAM's Anwendungsfälle
- Bedrohungserkennung
- Reaktion auf Vorfälle
- Datenzentralisierung
- Kostenreduzierung
- 24/7 Überwachung