الوصف
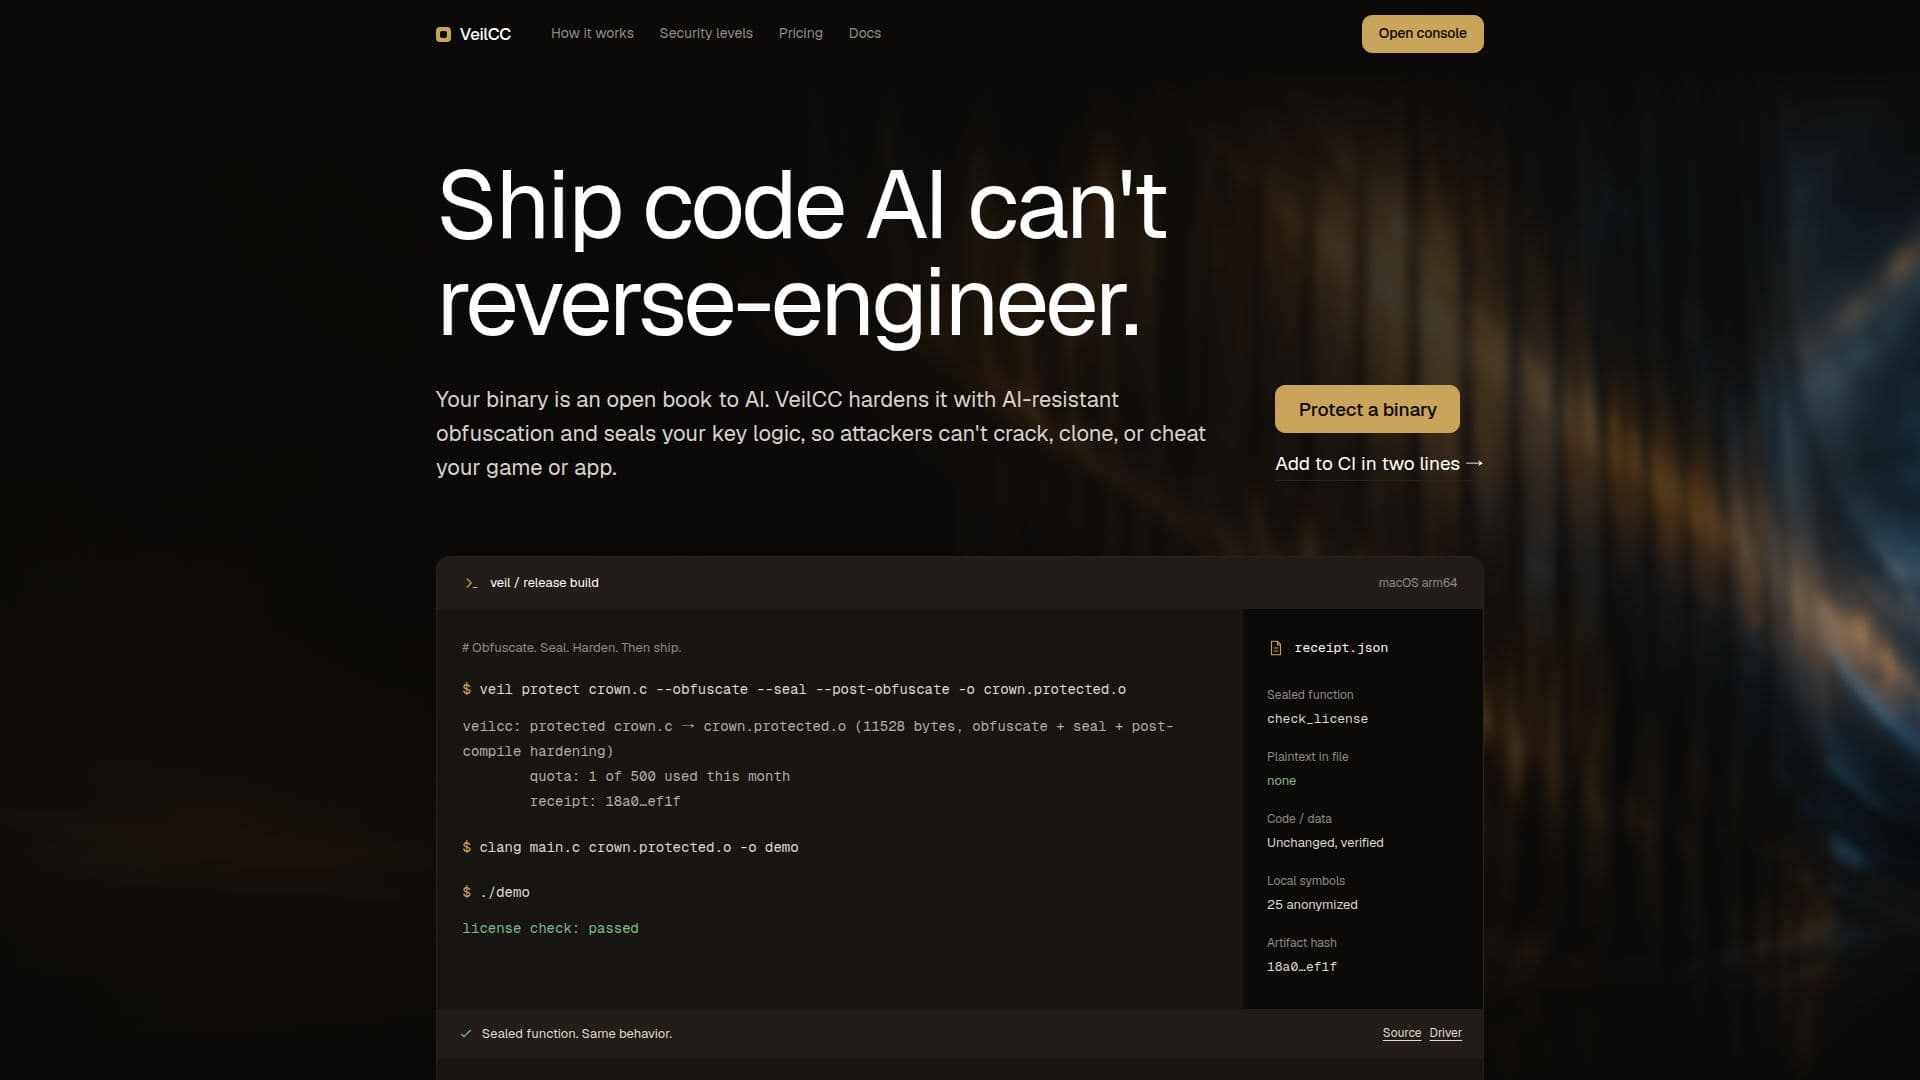
تقدم VeilCC حماية متقدمة للبرمجيات مصممة لمواجهة الهندسة العكسية المدفوعة بالذكاء الاصطناعي وطرق الهجوم التقليدية. تتناول المنصة ضعف الملفات الثنائية، التي يمكن تحليلها بسهولة بواسطة وكلاء الذكاء الاصطناعي لكشف المنطق الحرج مثل فحوصات الترخيص، وروتين اكتشاف الغش، أو نماذج التسعير. تستخدم VeilCC نهجًا متعدد الطبقات، يجمع بين التشويش وإغلاق المنطق لتقوية التطبيقات والألعاب.
قراءة المزيد
تكمن جوهر حماية VeilCC في آلية الإغلاق الخاصة بها. بدلاً من إعادة ترتيب الكود فقط، يقوم الإغلاق بإزالة الوظائف المحددة «الجوهرة التاجية» من الملف الثنائي المرسل، وتخزينها كبيانات مشفرة. يتم فك تشفير هذه الوظائف وتنفيذها في نص واضح لجزء من الثانية في اللحظة الدقيقة التي يتم استدعاؤها، ثم يتم مسحها على الفور من الذاكرة. هذا يجعل التحليل الثابت، والتشغيل في بيئة معزولة، وتفريغ البيانات غير فعالة، حيث أن المنطق الحرج ببساطة غير موجود في الملف أثناء الراحة.
يمكن للمستخدمين دمج VeilCC في خطوط بناءهم أو استخدام وحدة التحكم بالسحب والإفلات. تتضمن العملية تحديد وظائف معينة للحماية، والتي يمكن القيام بها في الكود المصدر أو عن طريق تسمية الرموز في وقت البناء. تدعم VeilCC مستويات حماية متنوعة، بما في ذلك التشويش على مستوى الوحدة وإغلاق الوظائف المحددة. من أجل تعزيز الأمان، يمكن استخدام مفاتيح مرتبطة بالجهاز، مما يضمن أن الملف الثنائي المنسوخ لا يمكنه فك تشفير وظائفه المغلقة على جهاز آخر، مما يمنع فعليًا إعادة التوزيع والخوادم المقلدة.
تم تصميم VeilCC ليكون غير مرتبط بلغة معينة، حيث يعمل مع أي شيء يتم تجميعه من خلال LLVM، بما في ذلك C وC++ وRust وSwift على macOS وLinux وWindows. يقدم مستوى مجاني لتجربة التشويش والإغلاق على الملفات الثنائية الشخصية، مع خطط مدفوعة توفر مزيدًا من البناء المحمي، وبذور متحركة، وميزات متقدمة مثل واجهة برمجة التطبيقات للحماية المستضافة وإجراءات GitHub. تشمل الحلول المؤسسية مفاتيح إغلاق مرتبطة بالجهاز، وواجهة برمجة التطبيقات للحماية المحلية، وواجهات برمجة التطبيقات للتراخيص/التفعيل، مما يلبي احتياجات صناعات مثل التكنولوجيا المالية، والبرامج الثابتة، والألعاب. تؤكد VeilCC على الأمان القابل للقياس، حيث تقدم إيصال بناء يوضح طبقات الحماية المطبقة وهاش الأثر.
- الفئةأدوات الأمن السيبراني بالذكاء الاصطناعي
- نموذج التسعيرمجاني مع ميزات مدفوعة
- النشرسحابي، محلي
- المنصاتmacOS, Linux, Windows
الميزات الأساسية لـ VeilCC
تشويش مقاوم للذكاء الاصطناعي: يضلل مفككات الشيفرة بالذكاء الاصطناعي باستخدام حسابات مختلطة منطقية وطرود خادعة.
إغلاق المنطق: يزيل الوظائف الحاسمة من الملف الثنائي، ويشحنها كبيانات مشفرة.
فك التشفير والتنظيف في وقت التشغيل: يتم فك تشفير الوظائف فقط عند الاستدعاء إلى صفحات W^X، ثم يتم تنظيفها على الفور.
مفاتيح مرتبطة بالجهاز: تربط مفاتيح فك التشفير بملاذ آمن للجهاز/TPM، مما يمنع تشغيل الملفات الثنائية المنسوخة.
بذور متحركة: تولد بذور حماية جديدة لكل بناء، مما يزيد من صعوبة الهجوم.
إيصال البناء: يوفر سجلًا قابلًا للتحقق من الوظائف المغلقة، وطبقات الحماية، وهاش الأثر.
تكامل CLI: يحمي أي كائن بأمر واحد، متكاملًا في خطوات الربط الحالية.
تكامل خط الأنابيب: يضيف سطرين إلى خطوط البناء لحماية جانب الخادم مع بذور جديدة.
وحدة تحكم بالسحب والإفلات: تتيح للمستخدمين مسح وحماية الملفات الثنائية دون تثبيت.
غير مرتبط بلغة معينة: يعمل مع أي لغة يتم تجميعها من خلال LLVM (C وC++ وRust وSwift تم التحقق منها).
تقوية ما بعد التجميع: يزيل بيانات التصحيح ويعشو الأسماء الخاصة لإزالة تلميحات التحليل.
فحوصات مضادة للتصحيح: يدمج فحوصات وجود المصحح في المفتاح، مما يتسبب في أن يكون فك التشفير غير صالح إذا تم تتبعه.
مستويات حماية قابلة للتكوين: يكدس التشويش والإغلاق، مع مفاتيح مضمنة أو مرتبطة بالجهاز.
رفض المسار الساخن: يمنع تلقائيًا إغلاق الوظائف الحرجة للأداء للحفاظ على ميزانية الإطار.
نشر محلي: خيار مؤسسي لتشغيل واجهة برمجة التطبيقات للحماية داخل شبكة خاصة.
كيفية استخدام VeilCC؟
البناء كالمعتاد: قم بتجميع تطبيقك أو لعبتك كما تفعل عادةً.
تحديد الوظائف الجوهرة التاجية: حدد الوظائف الحاسمة (مثل فحوصات الترخيص، مكافحة الغش) وحددها للحماية في المصدر أو من خلال قائمة الرموز.
تعيين مستوى الحماية: اختر بين التشويش على مستوى الوحدة، أو إغلاق الوظائف، أو كليهما، واختر بين المفاتيح المضمنة أو المفاتيح المرتبطة بالجهاز.
دمج VeilCC: استخدم وحدة التحكم بالسحب والإفلات، أو CLI، أو أضف سطرين إلى خط أنابيب CI/CD الخاص بك.
توليد بناء محمي: تعالج VeilCC كائناتك المجمعة على جانب الخادم، وتعيد ملفًا ثنائيًا مقوى.
شحن الكود المحمي: نشر تطبيقك مع تشويش مقاوم للذكاء الاصطناعي ومنطق مغلق.
حالات استخدام VeilCC
- حماية فحوصات الترخيص
- تقوية أنظمة مكافحة الغش
- تأمين النوى الملكية
- إدارة الحقوق الرقمية (DRM)
- منع استنساخ البرمجيات
- حماية نماذج التسعير
- أمان البرامج الثابتة
- أمان تطبيقات التكنولوجيا المالية
- آليات التحقق