الوصف
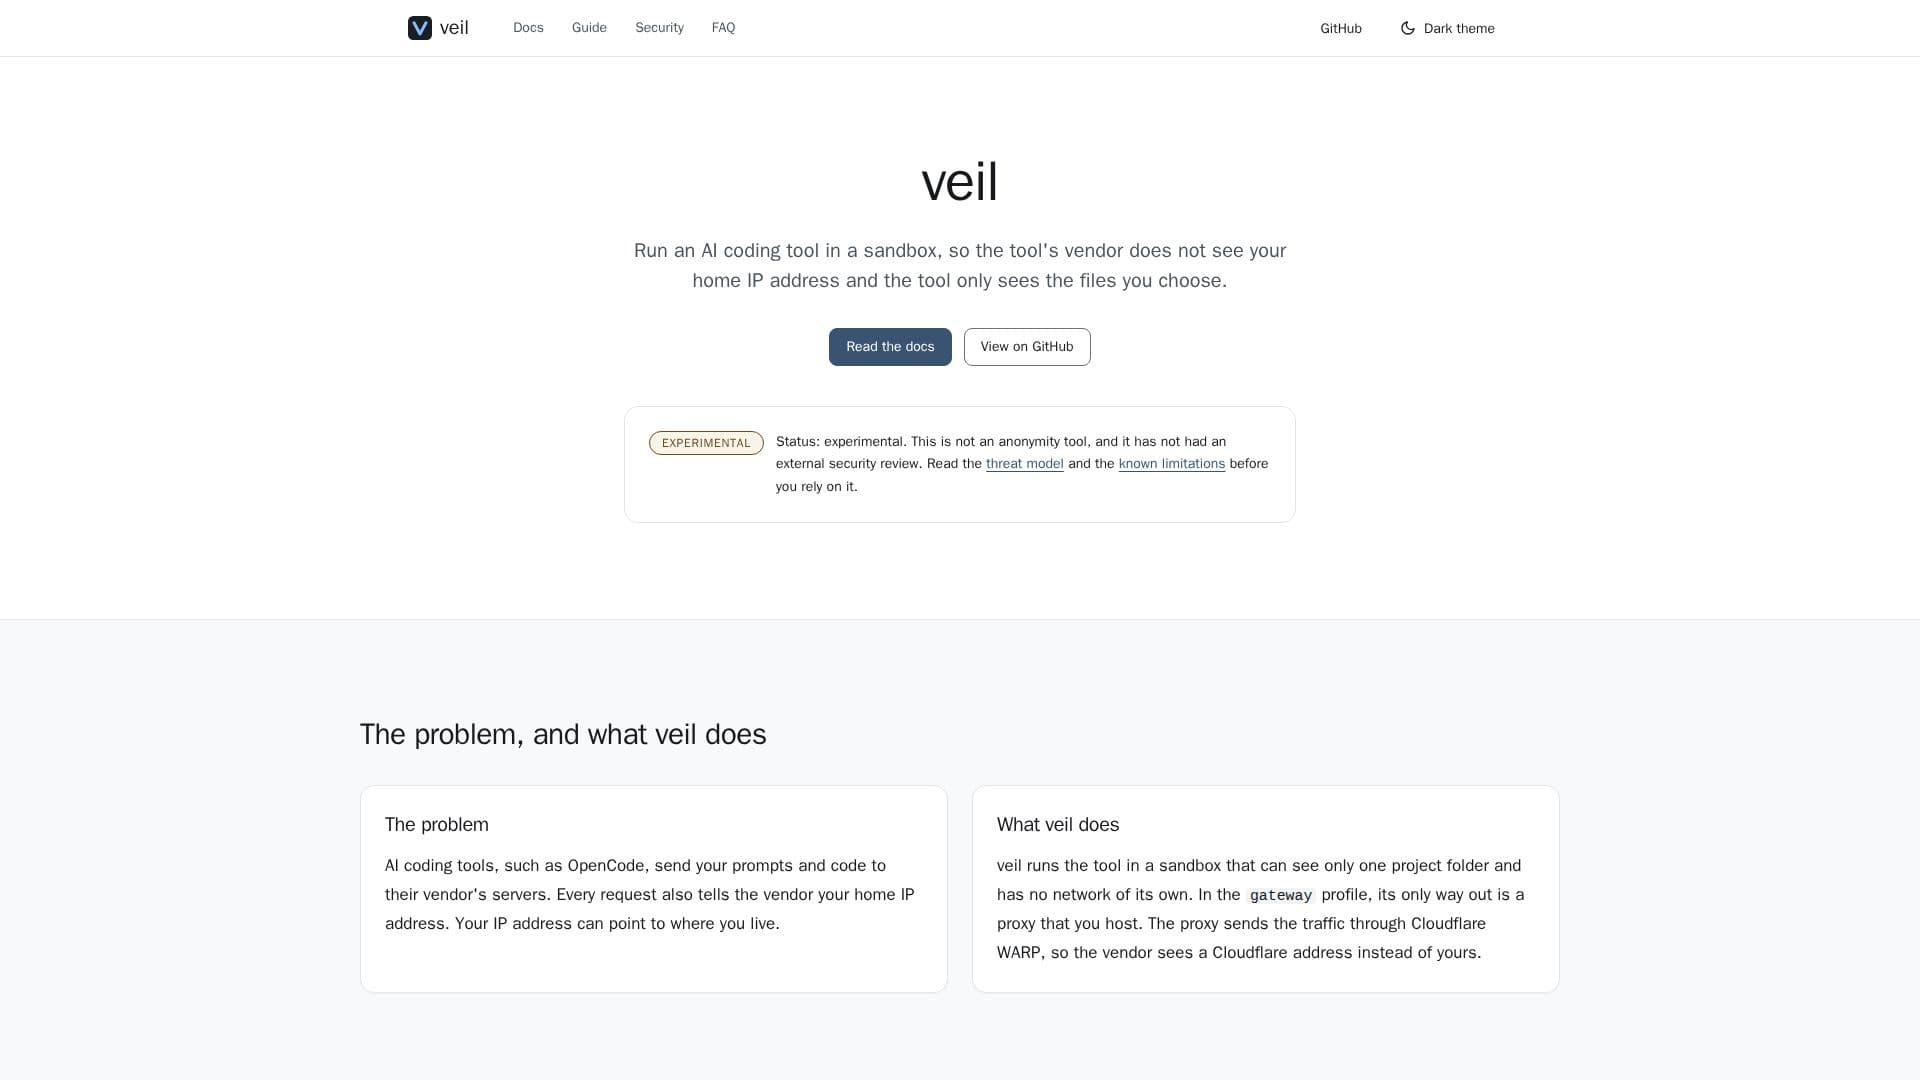
veil هي أداة خصوصية تجريبية تعالج القلق من أدوات البرمجة بالذكاء الاصطناعي التي تكشف عن عناوين IP المنزلية للمستخدمين للبائعين. عند استخدامك لأدوات البرمجة بالذكاء الاصطناعي مثل OpenCode، يتم إرسال مطالباتك وكودك إلى خوادم البائع، وعادةً ما تتضمن كل طلب عنوان IP المنزلي الخاص بك، مما يمكن أن يكشف عن موقعك. يقوم veil بتخفيف ذلك من خلال تشغيل واجهة سطر الأوامر لأداة البرمجة بالذكاء الاصطناعي داخل صندوق أمان.
قراءة المزيد
تم تكوين بيئة الصندوق لرؤية مجلد مشروع واحد محدد فقط وتعمل بدون شبكة خاصة بها. بالنسبة لحركة المرور الصادرة، يستخدم veil ملف تعريف بوابة حيث يكون مسار الخروج الوحيد من خلال وكيل مستضاف من قبل المستخدم. يقوم هذا الوكيل بعد ذلك بتوجيه الحركة عبر Cloudflare WARP، مما يضمن أن بائع أداة الذكاء الاصطناعي يرى عنوان IP من Cloudflare بدلاً من عنوانك الشخصي. تم تصميم هذه الآلية لمنع كشف عنوان IP المنزلي الخاص بك أثناء التفاعلات مع أدوات البرمجة بالذكاء الاصطناعي.
تشمل المكونات الرئيسية لعملية veil صندوق أمان لأداة الذكاء الاصطناعي، والذي يستخدم على نظام Linux bubblewrap لفصل المساحات الاسمية وتنظيف البيئة. يقوم بتركيب مساحة عمل محددة في وضع القراءة والكتابة عند `/workspace` ويوفر دليل `HOME` فارغ أو مخصص. بالإضافة إلى ذلك، يتميز veil ببوابة قائمة مسموح بها عبر WARP، تم تنفيذها كحزمة Docker Compose على شبكتك المحلية. هذه البوابة تسمح فقط للمجالات التي تسردها وتوجه حركتها عبر نفق Cloudflare WARP، مع حدوث حل DNS داخل النفق.
ميزة الأمان الحرجة في veil هي تصميمه "يفشل مغلقًا": إذا كانت البوابة غير متاحة، سيرفض veil بدء أداة البرمجة بالذكاء الاصطناعي، مما يمنع أي تراجع إلى اتصال مباشر غير موكّل. هذا يضمن عدم كشف عنوان IP الخاص بك عن غير قصد. تم تصميم veil لتغليف أي واجهة سطر أوامر تحترم `HTTPS_PROXY`، حيث كانت OpenCode هي الأداة الأولى التي تم اختبارها من البداية إلى النهاية. حاليًا، يتم دعم veil على نظام Linux، مع خطط لتنفيذ على macOS باستخدام خلفية Seatbelt، بينما لم يتم دعم Windows بعد.
- الفئةأدوات الخصوصية بالذكاء الاصطناعي
- نموذج التسعيرمفتوح المصدر
- النشرمستضاف ذاتيًا
- المنصاتلينكس
الميزات الأساسية لـ veil
إخفاء عنوان IP: يخفي عنوان IP المنزلي الخاص بك عن بائعي أدوات البرمجة بالذكاء الاصطناعي.
بيئة معزولة: تعمل واجهات سطر الأوامر لأدوات البرمجة بالذكاء الاصطناعي في صندوق معزول.
وصول محدود للملفات: أدوات الذكاء الاصطناعي تصل فقط إلى مجلدات المشاريع المختارة بشكل صريح.
تكامل Cloudflare WARP: توجيه الحركة عبر Cloudflare لإخفاء الهوية.
بوابة قائمة مسموح بها: تتحكم في المجالات المسموح بها لحركة المرور الصادرة.
آلية الفشل المغلق: تمنع بدء الأداة إذا كانت البوابة مفقودة.
تغليف CLI: متوافق مع أي واجهة سطر أوامر تحترم HTTPS_PROXY.
دعم Linux: يستخدم bubblewrap ومساحات المستخدم غير المميزة.
مساحة عمل مخصصة: يركب مساحة عمل قابلة للقراءة والكتابة عند /workspace.
بيئة نظيفة: يوفر دليل HOME فارغ أو مخصص للصندوق.
حل DNS داخل النفق: يضمن أن استعلامات DNS أيضًا مخفية.
حالة تجريبية: محددة بوضوح كأداة تجريبية مع قيود معروفة.
كيفية استخدام veil؟
تثبيت veil: قم ببناء veil من المصدر باستخدام Go وتحقق من نظامك باستخدام `veil doctor`.
إعداد البوابة: ابدأ حزمة Docker على شبكتك المحلية واختبر قائمة المجالات المسموح بها.
تشغيل أداة ذكاء اصطناعي: قم بتغليف OpenCode أو أي واجهة سطر أوامر متوافقة مع HTTPS_PROXY باستخدام `veil run ... -- <tool>`.
حالات استخدام veil
- حماية خصوصية المطورين
- برمجة ذكاء اصطناعي آمنة
- الوصول إلى الشبكة بشكل منظم
- استخدام أدوات الذكاء الاصطناعي بشكل مخفي
- إعدادات خصوصية تجريبية