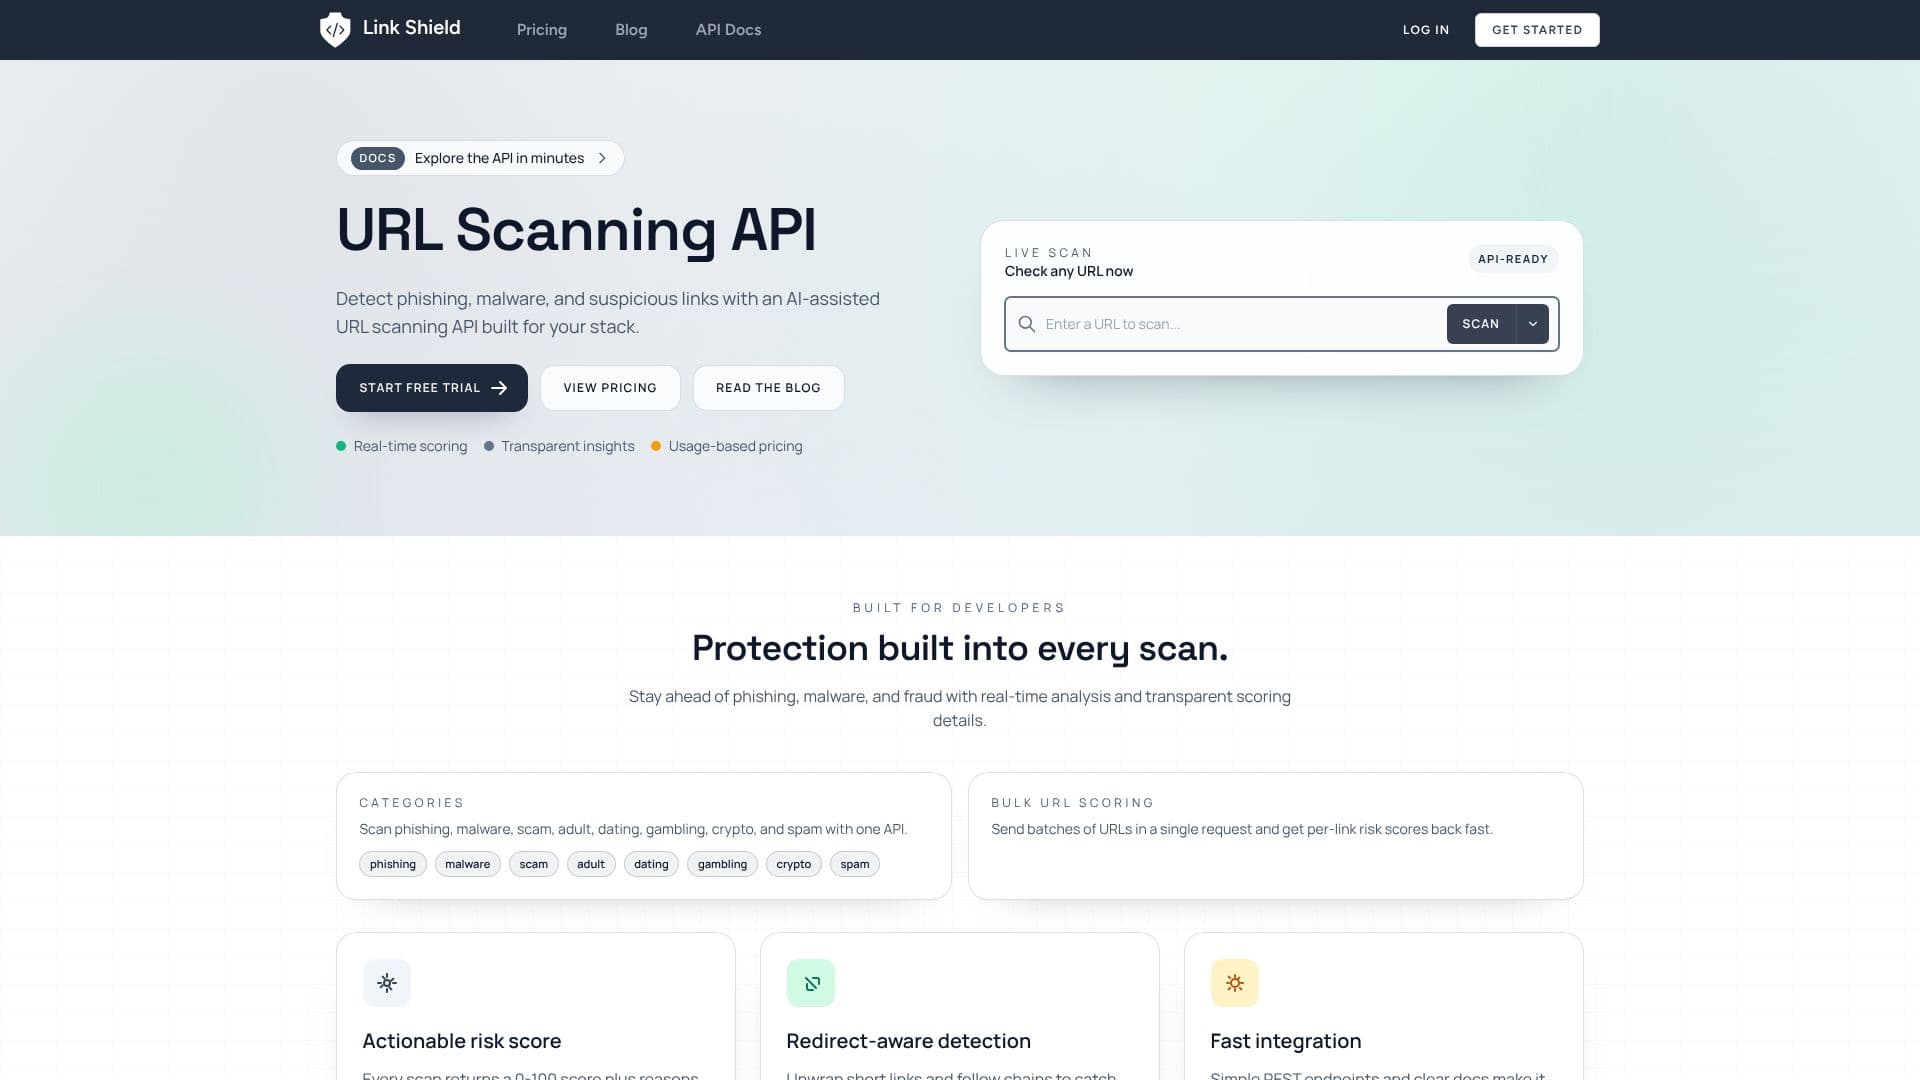
الوصف
يوفر Link Shield واجهة برمجة تطبيقات قوية لفحص عناوين URL بمساعدة الذكاء الاصطناعي مصممة لمساعدة المطورين على اكتشاف التهديدات عبر الإنترنت والتخفيف من حدتها. تقوم واجهة برمجة التطبيقات بفحص عناوين URL في الوقت الفعلي، وتحديد محاولات التصيد الاحتيالي ونقاط توزيع البرامج الضارة وعمليات الاحتيال والمحتوى الضار الآخر. إنها توفر رؤى شفافة حول المخاطر المرتبطة بكل عنوان URL، وتقدم درجة من 0 إلى 100 مع أسباب مفصلة.
قراءة المزيد
تم تصميم Link Shield للمطورين، ويتكامل بسلاسة مع المكدسات الحالية من خلال نقاط نهاية REST بسيطة ووثائق واضحة. يتيح ذلك التنفيذ السريع لآليات الحماية داخل التطبيقات حيث قد يقوم المستخدمون بإرسال أو مشاركة الروابط. تتجاوز الخدمة عمليات البحث البسيطة في القوائم السوداء من خلال تقييم أنماط عناوين URL، وتحليل سلوك إعادة التوجيه، وفك تشفير الروابط المختصرة للكشف عن وجهاتها الحقيقية. هذا الكشف الواعي بإعادة التوجيه أمر بالغ الأهمية لالتقاط التهديدات المخفية التي قد تتجاوز تدابير الأمان بخلاف ذلك.
تدعم واجهة برمجة التطبيقات الفحص لمجموعة واسعة من الفئات الضارة، بما في ذلك التصيد الاحتيالي والبرامج الضارة وعمليات الاحتيال والمحتوى للبالغين والمواعدة والقمار والمخاطر المتعلقة بالعملات المشفرة والبريد العشوائي. يضمن هذا النهج الشامل أن تتمكن التطبيقات من الحفاظ على بيئة أكثر أمانًا لمستخدميها. يتضمن ناتج كل فحص درجة مخاطر قابلة للتنفيذ وأسبابًا محددة، مما يمكّن الفرق من اتخاذ قرارات مستنيرة بشأن ما إذا كان سيتم حظر رابط أو تحذير المستخدمين منه أو السماح به.
يعد Link Shield مثاليًا للتطبيقات التي يكون فيها المحتوى الذي ينشئه المستخدمون أو الروابط المشتركة ميزة شائعة. يشمل ذلك المنصات الاجتماعية وتطبيقات المراسلة وأنظمة إدارة المحتوى وأي خدمة تكون فيها سلامة الروابط المشتركة أمرًا بالغ الأهمية. من خلال تحديد الروابط الخطرة والإبلاغ عنها بشكل استباقي، يمكن للشركات حماية مستخدميها من الاحتيال وسرقة البيانات والتعرض للمحتوى الضار، وبالتالي تعزيز الثقة وتجربة المستخدم.
تعمل الخدمة بنموذج تسعير قائم على الاستخدام، مما يجعلها قابلة للتطوير وفعالة من حيث التكلفة للشركات بجميع أحجامها. تتوفر فترة تجريبية مجانية، مما يسمح للمستخدمين المحتملين باستكشاف إمكانيات واجهة برمجة التطبيقات قبل الالتزام. تكمن القيمة الأساسية في تزويد المطورين بحل ذكي وسهل التكامل لكشف تهديدات عناوين URL في الوقت الفعلي، وحماية منصاتهم ومستخدميهم.
- الفئةأدوات الأمن السيبراني بالذكاء الاصطناعي
- نموذج التسعيرقائم على الاستخدام
- النشرسحابي
- المنصاتالويب
الميزات الأساسية لـ واجهة برمجة تطبيقات كشف تهديدات عناوين URL
فحص عناوين URL في الوقت الفعلي
كشف التهديدات بمساعدة الذكاء الاصطناعي
كشف التصيد الاحتيالي
كشف البرامج الضارة
كشف عمليات الاحتيال
فحص واعي بإعادة التوجيه
درجة مخاطر قابلة للتنفيذ (0-100)
أسباب واضحة للدرجات
تقييم عناوين URL المجمعة
دعم فئات البالغين والمواعدة والقمار والعملات المشفرة والبريد العشوائي
نقاط نهاية REST بسيطة
وثائق واجهة برمجة تطبيقات واضحة
تسعير قائم على الاستخدام
كيفية استخدام واجهة برمجة تطبيقات كشف تهديدات عناوين URL؟
استكشف واجهة برمجة التطبيقات: راجع الوثائق لفهم القدرات.
ابدأ التجربة المجانية: سجل للاختبار أداء واجهة برمجة التطبيقات.
دمج واجهة برمجة التطبيقات: استخدم نقاط نهاية REST البسيطة لإضافة Link Shield إلى مكدسك.
فحص عناوين URL: أرسل عناوين URL لتحليل التهديدات في الوقت الفعلي.
تطبيق الدرجات: استخدم درجات المخاطر والأسباب لحظر المستخدمين أو تحذيرهم.
مراقبة الاستخدام: تتبع استدعاءات واجهة برمجة التطبيقات وإدارة التكاليف باستخدام التسعير القائم على الاستخدام.
حالات استخدام واجهة برمجة تطبيقات كشف تهديدات عناوين URL
- كشف التصيد الاحتيالي
- الحماية من البرامج الضارة
- التخفيف من عمليات الاحتيال
- الإشراف على المحتوى
- الأمان في الوقت الفعلي
- تحليل الروابط المختصرة
- تقييم المخاطر
- تصفية البريد العشوائي