الوصف
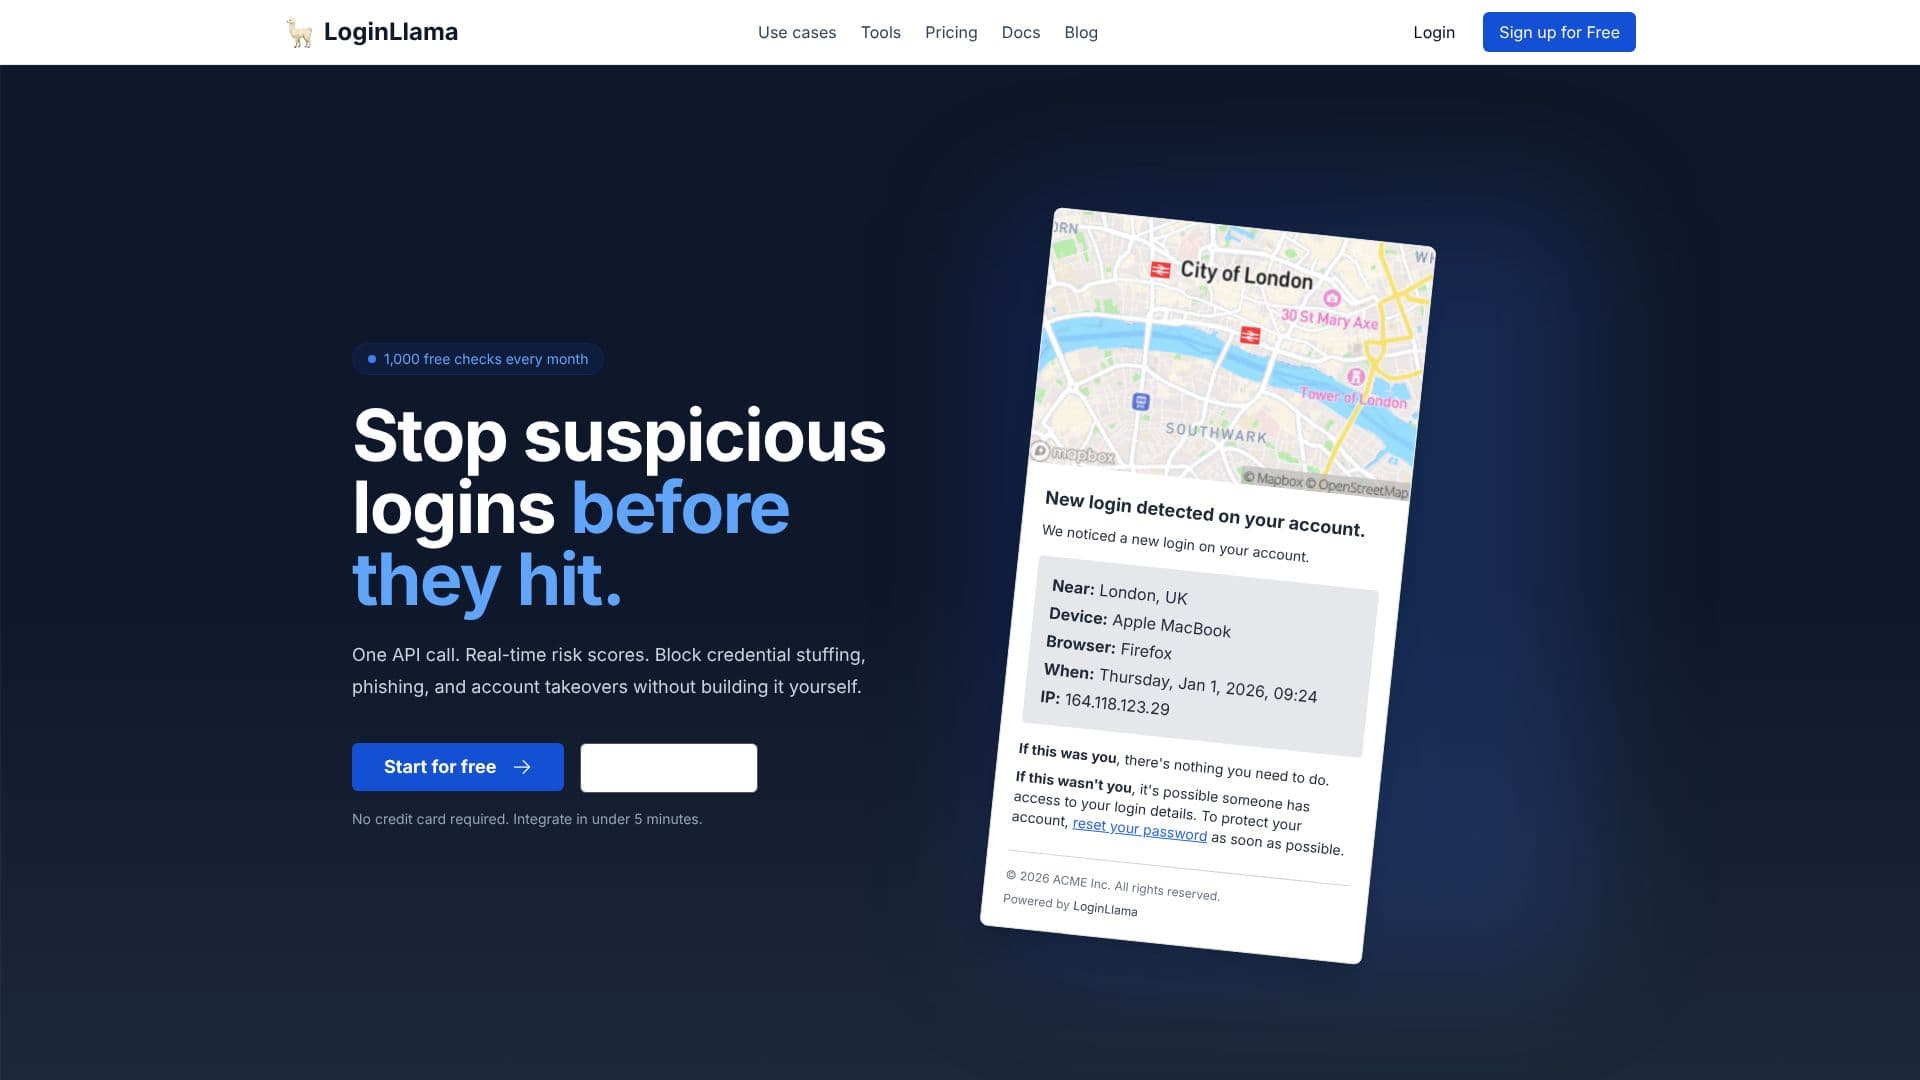
يقدم LoginLlama حلاً مدعومًا بالذكاء الاصطناعي مصممًا لتعزيز أمان تسجيل الدخول ومنع الاستيلاء على الحسابات (ATO) والتهديدات السيبرانية ذات الصلة بشكل استباقي. يركز الخدمة على تقديم درجات مخاطر في الوقت الفعلي لكل محاولة تسجيل دخول، مما يمكّن الشركات من حظر الأنشطة المشبوهة قبل أن تؤثر على المستخدمين أو الأنظمة. يتم تحقيق ذلك من خلال استدعاء API واحد، والذي يحلل عوامل مختلفة مثل الجهاز والموقع وإشارات التهديد المعروفة.
قراءة المزيد
تتمحور الوظيفة الأساسية حول واجهة برمجة تطبيقات تُرجع درجة مخاطر لكل تسجيل دخول، مصحوبة برموز توضيحية توضح سبب الدرجة. يتيح ذلك للمطورين تنفيذ إجراءات مخصصة، مثل حظر تسجيل الدخول، أو طلب المصادقة متعددة العوامل، أو السماح به بناءً على عتبة محددة مسبقًا. تم تصميم النظام ليكون عالي الأداء، مع أوقات استجابة أقل من 500 مللي ثانية ووقت تشغيل API بنسبة 99.9%، مما يضمن تجربة مستخدم سلسة دون تأخير ملحوظ.
تم تصميم LoginLlama للمطورين، حيث يوفر SDKs أصلية للغات شائعة مثل Node.js و Python و PHP. تعمل هذه الـ SDKs كوسيط جاهز للاستخدام، مما يبسط التكامل عن طريق اكتشاف عناوين IP وعوامل المستخدم تلقائيًا. تؤكد الخدمة على سهولة الاستخدام، ولا تتطلب أي خبرة في التعلم الآلي من فريق التطوير. تتكامل مع أي نظام مصادقة أو إطار عمل، مما يسمح بإعداد سريع في أقل من خمس دقائق.
بالإضافة إلى واجهة برمجة التطبيقات، يوفر LoginLlama لوحة تحكم لمراقبة محاولات تسجيل الدخول، وتتبع اتجاهات المخاطر، وتلقي تنبيهات لزيادات الهجمات. يمكن تصدير البيانات لمزيد من التحليل. تسلط الشركة الضوء على التوفير في التكاليف والوقت مقارنة ببناء نظام اكتشاف احتيال داخلي، والذي يتضمن عادةً وقتًا كبيرًا في التطوير واستثمارًا. يقدم LoginLlama هيكل تسعير متدرج، بدءًا من طبقة مجانية سخية تتضمن 1000 فحص تسجيل دخول مجاني شهريًا، مما يجعله متاحًا للشركات الناشئة والمطورين الأفراد.
تتمحور القيمة المقترحة حول توفير اكتشاف احتيال جاهز للإنتاج دون التعقيد والتكاليف العامة المتأصلة. من خلال الاستفادة من LoginLlama، يمكن للشركات حماية مستخدميها من حشو بيانات الاعتماد والتصيد الاحتيالي والاستيلاء على الحسابات، وبالتالي الحفاظ على ثقة المستخدم وأمانه. الخدمة مناسبة للمؤسسين والوكالات والفرق التي تتطلع إلى تنفيذ تدابير أمنية قوية لتسجيل الدخول بكفاءة.
- الفئةكشف الاحتيال
- نموذج التسعيرمجاني مع ميزات مدفوعة
- النشرسحابي
الميزات الأساسية لـ LoginLlama
اكتشاف تسجيل الدخول المشبوه مدعوم بالذكاء الاصطناعي
تسجيل المخاطر في الوقت الفعلي لكل محاولة تسجيل دخول
واجهة برمجة تطبيقات بزمن استجابة أقل من 500 مللي ثانية
SDKs أصلية لـ Node.js و Python و PHP
اكتشاف تلقائي لعنوان IP وعامل المستخدم
رموز توضيحية لدرجات المخاطر
فشل مفتوح لمنع حظر المستخدمين الشرعيين
لوحة تحكم للمراقبة والتحليلات
التكامل مع أي نظام مصادقة أو إطار عمل
1000 فحص تسجيل دخول مجاني شهريًا
لا يلزم وجود بطاقة ائتمان للطبقة المجانية
رسائل بريد إلكتروني ملخصة أسبوعية
إزالة العلامة التجارية من رسائل البريد الإلكتروني (احترافي/مؤسسي)
دعم لأعضاء متعددين (مبتدئ/احترافي/مؤسسي)
كيفية استخدام LoginLlama؟
التكامل: أضف نقطة نهاية API أو SDK الخاصة بـ LoginLlama إلى تدفق تسجيل الدخول لتطبيقك.
التكوين: قم بإعداد مفتاح API الخاص بك وحدد عتبة درجة المخاطر.
المراقبة: راقب محاولات تسجيل الدخول واتجاهات المخاطر عبر لوحة التحكم.
الإجراء: قم بتنفيذ منطق لحظر أو تحدي أو السماح بتسجيلات الدخول بناءً على درجات المخاطر.
حالات استخدام LoginLlama
- منع الاستيلاء على الحسابات
- وقف حشو بيانات الاعتماد
- تخفيف هجمات التصيد الاحتيالي
- تعزيز أمان المستخدم
- تبسيط اكتشاف الاحتيال
- تكامل المطورين