الوصف
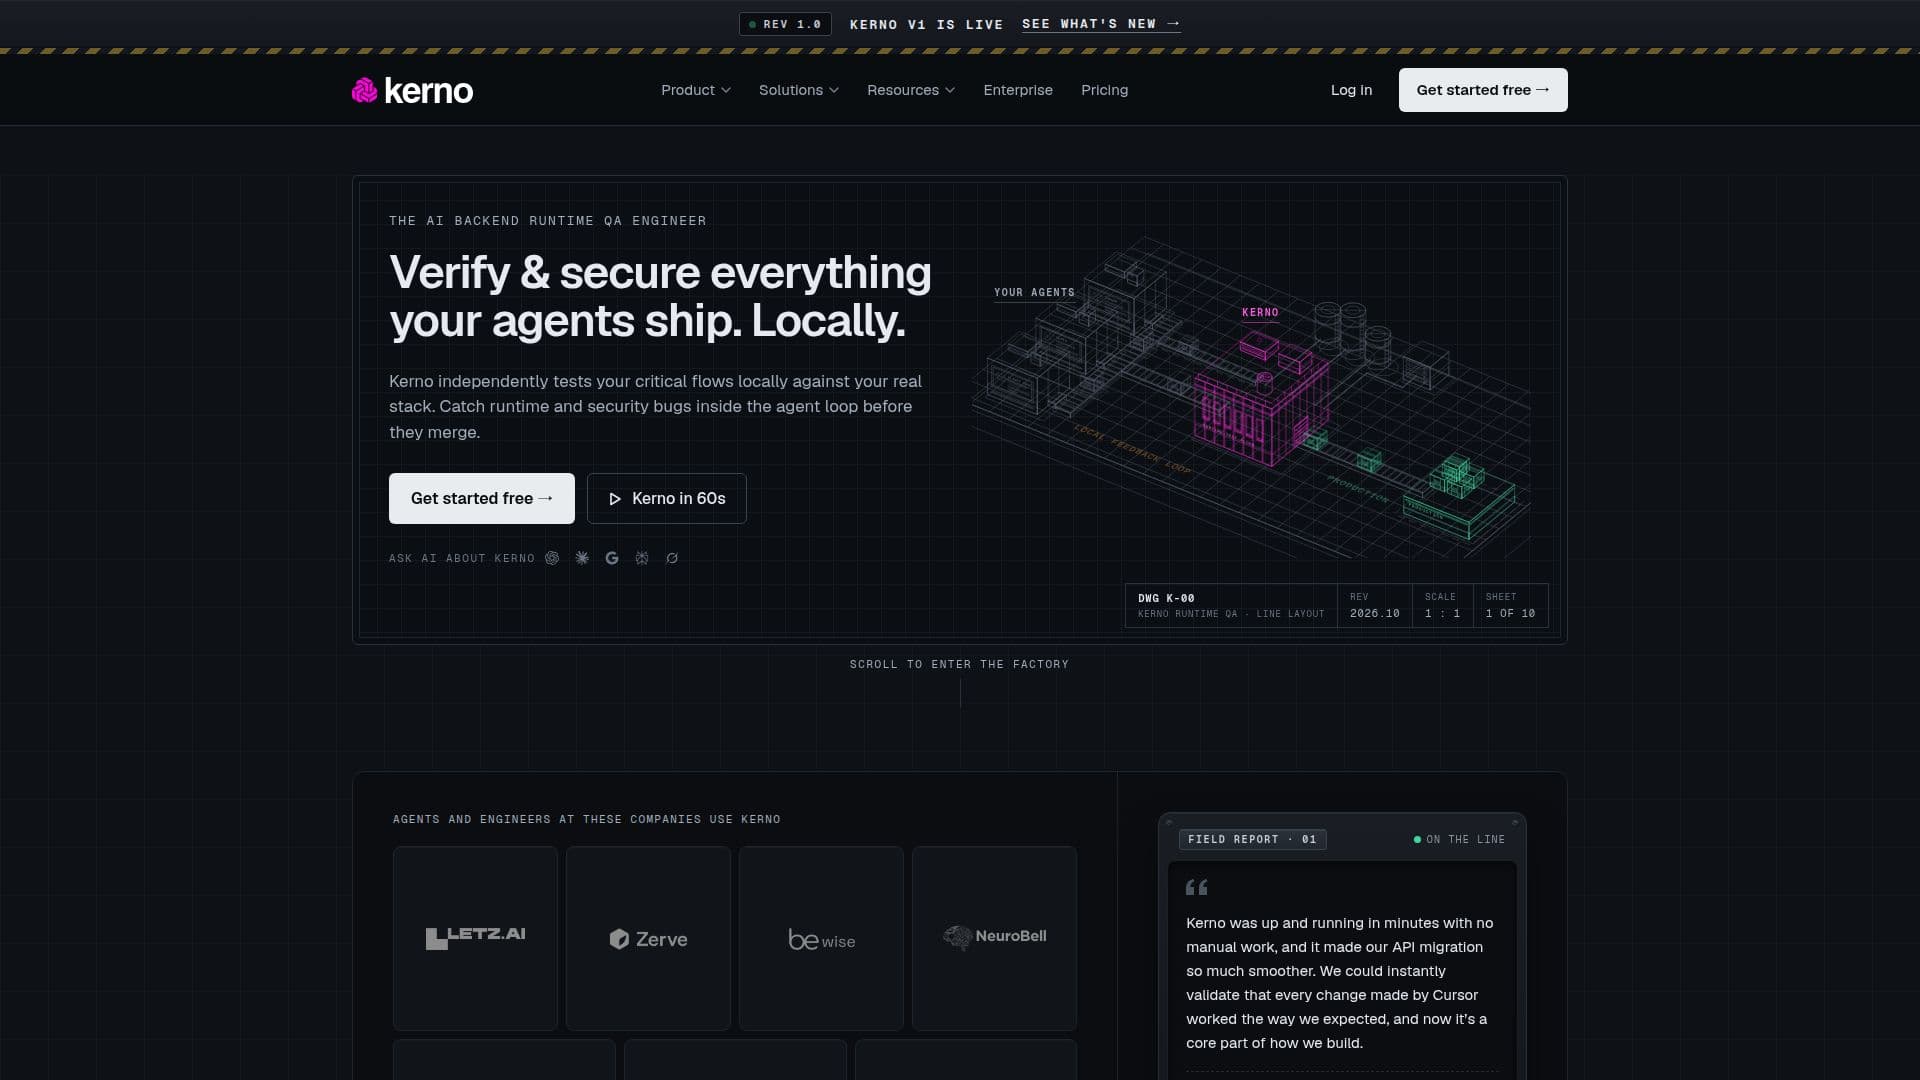
Kerno يعمل كمهندس ضمان جودة وقت التشغيل للذكاء الاصطناعي، مصمم للعمل ضمن كل جلسة ترميز. إنه يختبر بدقة تطبيقك الجاري واعتمادياته الحقيقية، ويحدد التراجعات والثغرات الأمنية التي غالبًا ما تفوتها عمليات مراجعة الشيفرة التقليدية وحتى الاختبارات التي تم إنشاؤها بواسطة الذكاء الاصطناعي. من خلال التكامل في حلقة وكيل الترميز الخاص بك، يضمن Kerno اكتشاف ومعالجة الأخطاء المتعلقة بالوقت والأمان قبل دمج أي تغييرات في الشيفرة.
قراءة المزيد
تركز المنصة على اختبار شامل لتدفقات المستخدم الحرجة مقابل مجموعة الخدمات الحية الخاصة بك. يشمل ذلك التحقق من واجهات برمجة التطبيقات HTTP، وأدوات MCP، والمهام الخلفية، وقوائم الرسائل. على عكس التحليل الثابت، الذي يقرأ الشيفرة، أو الاختبارات الوحدوية التي تعتمد على المحاكيات، يقوم Kerno بتنفيذ الشيفرة الفعلية الخاصة بك ضد بيئتك الحية، مما يمكّنه من اكتشاف سلوكيات وقت التشغيل التي لا تستطيع الطرق الأخرى اكتشافها.
Kerno متوافق مع مجموعة متنوعة من وكلاء الترميز، ويتصل عبر MCP بأدوات مثل Claude Code وCodex وCursor وGitHub Copilot. الأمان هو جانب أساسي من تصميمه؛ حيث يقوم Kerno بتشفير جميع البيانات من النهاية إلى النهاية، ولا يحتفظ أبدًا بشيفرتك، ويصرح بوضوح بأن الشيفرة الخاصة لا يتم تخزينها أو استخدامها للتدريب. يتم حاليًا إجراء تدقيق SOC 2 Type 2 للتحقق من موقفه الأمني.
تشمل عملية الاختبار عدة خطوات: رسم خريطة لقاعدة الشيفرة الخاصة بك وتدفقات المستخدم الحرجة، واختبار كل تدفق مستخدم كرحلة كاملة عبر واجهات برمجة التطبيقات الخاصة بك، والتحقق من التأثير الكامل للتغييرات من خلال إعادة تشغيل التدفقات المتأثرة، والتعافي الذاتي من خلال تحديث اختبارات نقاط الدخول مع تطور منتجك. يقوم Kerno بإنشاء سيناريوهات وظيفية وأمنية عند الطلب، بما في ذلك تلك المرسومة إلى OWASP API وWeb Top 10. يمكنه أيضًا التحقق من الآثار الجانبية مثل الكتابات إلى قاعدة البيانات، والرسائل المعلقة، والمكالمات اللاحقة عند الاتصال بالاعتماديات.
يدعم Kerno مجموعة واسعة من لغات البرمجة الخلفية والأطر، بما في ذلك TypeScript وPython وGo وRust وRuby وPHP وC# وJava وKotlin وScala. يقدم كل من اختبار الصندوق الأسود واختبار الصندوق الأبيض مع الوصول المباشر إلى قاعدة البيانات. يتعلم النظام منطق عملك، والعادات، والمعايير، ويطبقها على كل تغيير، مما يحسن دقته من خلال التغذية الراجعة من كل عملية اختبار. تشمل الأسعار خطة مجتمع مجانية مع 30 عملية اختبار شهريًا، وخطة احترافية للفرق مع عمليات غير محدودة، وخطة مؤسسية تقدم ميزات متقدمة مثل SSO، والاستضافة الذاتية، والدعم المخصص. تتوفر خصومات للمشاريع مفتوحة المصدر المؤهلة والشركات الناشئة في مراحلها المبكرة.
- الفئةمراجعة الشيفرة واختبارها بالذكاء الاصطناعي
- نموذج التسعيرمجاني مع ميزات مدفوعة
- النشرCloud, Self-host (Enterprise)
- المنصاتالويب
الميزات الأساسية لـ Kerno
مهندس ضمان جودة وقت التشغيل للذكاء الاصطناعي
اختبار شامل لتدفقات المستخدم الحرجة
اختبارات ضد التطبيق الحي والاعتماديات الحقيقية
يكتشف التراجعات ومشكلات الأمان المتعلقة بالوقت
يتكامل مع وكلاء الترميز (مثل Claude Code وGitHub Copilot)
يشفر البيانات من النهاية إلى النهاية ولا يحتفظ بالشيفرة
يرسم خريطة لقاعدة الشيفرة ونقاط الدخول وتدفقات المستخدم الحرجة
يتحقق من واجهات برمجة التطبيقات HTTP وأدوات MCP والمهام الخلفية وقوائم الرسائل
ينشئ سيناريوهات وظيفية وأمنية من OWASP Top 10
يدعم لغات البرمجة الخلفية الرئيسية (TypeScript وPython وGo وRust وRuby وPHP وC# وJava وKotlin وScala)
يقدم اختبار الصندوق الأسود والصندوق الأبيض
يتعلم منطق العمل والمعايير من التغذية الراجعة
تكامل CI للتحقق من طلبات السحب
يوفر تقارير تشغيل مفصلة مع تحديد الأخطاء
يتعافى ويتطور الاختبارات مع تغييرات الشيفرة
كيفية استخدام Kerno؟
تثبيت Kerno: وجه Kerno إلى مستودعك لبدء رسم خريطة قاعدة الشيفرة الخاصة بك وتدفقات المستخدم الحرجة.
رسم تدفقات حرجة: العمل مع وكيل الترميز الخاص بك لتعريف وتأكيد الرحلات الأساسية للمستخدم للاختبار.
اختبار تدفقات المستخدم: يخطط Kerno وينفذ اختبارات لكل تدفق مستخدم حرج ونقاط الدخول الأساسية الخاصة به ضد خدماتك الحية.
التحقق من التغييرات: إعادة تشغيل التدفقات المتأثرة قبل فتح طلب سحب ومرة أخرى في CI للتحقق من تأثير تغييرات الشيفرة.
مراجعة التقارير: فحص تقارير التشغيل المفصلة التي تحدد الأخطاء، موضحة الخطوة الدقيقة، الطلب، والاستجابة.
التكامل مع CI: استخدم إجراء Kerno GitHub أو صورة Docker لأتمتة إعادة تشغيل الاختبارات على كل طلب سحب.
حالات استخدام Kerno
- ضمان جودة وقت التشغيل الخلفي
- اختبار تدفقات المستخدم من البداية إلى النهاية
- التحقق من ترحيل واجهة برمجة التطبيقات
- كشف الثغرات الأمنية
- تكامل CI/CD
- تطوير مدعوم من الوكيل
- اختبار المهام الخلفية
- التحقق من العقود والمخططات
- اختبار التفويض والمصادقة
- اختبار المونوريبو