الوصف
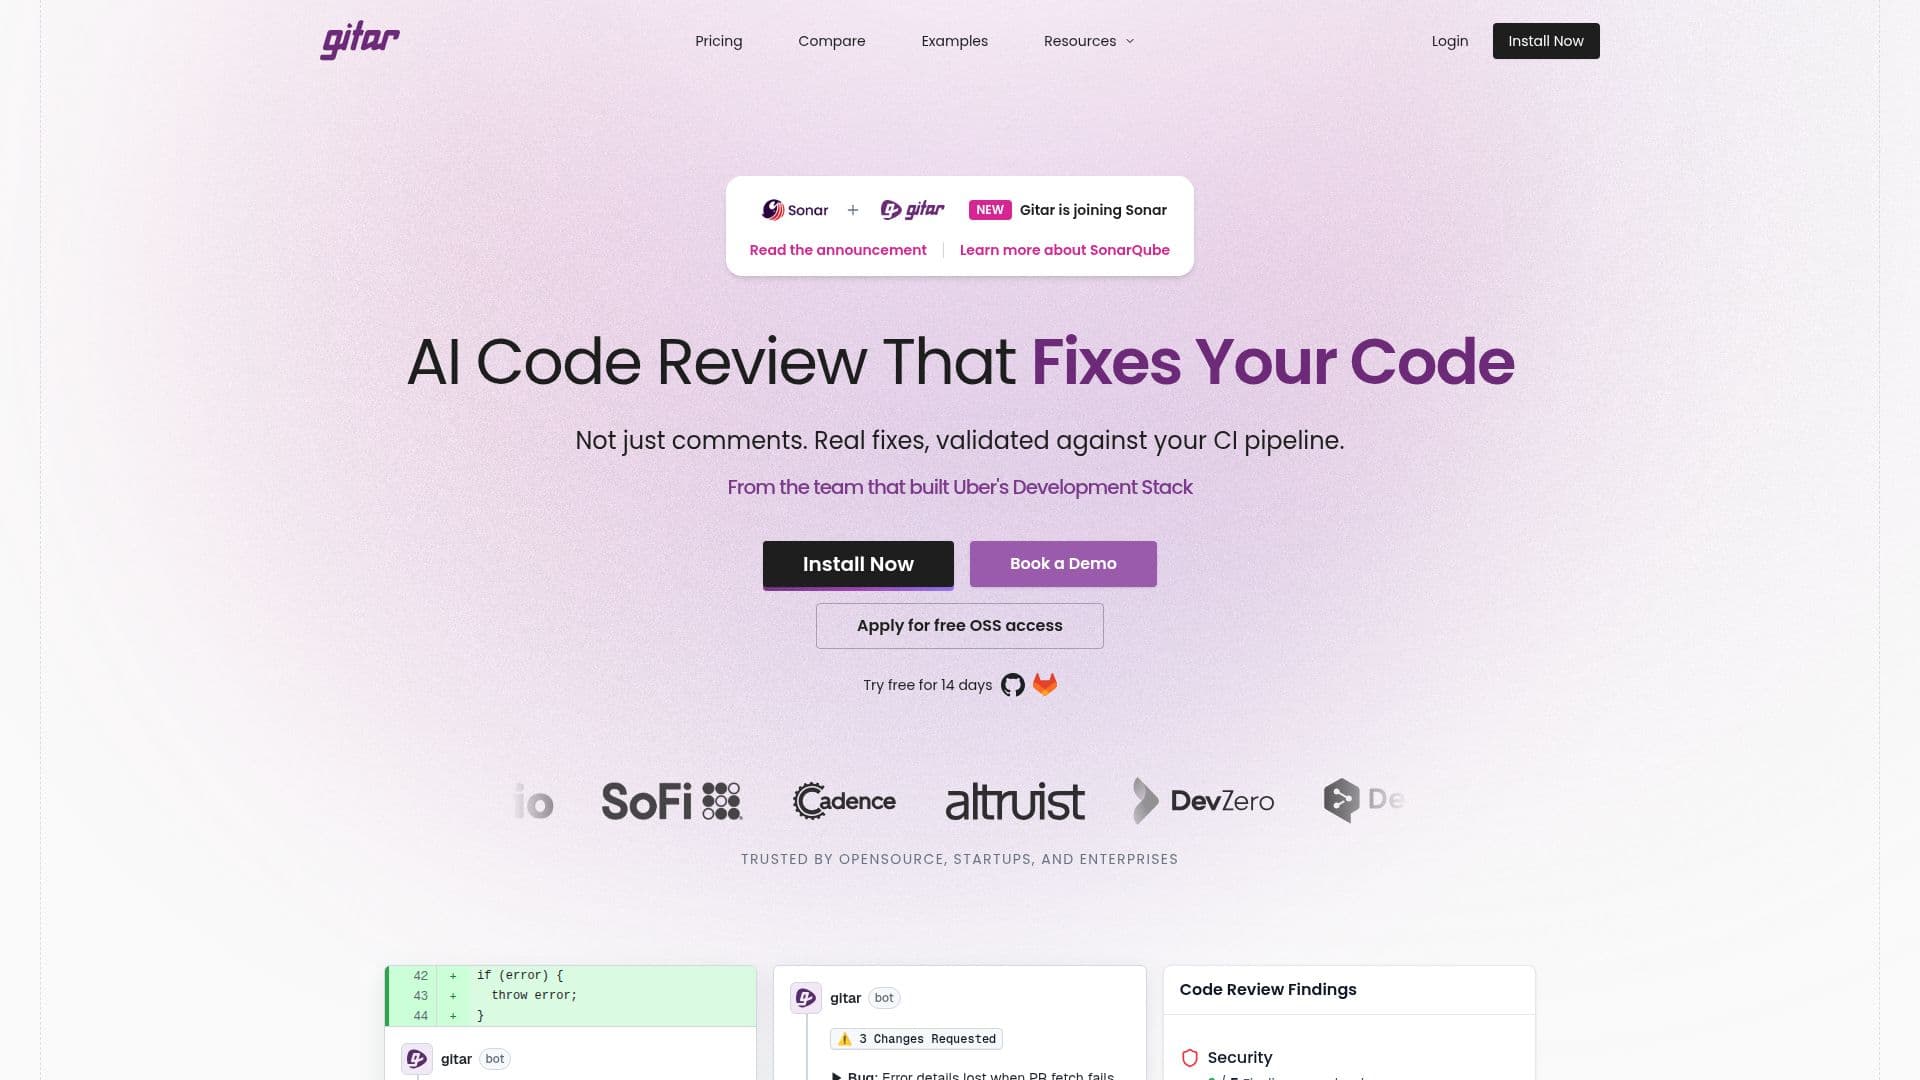
جيتر هو وكيل للتحقق من تغييرات الشيفرة تم بناؤه بواسطة سونار، الشركة التي تقف وراء سوناركيوب. شعاره هو "لا تكتفِ بالمراجعة، بل قم بالشحن": بدلاً من ترك تعليقات فقط على طلب السحب، يهدف جيتر إلى أخذ التغيير من حالة الفتح إلى حالة جاهزة للدمج وإظهار دليل على أنه قد نجح.
قراءة المزيد
يقوم جيتر بمراجعة كل طلب سحب مع سياق حول قاعدة الشيفرة ومواثيق الفريق، مصممًا للإشارة إلى المشكلات التي يعتبرها حقيقية بدلاً من دفن طلب السحب في التعليقات، مع تعليق موحد وملاحظات داخلية فقط حيث تكون ذات أهمية. عندما تفشل CI، يقرأ مخرجات خط الأنابيب، ويفصل بين الأعطال الحقيقية والاختبارات غير المستقرة أو ضوضاء البنية التحتية، ويحدد الأسباب الجذرية لما حدث بدلاً من ترك تفريغ سجل خام. عندما يجد مشكلة يمكن إصلاحها، يقوم بإنشاء الإصلاح والتزامه بالفرع وفقًا للقواعد التي يحددها الفريق: ما يمكن لجيتر إصلاحه بمفرده، وما يجب عليه تصعيده، وما يمنع الدمج تمامًا. ثم يستمر في التكرار حتى تصبح CI خضراء ويلتزم فقط في تلك المرحلة. تتعقب لوحة تحليلات الوقت المستغرق للدمج، ومعدلات الإصلاح، وأنماط فشل CI بمرور الوقت.
يتصل جيتر بـ GitHub وGitLab وBitbucket وAzure DevOps للتحكم في المصدر، وCircleCI وBuildkite وBitrise وHarness وTeamCity وJenkins لـ CI، بالإضافة إلى Jira وLinear وSlack. فيما يتعلق بمعالجة البيانات، تشير سونار إلى أن جيتر لا يحتفظ بشيفرة المصدر، ولا يستخدم شيفرة العملاء لتدريب النماذج، ولا يحتفظ بأي اتفاقيات احتفاظ بالبيانات مع مزودي LLM؛ يمكن للمستخدمين اختيار إحضار مفتاح API الخاص بـ Anthropic. إنه معتمد من SOC 2 Type II، ومعتمد من ISO 27001، ومحقق من GDPR.
تضع سونار جيتر كملحق لسوناركيوب بدلاً من كونه بديلاً: يقوم سوناركيوب بإجراء تحليل حتمي قائم على القواعد عبر أكثر من 40 لغة لجودة الشيفرة، والثغرات الأمنية، والديون التقنية، بينما يضيف جيتر مراجعة قائمة على الذكاء الاصطناعي تفكر في نية ومنطق التغيير، مما يلتقط الأخطاء الوظيفية التي لن تكتشفها القواعد الثابتة لسوناركيوب. يتم تسعير جيتر لكل مستخدم: Core بسعر 20 دولارًا لكل مستخدم شهريًا وPro بسعر 40 دولارًا لكل مستخدم شهريًا، مع توفر Enterprise بأسعار مخصصة تعتمد على النتائج تُفرض لكل طلب سحب. تتوفر تجربة مجانية لمدة 14 يومًا من خطة Pro دون الحاجة إلى بطاقة ائتمان.
- الفئةمراجعة الشيفرة واختبارها بالذكاء الاصطناعي
- نموذج التسعيرمجاني مع ميزات مدفوعة
- النشرسحابي
- المنصاتGitHub، GitLab
الميزات الأساسية لـ جيتر
مراجعة طلبات السحب مع سياق قاعدة الشيفرة والمواثيق، مصممة لمعدل إيجابيات كاذبة منخفض
تشخيص أعطال CI وفصل الأعطال الحقيقية عن الاختبارات غير المستقرة أو ضوضاء البنية التحتية
إنشاء وإلزام الإصلاحات تلقائيًا وفقًا للقواعد التي يحددها الفريق
التكرار على تغيير حتى تمر CI، ثم الالتزام فقط عند وجود خط أنابيب أخضر
يتيح للفرق كتابة سياسة الدمج بلغة بسيطة للتحكم فيما يمكن لجيتر إصلاحه أو يجب عليه تصعيده
يوفر تحليلات حول الوقت المستغرق للدمج، ومعدلات الإصلاح، وأنماط الفشل المتكررة
يتكامل مع GitHub وGitLab وBitbucket وAzure DevOps ومزودي CI الرئيسيين
يحمل اعتماد SOC 2 Type II وISO 27001 وGDPR مع عدم الاحتفاظ بالبيانات
كيفية استخدام جيتر؟
قم بربط مستودعك وCI: اربط GitHub أو GitLab أو Bitbucket أو Azure DevOps ومزود CI الخاص بك.
حدد سياسة الدمج الخاصة بك: عرّف بلغة بسيطة ما يمكن لجيتر إصلاحه، أو تصعيده، أو حظره.
دع جيتر يقوم بالمراجعة: يعلق جيتر على المشكلات الحقيقية ويقرأ نتائج CI على كل طلب سحب.
راجع الإصلاحات المقترحة: وافق أو عدل الإصلاحات التي يلتزم بها جيتر وفقًا لقواعدك.
ادمج عند وجود أخضر: يستمر جيتر في التكرار حتى تمر CI قبل أن يتم وضع علامة على التغيير بأنه جاهز.
تتبع الاتجاه: استخدم لوحة التحليلات لمراقبة الوقت المستغرق للدمج ومعدلات الإصلاح بمرور الوقت.
حالات استخدام جيتر
- مراجعة طلب السحب
- تحديد أعطال CI
- إصلاحات الأخطاء المستقلة
- مراجعة الشيفرة بشكل آلي على نطاق واسع